
Bảo mật dữ liệu
Thiết Bị Android Bị Root Có An Toàn Không? 9 Rủi Ro Cần Biết 2026
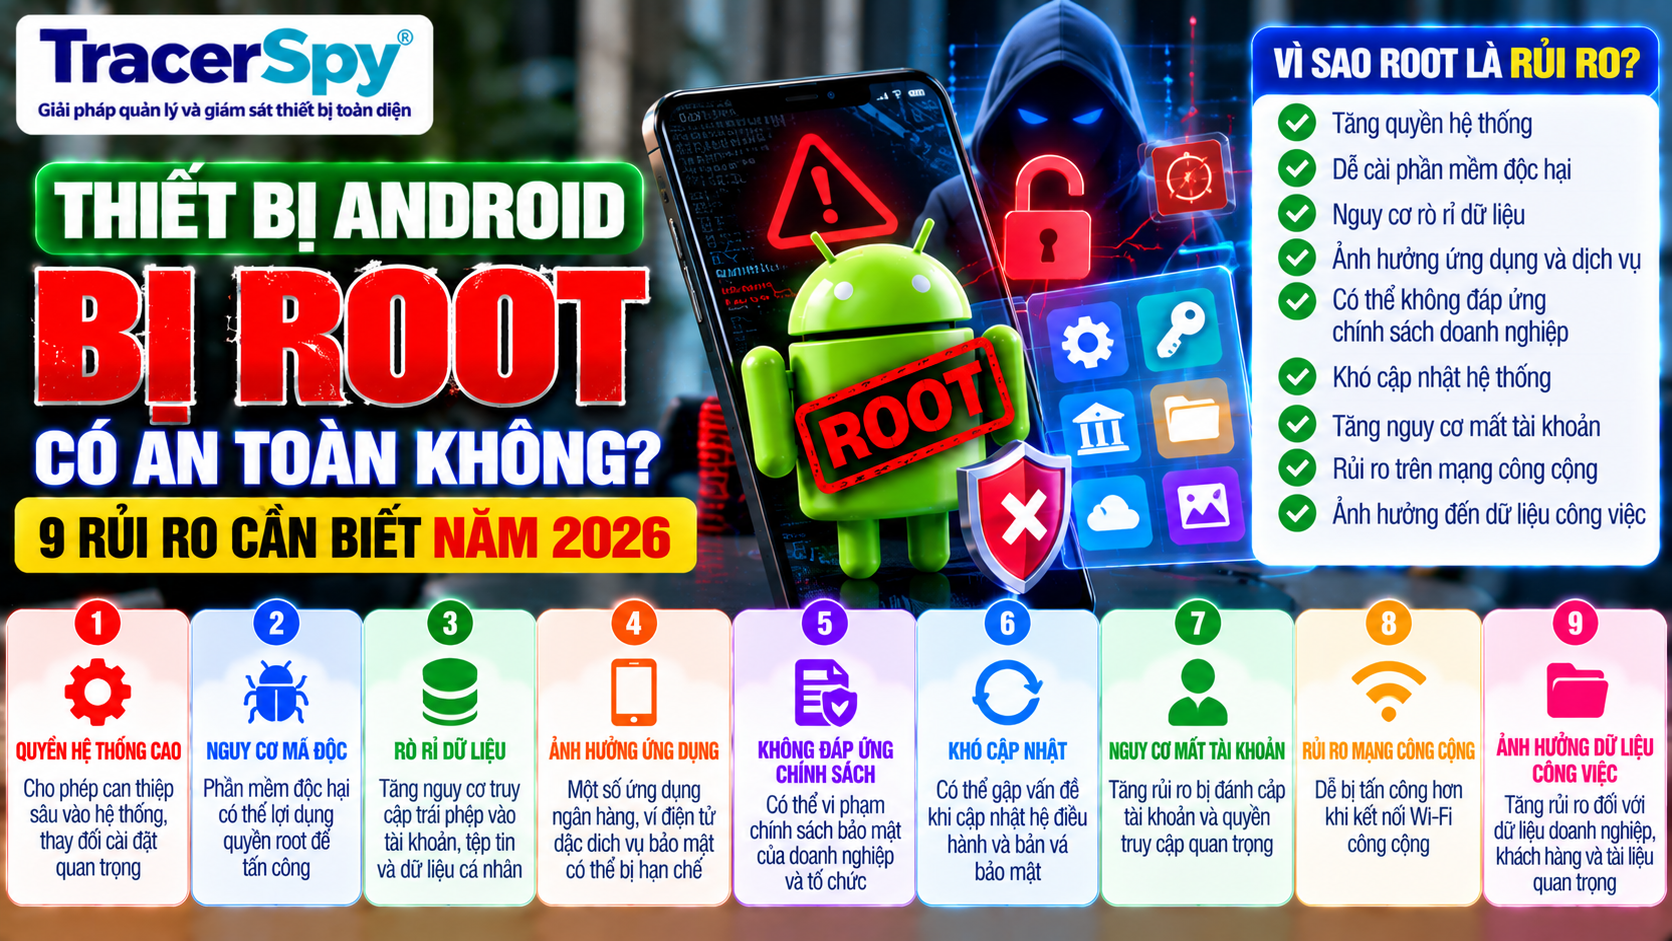
Thiết Bị Android Bị Root Có An Toàn Không? 9 Rủi Ro Cần Biết 2026
📡 TRACERSPY – GIÁM SÁT VÀ QUẢN LÝ TRẠNG THÁI THIẾT BỊ THEO THỜI GIAN THỰC
Một chiếc điện thoại Android vẫn có thể hoạt động bình thường sau khi root.
Nhưng câu hỏi quan trọng đối với người dùng và doanh nghiệp là:
Thiết bị Android bị root có an toàn không?
Root có thể mở rộng quyền kiểm soát hệ thống, nhưng đồng thời làm thay đổi mô hình bảo mật mặc định của thiết bị. Điều này đặc biệt đáng chú ý khi điện thoại đang truy cập email, tài khoản, tài liệu hoặc dữ liệu doanh nghiệp.
TracerSpy có thể được xem xét để hỗ trợ quản lý và giám sát trạng thái thiết bị trong phạm vi chức năng thực tế được hỗ trợ. Việc phát hiện hoặc xử lý thiết bị root cần được xác minh theo khả năng thực tế của hệ điều hành và nền tảng quản lý.
Thiết bị → Trạng thái root → Rủi ro → Dữ liệu → Quyền truy cập → Chính sách → Xử lý
1. Root Android là gì?
Root thường được hiểu là việc có được quyền đặc biệt ở cấp hệ thống trên thiết bị Android.
Có thể hình dung đơn giản:
Người dùng thông thường → quyền giới hạn
Quyền root → khả năng can thiệp sâu hơn vào hệ thống
Điều này có thể cho phép thực hiện những thay đổi mà Android thông thường không cung cấp cho người dùng hoặc ứng dụng.
Tuy nhiên:
Có nhiều quyền hơn ≠ an toàn hơn.
Khi phạm vi quyền tăng lên, hậu quả của một cấu hình sai, phần mềm không đáng tin cậy hoặc thao tác không phù hợp cũng có thể tăng.
Đó là lý do câu hỏi thiết bị Android bị root có an toàn không cần được xem xét từ góc độ bảo mật chứ không chỉ từ khả năng tùy biến.
2. Root có đồng nghĩa điện thoại đã bị hack không?
Không.
Đây là hai khái niệm không nên đánh đồng.
Một thiết bị có trạng thái root không tự động chứng minh:
điện thoại đã bị tấn công
hoặc:
dữ liệu đã bị đánh cắp.
Ngược lại, điện thoại chưa root cũng không có nghĩa thiết bị tuyệt đối an toàn.
Cách đánh giá đúng hơn:
Trạng thái thiết bị → Cấu hình → Ứng dụng → Tài khoản → Dữ liệu → Dấu hiệu bất thường
Root là một yếu tố làm thay đổi trạng thái bảo mật, không phải bằng chứng tự động về một cuộc tấn công.
3. Root có thể làm thay đổi mô hình bảo mật của Android
Android được thiết kế với nhiều cơ chế nhằm phân tách ứng dụng và giới hạn phạm vi hoạt động.
Khi thiết bị bị thay đổi sâu ở cấp hệ thống, mô hình bảo mật ban đầu có thể không còn giống thiết bị ở trạng thái tiêu chuẩn.
Đây là điểm doanh nghiệp cần chú ý.
Ví dụ:
Thiết bị tiêu chuẩn → Chính sách bảo mật dự kiến
nhưng:
Thiết bị đã root → Trạng thái hệ thống thay đổi → Cần đánh giá lại
Điều đó không có nghĩa mọi điện thoại root đều lập tức mất dữ liệu.
Nó có nghĩa:
Mức độ tin cậy của thiết bị cần được đánh giá lại trước khi cho phép truy cập dữ liệu quan trọng.
4. Quyền hệ thống cao làm tăng hậu quả nếu phần mềm không an toàn
Đây là một trong những rủi ro quan trọng nhất.
Một ứng dụng bình thường thường hoạt động trong phạm vi quyền được hệ thống cho phép.
Nếu một thành phần không đáng tin cậy có được quyền hệ thống cao hơn, hậu quả tiềm năng có thể lớn hơn.
Có thể hiểu theo nguyên tắc:
Quyền thấp + sự cố → phạm vi ảnh hưởng có thể giới hạn hơn
Quyền cao + sự cố → phạm vi ảnh hưởng có thể rộng hơn
Do đó, khi đánh giá rủi ro root Android, không chỉ hỏi:
“Máy đã root chưa?”
mà còn phải hỏi:
Ai có quyền cao? → phần mềm nào được phép sử dụng? → dữ liệu nào nằm trên thiết bị?
Đây cũng là lý do nguyên tắc quyền tối thiểu cần thiết rất quan trọng trong bảo mật.
5. Root có thể ảnh hưởng đến ứng dụng và dịch vụ bảo mật
Một số ứng dụng hoặc dịch vụ có thể đánh giá trạng thái bảo mật của thiết bị trước khi cho phép sử dụng đầy đủ chức năng.
Tùy ứng dụng, phiên bản Android và cơ chế kiểm tra, thiết bị đã thay đổi có thể:
Hoạt động bình thường
hoặc:
Bị cảnh báo → hạn chế một số chức năng → yêu cầu khắc phục → từ chối truy cập
Không nên khẳng định:
“Root là tất cả ứng dụng ngân hàng đều không chạy.”
Điều đó quá tuyệt đối.
Cách viết chính xác hơn là:
Một số ứng dụng và dịch vụ nhạy cảm có thể kiểm tra tính toàn vẹn hoặc trạng thái bảo mật của thiết bị và áp dụng chính sách riêng.
Với doanh nghiệp, đây là vấn đề cần kiểm tra trước khi cho thiết bị truy cập tài nguyên quan trọng.
6. Thiết bị Android bị root có thể không đáp ứng chính sách doanh nghiệp
Đây là điểm nối trực tiếp với quản lý thiết bị.
[Tình huống giả định]
Một nhân viên sử dụng điện thoại Android cá nhân cho công việc.
Thiết bị truy cập:
Email công ty → CRM → Cloud → Dữ liệu khách hàng
Sau đó thiết bị được root.
Doanh nghiệp không nên chỉ hỏi:
“Điện thoại vẫn mở email được không?”
Mà cần hỏi:
Thiết bị còn đáp ứng chính sách bảo mật không?
Một chính sách có thể quy định:
Thiết bị an toàn → Cho phép truy cập
Thiết bị có rủi ro → Yêu cầu khắc phục
Không đáp ứng → Hạn chế quyền
Quy trình:
Kiểm tra → Đánh giá → Khắc phục → Kiểm tra lại → Quyết định truy cập
Trong bài về Device Compliance trước đây, root/jailbreak cũng đã được xác định là một trong những trạng thái bảo mật cần xem xét. Bài 49 đi sâu riêng vào lý do tại sao trạng thái này đáng quan tâm.
7. Root có thể ảnh hưởng đến cập nhật và trạng thái hệ thống
Một thiết bị đã được sửa đổi có thể có trạng thái khác thiết bị tiêu chuẩn.
Tùy cách thiết bị được thay đổi, nhà sản xuất, phiên bản Android và cơ chế cập nhật, quá trình cập nhật hoặc kiểm tra trạng thái hệ thống có thể khác nhau.
Do đó, doanh nghiệp không nên sử dụng giả định:
Máy vẫn chạy → máy vẫn an toàn.
Hai vấn đề hoàn toàn khác nhau.
Một thiết bị có thể:
Khởi động bình thường → sử dụng ứng dụng bình thường → vẫn có trạng thái bảo mật không phù hợp với chính sách
Do đó cần kiểm tra:
Phiên bản hệ điều hành → bản vá → trạng thái thiết bị → chính sách → khả năng cập nhật
8. Root làm tăng yêu cầu kiểm tra ứng dụng và quyền truy cập
Ở Bài 48, chúng ta đã nói về quản lý quyền ứng dụng Android.
Trên thiết bị thông thường, cần kiểm tra:
Vị trí → Camera → Micro → Danh bạ → Ảnh/tệp → Thông báo
Với thiết bị root, còn phải chú ý thêm câu hỏi:
Ứng dụng hoặc thành phần nào có quyền hệ thống cao?
Đây là khác biệt quan trọng.
Không nên chỉ kiểm tra:
Ứng dụng có quyền camera không?
mà bỏ qua:
Ứng dụng có khả năng can thiệp sâu hơn vào hệ thống không?
Do đó:
Root → Quyền hệ thống tăng → yêu cầu kiểm soát tăng
Đây là mối liên hệ tự nhiên giữa Bài 48 và Bài 49.
9. Root có thể làm tăng rủi ro đối với dữ liệu công việc
Điện thoại hiện nay không chỉ lưu ảnh và danh bạ.
Nó có thể truy cập:
Email → Cloud → CRM → Tài liệu → VPN → Dữ liệu khách hàng
Do đó, câu hỏi:
“Thiết bị Android bị root có an toàn không?”
cần được chuyển thành:
“Thiết bị root có đủ mức tin cậy để truy cập loại dữ liệu này không?”
Đây là cách đánh giá tốt hơn.
Ví dụ:
| Dữ liệu/tài nguyên | Cần đánh giá |
|---|---|
| Email công ty | Mức độ nhạy cảm |
| CRM | Dữ liệu khách hàng |
| Cloud | Quyền tải/chia sẻ |
| VPN | Phạm vi hệ thống có thể truy cập |
| Tài liệu nội bộ | Mức độ mật |
| Ứng dụng công việc | Chính sách bảo mật |
Không phải mọi dữ liệu đều có mức rủi ro giống nhau.
Doanh nghiệp cần dựa trên:
Dữ liệu → Rủi ro → Trạng thái thiết bị → Quyền truy cập
Phát hiện thiết bị root thì nên làm gì?
Không nên phản ứng bằng cách:
Phát hiện root → Xóa toàn bộ điện thoại ngay
Đặc biệt với BYOD.
Quy trình hợp lý hơn là:
Phát hiện → Xác minh → Đánh giá dữ liệu → Hạn chế khi cần → Khắc phục → Kiểm tra lại
Bước 1 – Xác minh
Tránh kết luận chỉ từ một dấu hiệu duy nhất.
Bước 2 – Xác định quyền sở hữu
Máy công ty hay điện thoại cá nhân?
Bước 3 – Xác định dữ liệu
Thiết bị đang truy cập dữ liệu nào?
Bước 4 – Đánh giá chính sách
Root có vi phạm yêu cầu bảo mật đã công bố hay không?
Bước 5 – Giảm quyền truy cập nếu cần
Nếu mức rủi ro không phù hợp, có thể hạn chế quyền truy cập theo chính sách và khả năng của hệ thống.
Bước 6 – Khắc phục
Mục tiêu là đưa thiết bị trở lại trạng thái đáp ứng yêu cầu bảo mật bằng quy trình phù hợp, thay vì hướng dẫn cách che giấu trạng thái root.
Bước 7 – Kiểm tra lại
Khắc phục xong ≠ tự động tin cậy.
Cần xác minh lại trạng thái thiết bị trước khi khôi phục quyền.
Có nên dùng điện thoại root cho công việc?
Nếu điện thoại chỉ phục vụ thử nghiệm trong môi trường được kiểm soát, cách đánh giá có thể khác.
Nhưng nếu thiết bị truy cập:
Email doanh nghiệp → dữ liệu khách hàng → hệ thống nội bộ → tài khoản quan trọng
thì doanh nghiệp nên thận trọng hơn.
Một nguyên tắc dễ nhớ:
Dữ liệu càng quan trọng → yêu cầu về trạng thái thiết bị càng cao
Đối với thiết bị phục vụ công việc quan trọng, lựa chọn an toàn hơn thường là duy trì trạng thái hệ thống đáp ứng chính sách bảo mật của tổ chức.
BYOD: Công ty có được cấm điện thoại root không?
Với BYOD, cần tách hai vấn đề:
Quyền sở hữu thiết bị
và:
Điều kiện để truy cập dữ liệu doanh nghiệp
Điện thoại thuộc nhân viên không đồng nghĩa doanh nghiệp được toàn quyền quản lý thiết bị.
Nhưng doanh nghiệp có thể cần đặt điều kiện bảo mật phù hợp cho việc truy cập tài nguyên thuộc doanh nghiệp, tùy chính sách, pháp luật và mô hình triển khai.
Tư duy nên là:
Không kiểm soát đời tư → nhưng bảo vệ tài nguyên công việc
Ví dụ:
Thiết bị đáp ứng yêu cầu → truy cập
Thiết bị không đáp ứng → khắc phục hoặc hạn chế tài nguyên phù hợp
Điều này khác với việc giám sát toàn bộ điện thoại cá nhân.
TracerSpy có thể xử lý thiết bị root không?
Ở đây phải phân biệt giữa nhu cầu bảo mật và chức năng thực tế của sản phẩm.
Không nên mặc định rằng TracerSpy có thể:
phát hiện mọi hình thức root → tự động khắc phục → tự động chặn mọi truy cập
nếu các khả năng đó chưa được xác minh.
Cách đánh giá đúng là:
Nhu cầu → Trạng thái thiết bị → Chức năng TracerSpy thực tế → Chính sách → Hành động → Xác minh
TracerSpy có thể được xem xét để hỗ trợ quản lý và giám sát trạng thái thiết bị trong phạm vi chức năng thực tế được hỗ trợ.
Nếu doanh nghiệp yêu cầu phát hiện root, kiểm tra tính toàn vẹn hoặc tự động hạn chế truy cập, cần xác minh chính xác khả năng đó trước khi triển khai.
👉 TracerSpy: tracerspy.net
Checklist đánh giá điện thoại Android bị root
| Kiểm tra | Câu hỏi |
|---|---|
| Trạng thái | Thiết bị thực sự đã root chưa? |
| Chủ sở hữu | Công ty hay cá nhân? |
| Hệ điều hành | Còn được cập nhật không? |
| Ứng dụng | Có ứng dụng không đáng tin cậy không? |
| Quyền | Thành phần nào có quyền cao? |
| Tài khoản | Đang đăng nhập tài khoản nào? |
| Dữ liệu | Có dữ liệu công việc quan trọng không? |
| Chính sách | Thiết bị còn đáp ứng yêu cầu không? |
| Khắc phục | Có thể đưa về trạng thái phù hợp không? |
Công thức ngắn:
Root → Xác minh → Đánh giá → Dữ liệu → Chính sách → Khắc phục → Kiểm tra lại
Câu hỏi thường gặp
Thiết bị Android bị root có an toàn không?
Không nên đánh giá chỉ bằng một câu “có” hoặc “không”. Root làm thay đổi mô hình quyền và trạng thái bảo mật của thiết bị, vì vậy cần đánh giá ứng dụng, dữ liệu, tài khoản và mục đích sử dụng trước khi quyết định mức độ tin cậy.
Root Android có phải là hack điện thoại không?
Không. Thiết bị root không tự động chứng minh đã bị tấn công. Tuy nhiên, trạng thái root có thể làm tăng rủi ro nếu quyền cao được cấp cho thành phần không đáng tin cậy.
Điện thoại root có dùng ứng dụng ngân hàng được không?
Điều này phụ thuộc từng ứng dụng, phiên bản, thiết bị và cơ chế kiểm tra bảo mật. Không nên khẳng định tất cả ứng dụng tài chính đều hoạt động hoặc đều bị chặn trên thiết bị root.
Điện thoại root có dùng cho công việc được không?
Điều đó phụ thuộc chính sách bảo mật và mức độ nhạy cảm của dữ liệu. Với dữ liệu doanh nghiệp quan trọng, tổ chức nên đánh giá trạng thái thiết bị trước khi cấp quyền truy cập.
Root và jailbreak có giống nhau không?
Hai thuật ngữ thường được nhắc cùng trong bảo mật thiết bị vì đều liên quan đến việc thay đổi các giới hạn mặc định của nền tảng, nhưng chúng thuộc các hệ sinh thái và cơ chế khác nhau. Root thường gắn với Android; jailbreak thường gắn với iOS.
Phát hiện điện thoại root thì có nên xóa dữ liệu ngay không?
Không nên mặc định như vậy. Cần xác minh trạng thái, quyền sở hữu, dữ liệu, mức độ rủi ro và chính sách trước khi quyết định hành động.
Kết luận
Câu hỏi “thiết bị Android bị root có an toàn không?” không nên được trả lời bằng một kết luận tuyệt đối.
Root không tự động đồng nghĩa:
Đã bị hack → đã mất dữ liệu → chắc chắn nguy hiểm
Nhưng root làm thay đổi mô hình quyền và trạng thái bảo mật của thiết bị.
Vì vậy, đặc biệt với điện thoại dùng cho công việc, nên đánh giá theo chuỗi:
Root → Quyền hệ thống → Ứng dụng → Tài khoản → Dữ liệu → Chính sách → Quyền truy cập
Mục tiêu không phải tìm cách che giấu trạng thái root.
Mục tiêu là xác định thiết bị có còn đủ mức độ tin cậy để truy cập dữ liệu quan trọng hay không.
Bài viết liên quan
- Theo dõi thiết bị trong thời gian thực
- Theo dõi vị trí GPS trực tiếp
- Theo dõi Messenger thời gian thực
- Giám sát Zalo trực tuyến rủi ro root android
- Kiến Thức Sử Dụng Tracerspy Root android có an toàn không 2026
- Công nghệ thám tử quản lý điện thoại điện thoại android bị root
- Quản Lý Quyền Ứng Dụng Android: 9 Quyền Cần Kiểm Tra 2026
- Bảo Vệ Dữ Liệu Khi Mất Điện Thoại: 9 Việc Cần Làm Ngay 2026
- MDM Android Là Gì? 9 Điều Doanh Nghiệp Cần Biết Khi Quản Lý Thiết Bị Android
- 9 Nguyên Tắc Bảo Mật Tài Khoản Tracerspy Trong Thời Đại Số
- Top 1 Cách Cài Đặt Giám Sát Điện Thoại Âm Thầm 2025
Video hướng dẫn
- Hướng dẫn cài đặt vào điện thoại Xiaomi
- Hướng dẫn cài đặt vào điện thoại Sam dung
- Hướng dẫn giám sát trong thời gian thực
- Hướng đặt cách cài đặt hai Zalo trên iPhone
- Hướng dẫn điều khiển điện thoại với điện thoại
TikTok liên quan
- Video điều khiển giám sát từ xa Nghi ngờ ngoại tình
- Video sử dụng tính năng giám sát tiện ích Tracerspy
- Cảnh báo các hoạt động giả dạng lừa đảo
Facebook & Livestream
Kiến thức pháp lý và sử dụng dịch vụ
- Chính sách pháp lý Tracerspy
- Chính sách bảo mật Tracerspy
- Điều khoản và điều kiện Tracerspy
- Tuyên bố từ chối dịch vụ
- Tuyển đối tác thương hiệu đại lý
- Đăng ký thương hiệu
- Kiến thức công nghệ
- Tổng hợp kiến thức sử dụng Tracerspy