
Bảo mật dữ liệu
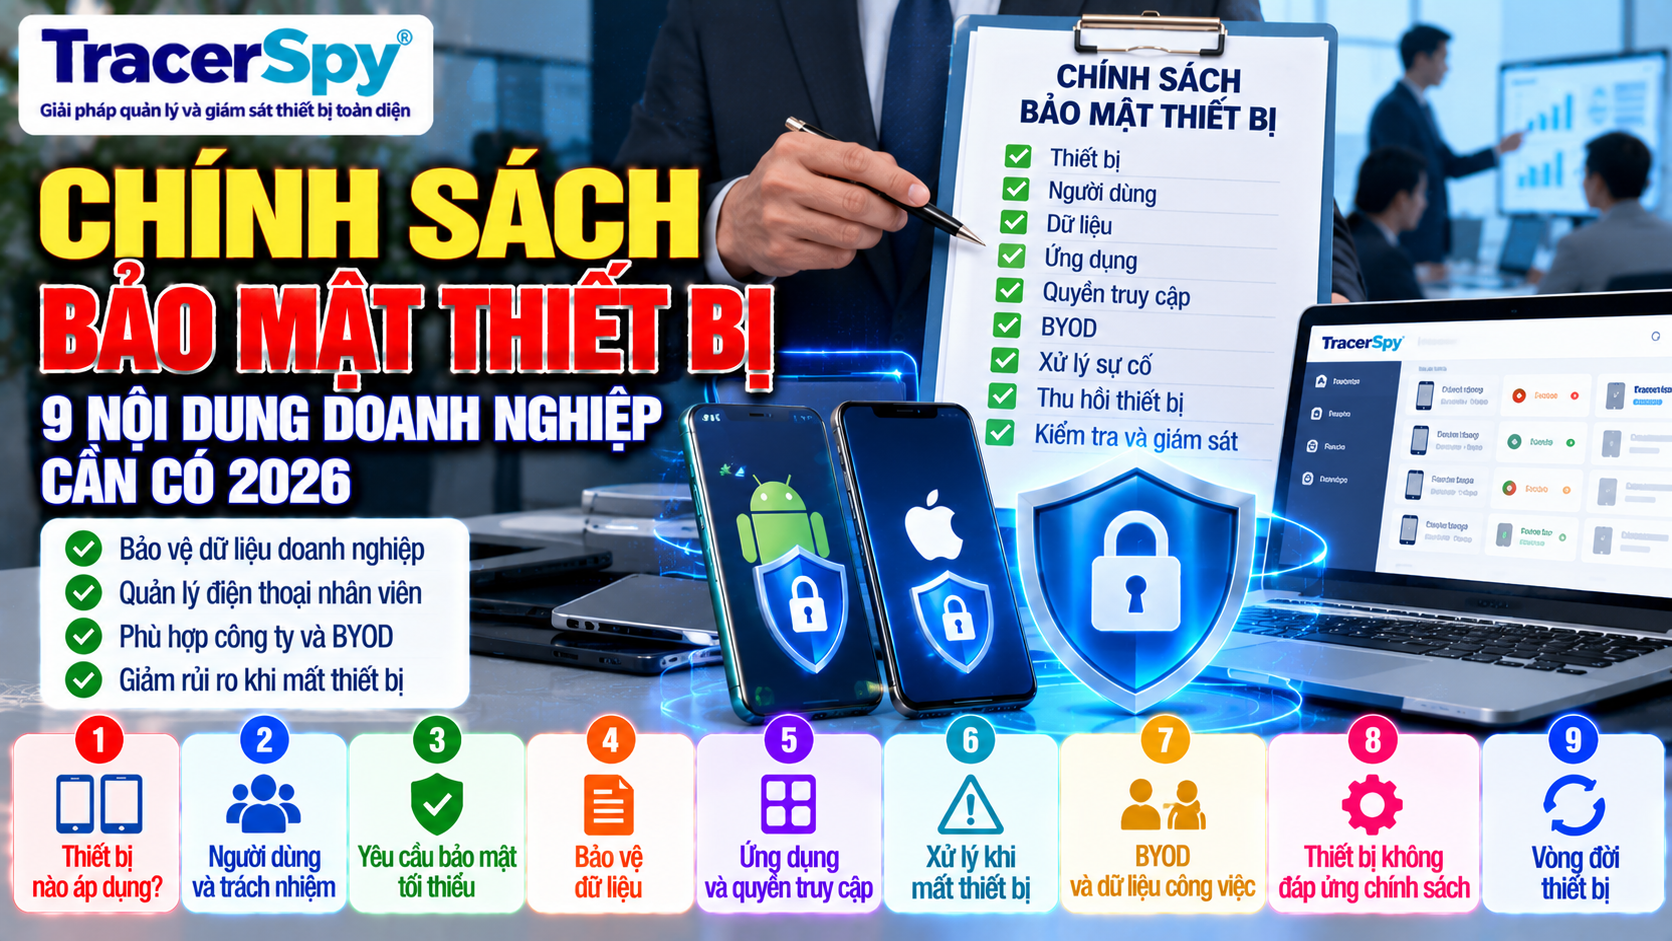
Chính Sách Bảo Mật Thiết Bị: 9 Nội Dung Doanh Nghiệp Cần Có 2026
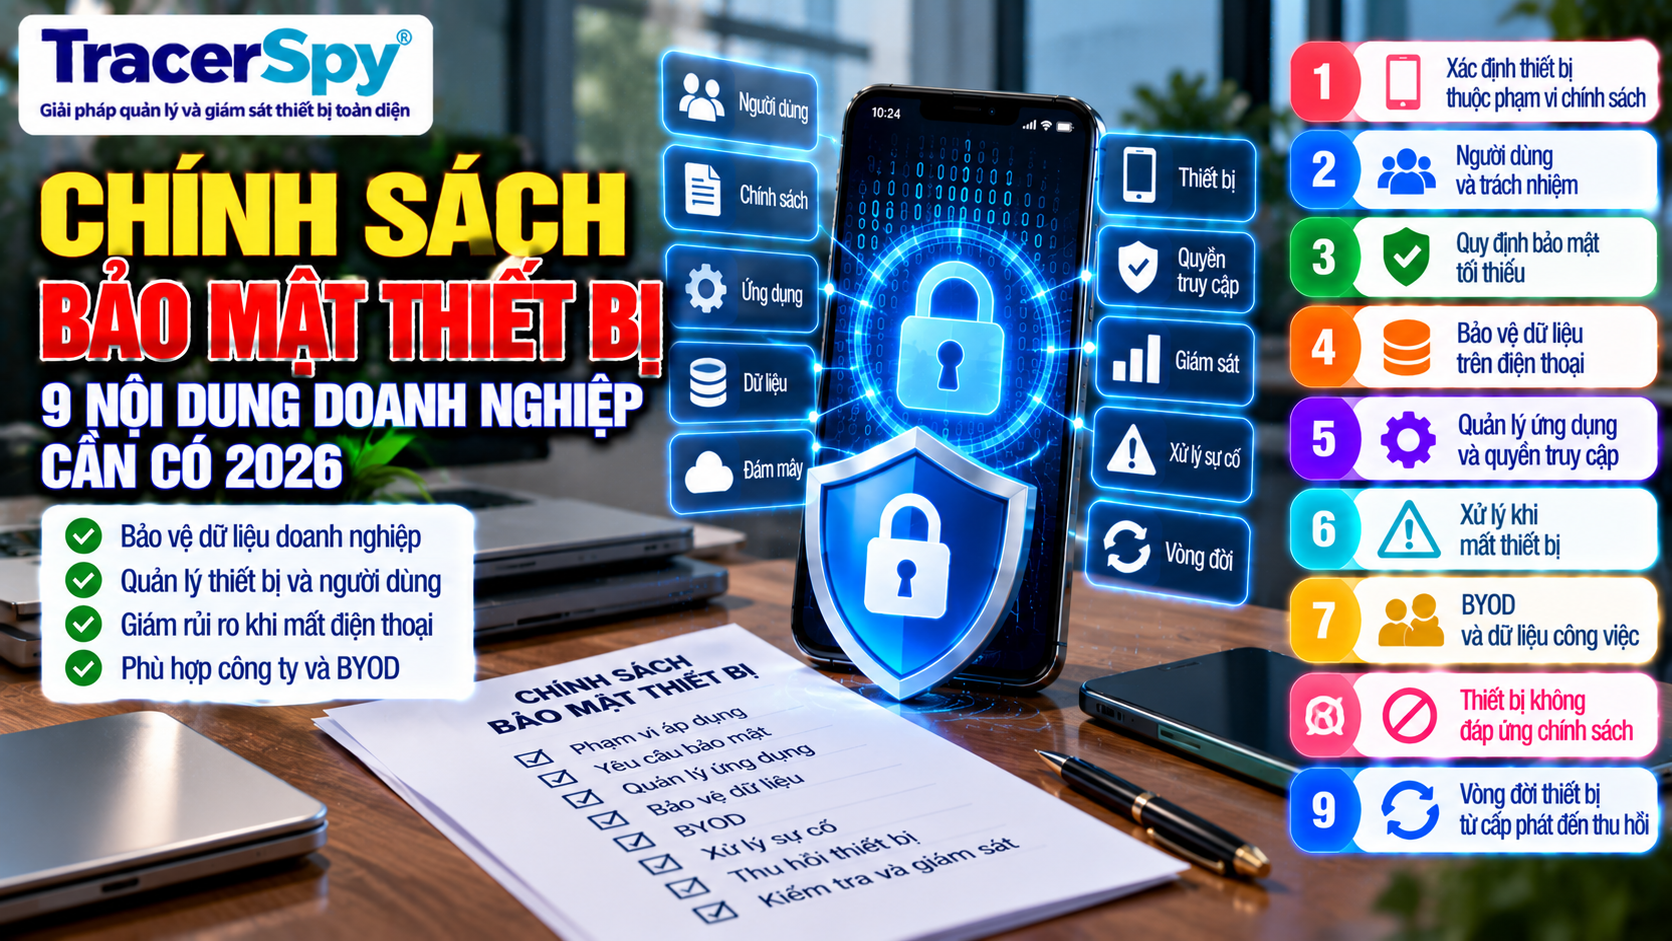
Chính Sách Bảo Mật Thiết Bị: 9 Nội Dung Doanh Nghiệp Cần Có 2026
📡 TRACERSPY – GIÁM SÁT VÀ QUẢN LÝ TRẠNG THÁI THIẾT BỊ THEO THỜI GIAN THỰC
Doanh nghiệp có thể trang bị điện thoại mới, cài phần mềm quản lý và yêu cầu nhân viên đặt mật khẩu. Nhưng nếu không có chính sách bảo mật thiết bị rõ ràng, mỗi bộ phận vẫn có thể xử lý thiết bị và dữ liệu theo một cách khác nhau.
Khi điện thoại bị mất, ai chịu trách nhiệm?
Nhân viên nghỉ việc, khi nào phải thu hồi quyền truy cập?
Điện thoại cá nhân dùng cho công việc phải đáp ứng điều kiện nào?
Thiết bị bị root có tiếp tục được truy cập dữ liệu doanh nghiệp không?
Một chính sách bảo mật thiết bị tốt phải trả lời được những câu hỏi đó trước khi sự cố xảy ra.
Có thể hình dung:
Thiết bị → Người dùng → Dữ liệu → Rủi ro → Quy định → Kiểm soát → Xử lý → Xác minh
Đây là nền tảng để doanh nghiệp bảo vệ điện thoại, tài khoản và dữ liệu mà không biến quản lý thiết bị thành giám sát đời tư nhân viên.
Chính sách bảo mật thiết bị là gì?
Chính sách bảo mật thiết bị là tập hợp các nguyên tắc và yêu cầu xác định cách thiết bị được cấp phát, sử dụng, bảo vệ, kiểm tra và xử lý trong suốt vòng đời.
Thiết bị có thể bao gồm:
Điện thoại → Máy tính bảng → Thiết bị dùng chung → Thiết bị cá nhân dùng cho công việc
Chính sách không nên chỉ quy định:
“Nhân viên phải bảo mật điện thoại.”
Câu đó quá chung chung.
Doanh nghiệp cần xác định cụ thể:
Ai → sử dụng thiết bị nào → được truy cập dữ liệu gì → phải đáp ứng điều kiện nào → vi phạm hoặc xảy ra sự cố thì xử lý ra sao.
Đó mới là một chính sách có khả năng áp dụng thực tế.
1. Xác định thiết bị nào thuộc phạm vi chính sách
Không thể xây dựng chính sách bảo mật thiết bị nếu doanh nghiệp không biết mình đang quản lý những loại thiết bị nào.
Trước tiên hãy phân loại:
| Loại thiết bị | Ví dụ |
|---|---|
| Thiết bị công ty | Điện thoại cấp cho Sales |
| Thiết bị cá nhân | Điện thoại BYOD |
| Thiết bị dùng chung | Máy kho, giao nhận |
| Thiết bị chuyên dụng | Máy quét, tablet tại quầy |
| Thiết bị quản trị | Điện thoại của IT/quản trị viên |
Mỗi loại có mức độ kiểm soát khác nhau.
Ví dụ:
Máy công ty → doanh nghiệp có phạm vi quản lý rộng hơn
Trong khi:
Điện thoại cá nhân → phải tách rõ dữ liệu công việc và dữ liệu riêng tư
Sai lầm phổ biến là áp dụng một chính sách giống nhau cho tất cả thiết bị.
Tư duy phù hợp hơn:
Quyền sở hữu → Mục đích sử dụng → Dữ liệu → Mức quản lý
2. Xác định người dùng và trách nhiệm
Một chiếc điện thoại không tự tạo ra rủi ro.
Rủi ro xuất hiện trong mối quan hệ:
Thiết bị ↔ Người dùng ↔ Tài khoản ↔ Dữ liệu
Do đó, quy định bảo mật thiết bị cần xác định ai chịu trách nhiệm với thiết bị trong từng giai đoạn.
Ví dụ:
Nhân viên
Có trách nhiệm sử dụng thiết bị đúng mục đích, bảo vệ thông tin xác thực và báo cáo sự cố theo quy trình.
Bộ phận IT
Quản lý cấu hình, trạng thái thiết bị và các biện pháp kỹ thuật thuộc phạm vi được giao.
Quản lý bộ phận
Xác định nhu cầu truy cập dữ liệu theo vai trò công việc.
HR
Phối hợp khi nhân viên nhận việc, thay đổi vị trí hoặc nghỉ việc.
Một quy trình rõ ràng:
HR → Quản lý → IT → Người dùng
sẽ hiệu quả hơn việc để mọi trách nhiệm dồn vào IT.
3. Quy định điều kiện bảo mật tối thiểu
Đây là phần cốt lõi của chính sách bảo mật thiết bị.
Doanh nghiệp cần xác định thiết bị phải đáp ứng những điều kiện nào trước khi được sử dụng cho công việc.
Tùy mức độ rủi ro, có thể xem xét:
Khóa màn hình → Xác thực → Hệ điều hành → Bản vá → Mã hóa → Trạng thái thiết bị → Ứng dụng → Quyền truy cập
Ví dụ, chính sách có thể yêu cầu:
- thiết bị phải sử dụng cơ chế khóa phù hợp;
- hệ điều hành không quá cũ so với yêu cầu của tổ chức;
- thiết bị không ở trạng thái bảo mật bị thay đổi trái với chính sách;
- ứng dụng công việc phải đến từ nguồn được doanh nghiệp chấp thuận;
- dữ liệu quan trọng phải được bảo vệ theo yêu cầu của tổ chức.
Điểm quan trọng:
Tiêu chí phải kiểm tra được.
Không nên viết:
“Điện thoại phải an toàn.”
Nên xác định:
“Điều kiện nào khiến thiết bị được coi là đáp ứng chính sách?”
4. Quy định bảo vệ dữ liệu trên điện thoại
Bảo vệ thiết bị chỉ là phương tiện.
Mục tiêu cuối cùng là bảo vệ dữ liệu điện thoại và tài nguyên doanh nghiệp.
Trước hết cần phân loại:
Dữ liệu công khai → Nội bộ → Nhạy cảm → Quan trọng
Sau đó xác định:
Dữ liệu nào được lưu → được chia sẻ với ai → được sao lưu ở đâu → khi nào phải xóa
Ví dụ, điện thoại của nhân viên kinh doanh có thể chứa:
Email → Danh sách khách hàng → Báo giá → CRM → Tài liệu nội bộ
Chính sách cần trả lời:
Nhân viên có được tải dữ liệu đó sang ứng dụng cá nhân không?
Có được lưu bản sao ngoài hệ thống doanh nghiệp không?
Khi nghỉ việc, dữ liệu được xử lý thế nào?
Bài 50 đã phân tích riêng mã hóa dữ liệu điện thoại. Trong Bài 51, mã hóa chỉ là một thành phần của chính sách tổng thể.
5. Quản lý ứng dụng và quyền truy cập
Một ứng dụng có thể yêu cầu quyền:
Vị trí → Camera → Micro → Danh bạ → Ảnh → Tệp → Thông báo
Không phải quyền nào cũng nguy hiểm.
Câu hỏi đúng là:
Ứng dụng nào → cần quyền gì → vì mục đích gì → phạm vi bao nhiêu → rủi ro thế nào?
Do đó, chính sách bảo mật điện thoại nên xác định nguyên tắc đối với ứng dụng công việc và quyền truy cập dữ liệu.
Ví dụ:
Vai trò → Ứng dụng cần thiết → Quyền cần thiết → Dữ liệu được phép
Nhân viên kho không nhất thiết cần cùng quyền truy cập với trưởng phòng kinh doanh.
Nhân viên kinh doanh cũng không mặc nhiên cần quyền quản trị hệ thống.
Nguyên tắc nên là:
Đúng người → Đúng ứng dụng → Đúng quyền → Đúng dữ liệu
Bài 48 về quản lý quyền ứng dụng Android xử lý sâu riêng vấn đề này.
6. Quy định xử lý khi điện thoại bị mất
Đừng chờ mất máy rồi mới hỏi:
“Bây giờ phải làm gì?”
Chính sách bảo mật thiết bị phải xác định quy trình từ trước.
[Tình huống tổng hợp]
20 giờ 15 phút, một nhân viên phát hiện điện thoại dùng cho công việc đã bị mất.
Máy có:
Email công ty → CRM → dữ liệu khách hàng → ứng dụng liên lạc
Nếu doanh nghiệp chưa có quy trình, nhân viên có thể:
Gọi quản lý → quản lý gọi HR → HR gọi IT → IT chưa biết tài khoản nào cần khóa
Thời gian bị kéo dài.
Quy trình nên ngắn hơn:
Phát hiện → Báo cáo → Xác minh thiết bị → Đánh giá dữ liệu → Bảo vệ tài khoản → Khóa/xử lý thiết bị → Xác minh
Tùy trường hợp còn phải xử lý:
SIM/eSIM → phiên đăng nhập → tài khoản cloud → dữ liệu công việc
Bài 47 đã dành riêng cho bảo vệ dữ liệu khi mất điện thoại, vì vậy Bài 51 chỉ xác định yêu cầu đưa quy trình đó vào chính sách.
7. Quy định riêng cho BYOD
Đây là phần không nên bỏ qua.
Khi nhân viên sử dụng điện thoại cá nhân cho công việc, tồn tại đồng thời:
Tài sản cá nhân + dữ liệu cá nhân + tài khoản công việc + dữ liệu doanh nghiệp
Doanh nghiệp cần bảo vệ tài nguyên của mình nhưng không nên mặc định rằng điều đó cho phép quản lý toàn bộ điện thoại cá nhân.
Một chính sách bảo mật thiết bị BYOD nên xác định rõ:
Doanh nghiệp quản lý gì?
Không quản lý gì?
Thu thập dữ liệu nào?
Ai có quyền xem?
Khi nhân viên nghỉ việc sẽ xóa gì?
Dữ liệu cá nhân được bảo vệ thế nào?
Nguyên tắc dễ nhớ:
Dữ liệu cá nhân → phạm vi cá nhân
Dữ liệu công việc → quản lý theo mục đích công việc
Đây cũng là lý do các bài BYOD trước đó đã tách riêng Work Profile, ứng dụng công việc, dữ liệu công việc và quyền truy cập.
8. Quy định xử lý thiết bị không đáp ứng chính sách
Phát hiện rủi ro nhưng không có cách xử lý thì chính sách vẫn chưa hoàn chỉnh.
Ví dụ:
Thiết bị bị root
hoặc:
Hệ điều hành quá cũ
hoặc:
Không còn đáp ứng yêu cầu bảo mật
Doanh nghiệp cần xác định trước quy trình:
Phát hiện → Đánh giá → Cảnh báo → Khắc phục → Kiểm tra lại → Quyết định truy cập
Không phải mọi vi phạm đều cần:
Khóa toàn bộ ngay lập tức
Mức xử lý nên tương xứng với:
Rủi ro → Loại dữ liệu → Mức truy cập → Khả năng khắc phục
Ví dụ:
| Trạng thái | Hướng xử lý |
|---|---|
| Rủi ro thấp | Cảnh báo |
| Có thể khắc phục | Yêu cầu khắc phục |
| Chưa đáp ứng | Hạn chế một phần |
| Rủi ro cao | Hạn chế truy cập phù hợp |
| Đã khắc phục | Kiểm tra lại |
Bài 49 về thiết bị Android bị root có an toàn không là một ví dụ cụ thể của nhóm tình huống này.
9. Quy định vòng đời thiết bị từ cấp phát đến thu hồi
Một chính sách bảo mật thiết bị doanh nghiệp không nên chỉ áp dụng trong thời gian nhân viên đang làm việc.
Nó phải bao phủ toàn bộ vòng đời:
Mua/Cấp → Đăng ký → Cấu hình → Sử dụng → Thay đổi → Sự cố → Thu hồi → Xóa → Cấp lại/Thanh lý
Đặc biệt khi nhân viên nghỉ việc:
Thu hồi điện thoại ≠ hoàn thành thu hồi quyền truy cập
Cần kiểm tra:
Thiết bị → Tài khoản → Phiên đăng nhập → Ứng dụng → Dữ liệu → SIM/eSIM → Quyền quản trị
[Tình huống giả định]
Nhân viên đã trả điện thoại cho IT nhưng phiên tài khoản công việc trên một thiết bị khác vẫn còn hiệu lực.
Tài sản đã được thu hồi.
Nhưng quyền truy cập chưa chắc đã được thu hồi hoàn toàn.
Do đó, offboarding phải kết thúc bằng:
Thu hồi → Kiểm tra → Xác minh
chứ không chỉ:
Nhận lại điện thoại → cất vào kho
Chính sách bảo mật thiết bị không đồng nghĩa theo dõi nhân viên
Đây là ranh giới đặc biệt quan trọng.
Mục tiêu của chính sách bảo mật thiết bị là bảo vệ:
Thiết bị → Tài khoản → Ứng dụng → Dữ liệu → Quyền truy cập
Không phải thu thập càng nhiều hoạt động cá nhân càng tốt.
Đặc biệt với BYOD, doanh nghiệp nên áp dụng nguyên tắc:
Mục đích rõ ràng → Phạm vi cần thiết → Quyền phù hợp → Minh bạch → Kiểm soát truy cập
Nếu một biện pháp không phục vụ mục đích bảo mật đã xác định, doanh nghiệp cần cân nhắc liệu việc thu thập hoặc giám sát đó có thực sự cần thiết hay không.
TracerSpy nên nằm ở đâu trong chính sách?
TracerSpy không nên đứng trước chính sách.
Thứ tự phù hợp hơn là:
Nhu cầu → Chính sách → Yêu cầu kỹ thuật → Công nghệ → Kiểm tra
Không nên:
Có phần mềm → bật mọi chức năng → sau đó mới viết chính sách
TracerSpy có thể được xem xét để hỗ trợ quản lý và giám sát trạng thái thiết bị trong phạm vi các chức năng thực tế đã được hỗ trợ và xác minh.
Doanh nghiệp nên lập bảng:
| Yêu cầu | Cần hệ thống hỗ trợ | TracerSpy |
|---|---|---|
| Trạng thái thiết bị | Có/Không | Xác minh |
| Quản lý thiết bị | Theo phạm vi | Xác minh |
| Cảnh báo | Theo nhu cầu | Xác minh |
| Hành động từ xa | Theo nền tảng | Xác minh |
| Báo cáo | Theo chính sách | Xác minh |
Nhờ vậy, doanh nghiệp không biến một khả năng chưa được kiểm chứng thành lời quảng cáo.
Mẫu khung chính sách bảo mật thiết bị
Doanh nghiệp có thể bắt đầu bằng khung:
1. Mục đích
Xác định lý do chính sách tồn tại.
2. Phạm vi
Xác định thiết bị và người dùng áp dụng.
3. Phân loại thiết bị
Công ty → BYOD → dùng chung → chuyên dụng.
4. Yêu cầu bảo mật
Khóa màn hình → cập nhật → mã hóa → ứng dụng → trạng thái thiết bị.
5. Bảo vệ dữ liệu
Lưu trữ → chia sẻ → sao lưu → xóa.
6. Quản lý truy cập
Người dùng → vai trò → tài khoản → quyền.
7. Xử lý sự cố
Mất → hỏng → nghi bị xâm nhập → thiết bị không tuân thủ.
8. BYOD và quyền riêng tư
Phạm vi công việc → phạm vi cá nhân.
9. Vòng đời
Cấp → sử dụng → thay đổi → nghỉ việc → thu hồi → thanh lý.
Sau đó mới xác định công nghệ nào thực thi từng phần.
Checklist kiểm tra chính sách
Một chính sách tốt nên trả lời được:
| Câu hỏi | Đã có? |
|---|---|
| Thiết bị nào thuộc phạm vi? | □ |
| Ai chịu trách nhiệm? | □ |
| Điều kiện bảo mật tối thiểu? | □ |
| Dữ liệu nào cần bảo vệ? | □ |
| Ứng dụng nào được sử dụng? | □ |
| Quyền truy cập được cấp thế nào? | □ |
| Mất điện thoại xử lý ra sao? | □ |
| BYOD được quản lý đến đâu? | □ |
| Thiết bị root xử lý thế nào? | □ |
| Nhân viên nghỉ việc làm gì? | □ |
| Ai xác minh hoàn tất? | □ |
Nếu nhiều ô vẫn để trống, doanh nghiệp chưa nên coi chính sách bảo mật thiết bị là hoàn chỉnh.
Câu hỏi thường gặp
Chính sách bảo mật thiết bị là gì?
Chính sách bảo mật thiết bị là tập hợp nguyên tắc và yêu cầu quy định cách doanh nghiệp cấp phát, sử dụng, bảo vệ, kiểm tra và xử lý thiết bị cùng dữ liệu trong suốt vòng đời.
Chính sách bảo mật điện thoại cần những gì?
Tối thiểu cần xác định phạm vi thiết bị, người dùng, yêu cầu bảo mật, dữ liệu, ứng dụng, quyền truy cập, xử lý mất máy, BYOD, thiết bị không đáp ứng và quy trình thu hồi.
Doanh nghiệp nhỏ có cần chính sách bảo mật thiết bị không?
Có thể cần, nhưng mức độ phức tạp nên tương xứng với quy mô và rủi ro. Công ty có 10 điện thoại không nhất thiết cần quy trình giống doanh nghiệp có 1.000 thiết bị.
BYOD có dùng chung chính sách với điện thoại công ty không?
Không nên áp dụng hoàn toàn giống nhau. Điện thoại cá nhân có vấn đề quyền sở hữu và quyền riêng tư khác với thiết bị thuộc doanh nghiệp.
Có MDM rồi còn cần chính sách không?
Có. Công nghệ hỗ trợ thực thi một phần yêu cầu. Nó không tự xác định mục đích, trách nhiệm, phạm vi quản lý hay giới hạn quyền riêng tư thay doanh nghiệp.
Chính sách có nên quy định thiết bị root không?
Nếu trạng thái root ảnh hưởng đến yêu cầu bảo mật hoặc khả năng truy cập tài nguyên doanh nghiệp, chính sách nên xác định cách đánh giá, khắc phục và quyết định quyền truy cập.
Kết luận
Một chính sách bảo mật thiết bị hiệu quả không bắt đầu bằng câu hỏi:
“Phần mềm có những chức năng gì?”
Nó bắt đầu bằng:
“Doanh nghiệp đang bảo vệ tài sản và dữ liệu nào trước rủi ro nào?”
Sau đó mới đi theo:
Tài sản → Dữ liệu → Rủi ro → Chính sách → Biện pháp → Công nghệ → Kiểm tra
Khi cấu trúc này rõ ràng, doanh nghiệp có thể bảo vệ thiết bị và dữ liệu tốt hơn, đồng thời xác định được ranh giới giữa quản lý công việc và quyền riêng tư cá nhân.
Bài viết liên quan
- Theo dõi thiết bị trong thời gian thực
- Theo dõi vị trí GPS trực tiếp
- Theo dõi Messenger thời gian thực
- Giám sát Zalo trực tuyến quy định bảo mật thiết bị
- Kiến Thức Sử Dụng Tracerspy 2026
- Công nghệ thám tử quản lý điện thoại
- Mã Hóa Dữ Liệu Điện Thoại Là Gì? 9 Điều Cần Biết Để Bảo Vệ Dữ Liệu 2026
- Thiết Bị Android Bị Root Có An Toàn Không? 9 Rủi Ro Cần Biết 2026
- Quản Lý Quyền Ứng Dụng Android: 9 Quyền Cần Kiểm Tra 2026
- Bảo Vệ Dữ Liệu Khi Mất Điện Thoại: 9 Việc Cần Làm Ngay 2026
- Bảo Mật Thiết Bị Di Động: 9 Nguyên Tắc Bảo Vệ Điện Thoại Và Dữ Liệu 2026
Video hướng dẫn
- Hướng dẫn cài đặt vào điện thoại Xiaomi
- Hướng dẫn cài đặt vào điện thoại Sam dung
- Hướng dẫn giám sát trong thời gian thực
- Hướng đặt cách cài đặt hai Zalo trên iPhone
- Hướng dẫn điều khiển điện thoại với điện thoại
TikTok liên quan
- Video điều khiển giám sát từ xa Nghi ngờ ngoại tình
- Video sử dụng tính năng giám sát tiện ích Tracerspy
- Cảnh báo các hoạt động giả dạng lừa đảo
Facebook & Livestream
Kiến thức pháp lý và sử dụng dịch vụ
- Chính sách pháp lý Tracerspy
- Chính sách bảo mật Tracerspy
- Điều khoản và điều kiện Tracerspy
- Tuyên bố từ chối dịch vụ
- Tuyển đối tác thương hiệu đại lý
- Đăng ký thương hiệu
- Kiến thức công nghệ
- Tổng hợp kiến thức sử dụng Tracerspy