
An toàn số
Mã Hóa Dữ Liệu Điện Thoại Là Gì? 9 Điều Cần Biết Để Bảo Vệ Dữ Liệu 2026
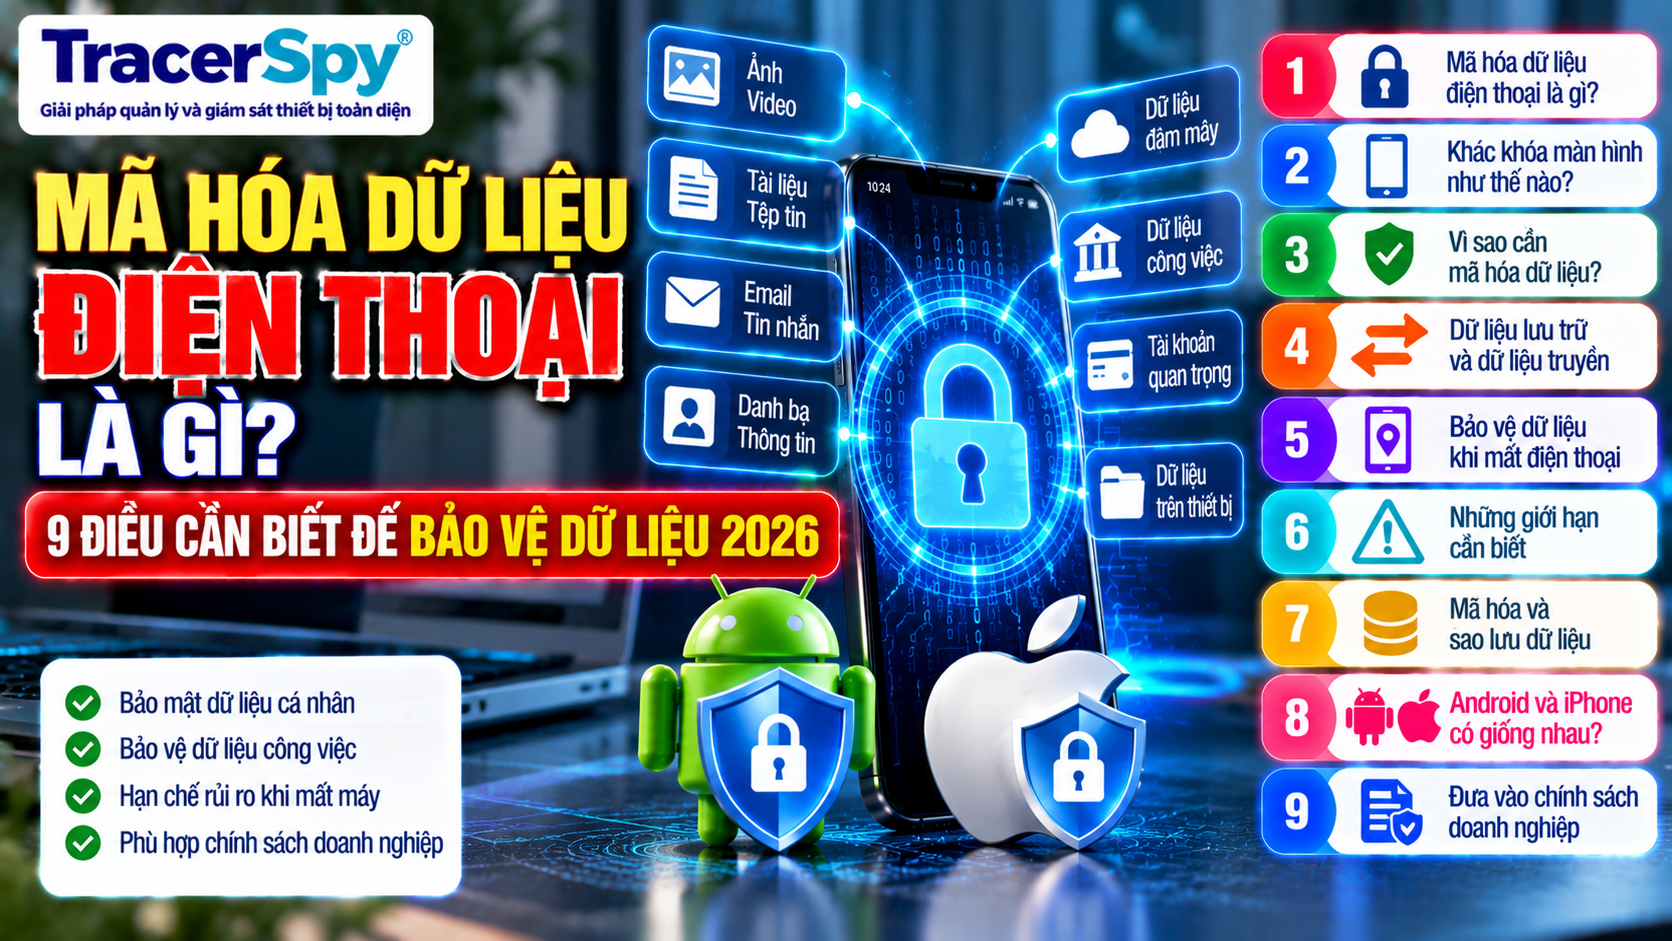
Mã Hóa Dữ Liệu Điện Thoại Là Gì? 9 Điều Cần Biết Để Bảo Vệ Dữ Liệu 2026
📡 TRACERSPY – GIÁM SÁT VÀ QUẢN LÝ TRẠNG THÁI THIẾT BỊ THEO THỜI GIAN THỰC
Điện thoại có thể được bảo vệ bằng mã khóa, mật khẩu hoặc sinh trắc học. Nhưng bên dưới lớp khóa màn hình còn có một vấn đề quan trọng khác: dữ liệu trên thiết bị được bảo vệ như thế nào?
Đó là lý do mã hóa dữ liệu điện thoại trở thành một lớp quan trọng trong bảo mật thiết bị.
Hiểu đơn giản:
Dữ liệu gốc → Mã hóa → Dữ liệu được bảo vệ → Xác thực hợp lệ → Giải mã → Sử dụng
Mã hóa không làm điện thoại trở nên “bất khả xâm phạm”. Nó cần kết hợp với xác thực, quản lý tài khoản, quyền ứng dụng, cập nhật hệ thống, sao lưu và chính sách bảo mật.
TracerSpy có thể được xem xét để hỗ trợ quản lý và giám sát trạng thái thiết bị trong phạm vi chức năng thực tế được hỗ trợ. Không nên mặc định rằng TracerSpy tự thực hiện hoặc thay thế toàn bộ cơ chế mã hóa của hệ điều hành.
1. Mã hóa dữ liệu điện thoại là gì?
Mã hóa dữ liệu điện thoại là việc sử dụng cơ chế mật mã để biến dữ liệu thành dạng được bảo vệ, nhằm hạn chế việc đọc nội dung nếu không có điều kiện hoặc thông tin xác thực phù hợp.
Có thể hình dung:
Dữ liệu có thể đọc → Thuật toán mã hóa + khóa → Dữ liệu mã hóa
Khi người dùng hợp lệ cần sử dụng dữ liệu:
Xác thực → Khóa phù hợp → Giải mã → Truy cập dữ liệu
Điểm quan trọng là mã hóa tập trung vào bảo vệ nội dung dữ liệu, không chỉ bảo vệ chiếc điện thoại về mặt vật lý.
Ví dụ, thiết bị có thể chứa:
Ảnh → Tài liệu → Email → Tệp tải xuống → Dữ liệu ứng dụng → Thông tin công việc
Nếu điện thoại bị thất lạc, lớp mã hóa góp phần làm giảm nguy cơ dữ liệu được đọc trực tiếp ngoài cơ chế truy cập hợp lệ.
2. Mã hóa khác khóa màn hình như thế nào?
Hai khái niệm này liên quan nhưng không giống nhau.
Khóa màn hình kiểm soát việc người nào có thể mở và sử dụng thiết bị.
Mã hóa dữ liệu bảo vệ cách thông tin được lưu trữ và truy cập.
| Cơ chế | Mục tiêu chính |
|---|---|
| Khóa màn hình | Hạn chế truy cập thiết bị |
| Xác thực | Xác minh người dùng |
| Mã hóa | Bảo vệ nội dung dữ liệu |
| Phân quyền | Xác định người dùng được làm gì |
| Sao lưu | Hỗ trợ khôi phục dữ liệu |
Một chiến lược tốt không chọn một trong hai.
Nó kết hợp:
Khóa màn hình → Xác thực → Mã hóa → Phân quyền → Sao lưu
Vì vậy, khi nói đến bảo vệ dữ liệu điện thoại, chỉ đặt mã PIN nhưng bỏ qua các lớp bảo mật khác là chưa đủ.
3. Vì sao điện thoại cần mã hóa dữ liệu?
Điện thoại ngày nay có thể là một thiết bị làm việc hoàn chỉnh.
Một máy của nhân viên có thể truy cập:
Email công ty → CRM → Cloud → Báo giá → Hợp đồng → Dữ liệu khách hàng
[Tình huống giả định]
Một nhân viên kinh doanh để quên điện thoại khi di chuyển.
Điện thoại có mã khóa và chứa nhiều tệp công việc.
Câu hỏi không chỉ là:
“Người nhặt được có mở màn hình không?”
Mà còn là:
“Nếu thiết bị hoặc bộ nhớ bị tiếp cận trái phép, dữ liệu được bảo vệ ở mức nào?”
Đây chính là một trong những mục tiêu của mã hóa dữ liệu điện thoại.
Với doanh nghiệp, giá trị của dữ liệu đôi khi lớn hơn nhiều so với giá trị phần cứng của thiết bị.
4. Mã hóa dữ liệu trên thiết bị và dữ liệu khi truyền khác nhau
Đây là điểm rất dễ nhầm.
Dữ liệu có thể tồn tại ở nhiều trạng thái.
Dữ liệu đang lưu trữ
Ví dụ:
Tệp → Ảnh → Cơ sở dữ liệu ứng dụng → Tài liệu tải xuống
Mục tiêu là bảo vệ dữ liệu lưu trên thiết bị.
Dữ liệu đang truyền
Ví dụ:
Điện thoại → Wi-Fi/Internet → Máy chủ
Lúc này cần bảo vệ dữ liệu trong quá trình truyền qua mạng bằng những cơ chế phù hợp.
Do đó:
Mã hóa dữ liệu lưu trữ ≠ tự động bảo vệ mọi dữ liệu truyền qua mạng
Một hệ thống hoàn chỉnh cần xem xét cả:
Dữ liệu lưu trữ → Dữ liệu đang truyền → Dữ liệu trên cloud → Dữ liệu sao lưu
Đây cũng là lý do không nên sử dụng cụm từ “điện thoại đã mã hóa nên mọi dữ liệu đều an toàn”.
5. Mã hóa dữ liệu điện thoại có bảo vệ khi mất máy không?
Đây là một trong những tình huống quan trọng nhất.
Nếu điện thoại bị mất, mục tiêu là hạn chế người không được phép truy cập vào thông tin.
Mã hóa dữ liệu điện thoại là một lớp hỗ trợ mục tiêu đó.
Nhưng không nên hiểu:
Có mã hóa → không cần làm gì khi mất máy
Khi mất điện thoại, vẫn cần xử lý:
Thiết bị → Tài khoản → Phiên đăng nhập → SIM/eSIM → Ứng dụng → Cloud → Dữ liệu
Ví dụ, một tài khoản cloud vẫn đang có phiên hợp lệ có thể tạo ra rủi ro khác với việc đọc trực tiếp dữ liệu lưu trên bộ nhớ.
Vì vậy:
Mã hóa → bảo vệ một lớp
chứ không phải:
Mã hóa → thay thế toàn bộ bảo mật
Bài 47 đã xử lý riêng quy trình bảo vệ dữ liệu khi mất điện thoại, còn Bài 50 chỉ tập trung vào lớp mã hóa.
6. Mã hóa không bảo vệ được mọi tình huống
Đây là điểm cần nói rõ để tránh hiểu sai.
Mã hóa rất quan trọng nhưng không giải quyết mọi rủi ro.
Ví dụ:
Tài khoản đã bị lộ
Nếu kẻ khác có thông tin xác thực hợp lệ, vấn đề có thể nằm ở tài khoản chứ không phải dữ liệu lưu trên điện thoại.
Thiết bị đang được mở khóa
Nếu người không được phép tiếp cận thiết bị khi dữ liệu đã ở trạng thái có thể sử dụng, lớp mã hóa lưu trữ không nên được xem là giải pháp duy nhất.
Ứng dụng được cấp quyền quá rộng
Một ứng dụng có quyền hợp lệ để đọc dữ liệu vẫn là vấn đề cần quản lý riêng.
Dữ liệu đã được chia sẻ ra ngoài
Mã hóa thiết bị không thể tự thu hồi một tệp đã được gửi sang một hệ thống hoặc người khác.
Do đó cần kết hợp:
Mã hóa → Xác thực → Quyền ứng dụng → Kiểm soát truy cập → Quản lý tài khoản → Chính sách
Đây cũng là điểm kết nối với Bài 48 về quản lý quyền ứng dụng Android.
7. Mã hóa và sao lưu dữ liệu không phải một việc
Một nhầm lẫn khác là cho rằng dữ liệu được mã hóa đồng nghĩa dữ liệu đã được sao lưu.
Không đúng.
Mã hóa nhằm bảo vệ tính bí mật của dữ liệu.
Sao lưu nhằm tạo khả năng phục hồi dữ liệu khi bản chính bị mất, hỏng hoặc xóa.
Có thể nhớ:
Mã hóa → bảo vệ dữ liệu khỏi truy cập không phù hợp
Sao lưu → bảo vệ khả năng phục hồi dữ liệu
Ví dụ:
[Tình huống tổng hợp]
Một điện thoại công ty được bảo vệ tốt nhưng bị hỏng hoàn toàn.
Dữ liệu trên thiết bị được mã hóa.
Nếu không có bản sao phù hợp, mã hóa không giúp tạo lại những dữ liệu đã mất.
Ngược lại, một bản sao lưu tồn tại nhưng không được bảo vệ phù hợp cũng có thể trở thành điểm rủi ro.
Do đó:
Dữ liệu → Mã hóa → Sao lưu → Bảo vệ bản sao → Kiểm tra khôi phục
Website đã có bài riêng về backup dữ liệu điện thoại công ty, nên Bài 50 không mở rộng sang intent đó.
8. Điện thoại Android bị root có ảnh hưởng đến bảo mật dữ liệu không?
Bài 49 vừa phân tích vấn đề này.
Root có thể làm thay đổi mô hình quyền và trạng thái bảo mật mặc định của Android.
Điều quan trọng là:
Có mã hóa không đồng nghĩa mọi trạng thái thiết bị đều đáng tin cậy như nhau.
Một thiết bị cần được đánh giá tổng thể:
Hệ điều hành → Bản vá → Trạng thái root → Khóa màn hình → Ứng dụng → Tài khoản → Dữ liệu
Do đó, doanh nghiệp không nên xây chính sách:
Có mã hóa = đạt chuẩn bảo mật
Mà nên là:
Mã hóa + trạng thái thiết bị + xác thực + quyền truy cập + chính sách = đánh giá tổng thể
Đây là ranh giới rõ giữa Bài 49 và Bài 50:
Bài 49 → trạng thái root và mức độ tin cậy của thiết bị
Bài 50 → cơ chế mã hóa và bảo vệ dữ liệu
9. Doanh nghiệp nên đưa mã hóa vào chính sách bảo mật thiết bị
Với một vài điện thoại cá nhân, người dùng có thể tự kiểm tra thiết bị.
Nhưng với doanh nghiệp có:
50 → 200 → 500 → 1.000 thiết bị
thì vấn đề trở thành quản trị.
Doanh nghiệp cần xác định:
Thiết bị nào → dữ liệu nào → yêu cầu bảo mật nào → trạng thái nào được phép truy cập
Một chính sách mã hóa dữ liệu có thể xem xét các câu hỏi:
| Nội dung | Câu hỏi cần trả lời |
|---|---|
| Phạm vi | Thiết bị nào phải đáp ứng? |
| Dữ liệu | Loại dữ liệu nào cần bảo vệ? |
| Thiết bị | Công ty hay BYOD? |
| Xác thực | Điều kiện mở thiết bị là gì? |
| Ứng dụng | Dữ liệu nằm trong ứng dụng nào? |
| Sao lưu | Bản sao được bảo vệ thế nào? |
| Sự cố | Mất máy xử lý ra sao? |
| Kiểm tra | Làm sao xác minh trạng thái? |
| Không tuân thủ | Hạn chế quyền thế nào? |
Mục tiêu không phải bật càng nhiều tùy chọn càng tốt.
Mục tiêu là:
Dữ liệu → Mức độ nhạy cảm → Rủi ro → Biện pháp → Kiểm tra
Mã hóa dữ liệu trên Android và iPhone có giống nhau không?
Android và iPhone đều có các cơ chế bảo vệ dữ liệu ở cấp nền tảng, nhưng cách triển khai thực tế phụ thuộc hệ điều hành, phiên bản, phần cứng và trạng thái thiết bị.
Không nên dùng một hướng dẫn duy nhất cho mọi điện thoại.
Với Android, cần xem:
Phiên bản Android → nhà sản xuất → trạng thái bảo mật → chính sách doanh nghiệp
Với iPhone, cũng cần xem:
Phiên bản iOS → cấu hình bảo mật → trạng thái quản lý → chính sách
Đối với doanh nghiệp, câu hỏi quan trọng không phải:
“Android hay iPhone mã hóa tốt hơn?”
mà là:
“Thiết bị hiện tại có đáp ứng yêu cầu bảo vệ dữ liệu của tổ chức hay không?”
BYOD và mã hóa dữ liệu công việc
BYOD tạo ra một bài toán khác.
Một điện thoại có thể đồng thời chứa:
Dữ liệu cá nhân + dữ liệu công việc
Doanh nghiệp cần bảo vệ dữ liệu thuộc phạm vi công việc nhưng không nên mặc định điều đó cho phép kiểm soát toàn bộ đời sống số của nhân viên.
Cách tiếp cận tốt hơn:
Dữ liệu cá nhân → phạm vi cá nhân
Dữ liệu công việc → chính sách bảo vệ công việc
Trong môi trường hỗ trợ tách vùng công việc, tổ chức có thể kết hợp nhiều biện pháp để bảo vệ dữ liệu công việc phù hợp với nền tảng và mô hình quản lý.
Đây là lý do các bài trước đã tách riêng:
BYOD → Work Profile → Managed Apps → Work Data → Quyền truy cập
Bài 50 bổ sung thêm một lớp:
Dữ liệu → Mã hóa → Bảo vệ
Có cần cài ứng dụng mã hóa dữ liệu điện thoại không?
Không nên mặc định rằng muốn mã hóa dữ liệu điện thoại thì phải cài thêm một ứng dụng.
Trước tiên cần xác định:
Hệ điều hành đã cung cấp gì?
Dữ liệu nào cần bảo vệ?
Ứng dụng đang sử dụng có cơ chế bảo vệ nào?
Doanh nghiệp yêu cầu mức nào?
Cài thêm một ứng dụng không rõ nguồn gốc chỉ vì có chữ “mã hóa” thậm chí có thể tạo thêm rủi ro.
Nguyên tắc:
Nhu cầu → Cơ chế hệ thống → Giải pháp đáng tin cậy → Kiểm tra → Triển khai
Không phải:
Tìm app mã hóa → cài bất kỳ ứng dụng nào → cấp nhiều quyền → coi như an toàn
TracerSpy có mã hóa dữ liệu điện thoại không?
Đây là phần cần đặc biệt chính xác.
Không nên tuyên bố:
“TracerSpy mã hóa toàn bộ điện thoại”
nếu khả năng đó chưa được xác minh.
Cơ chế mã hóa thiết bị thường liên quan trực tiếp đến hệ điều hành, phần cứng và nền tảng bảo mật của thiết bị.
TracerSpy có thể được xem xét trong hệ thống quản lý và giám sát trạng thái thiết bị theo phạm vi chức năng thực tế được hỗ trợ.
Khi doanh nghiệp đánh giá giải pháp, nên đi theo:
Nhu cầu mã hóa → Khả năng hệ điều hành → Chính sách → Khả năng TracerSpy đã xác minh → Giới hạn → Kiểm tra
Như vậy sẽ tránh biến một tính năng chưa xác minh thành lời quảng cáo.
👉 TracerSpy: tracerspy.net
Checklist bảo vệ dữ liệu bằng mã hóa
Có thể nhớ bằng chuỗi:
Dữ liệu → Phân loại → Thiết bị → Xác thực → Mã hóa → Quyền truy cập → Sao lưu → Kiểm tra
Trước khi đánh giá một điện thoại, hãy hỏi:
| Kiểm tra | Câu hỏi |
|---|---|
| Dữ liệu | Có dữ liệu nhạy cảm không? |
| Khóa màn hình | Đã bật bảo vệ phù hợp chưa? |
| Mã hóa | Dữ liệu được bảo vệ ở trạng thái nào? |
| Hệ điều hành | Còn được hỗ trợ/cập nhật không? |
| Root | Trạng thái hệ thống có bị thay đổi không? |
| Ứng dụng | Quyền truy cập có phù hợp không? |
| Tài khoản | Có xác thực đủ mạnh không? |
| Sao lưu | Có thể phục hồi dữ liệu không? |
| Chính sách | Thiết bị có đáp ứng yêu cầu không? |
Câu hỏi thường gặp
Mã hóa dữ liệu điện thoại là gì?
Mã hóa dữ liệu điện thoại là cơ chế sử dụng mật mã để bảo vệ dữ liệu lưu trên thiết bị, giúp hạn chế việc đọc nội dung nếu không đáp ứng điều kiện truy cập hoặc xác thực phù hợp.
Mã hóa điện thoại có an toàn tuyệt đối không?
Không. Mã hóa là một lớp bảo vệ quan trọng nhưng không thay thế quản lý tài khoản, khóa màn hình, cập nhật hệ thống, kiểm soát ứng dụng, sao lưu và xử lý sự cố.
Mã hóa dữ liệu có giống đặt mật khẩu điện thoại không?
Không hoàn toàn. Mật khẩu hoặc mã khóa tham gia kiểm soát truy cập người dùng, còn mã hóa tập trung vào bảo vệ nội dung dữ liệu. Hai lớp có liên quan nhưng không nên xem là một.
Mất điện thoại nhưng đã mã hóa dữ liệu thì có cần khóa máy không?
Vẫn cần đánh giá và thực hiện các biện pháp phù hợp. Mã hóa dữ liệu điện thoại không thay thế việc bảo vệ tài khoản, thu hồi phiên đăng nhập, xử lý SIM/eSIM hoặc khóa/xóa thiết bị khi cần.
Mã hóa dữ liệu có thay thế sao lưu không?
Không. Mã hóa bảo vệ tính bí mật; sao lưu phục vụ khả năng phục hồi. Một chiến lược bảo vệ dữ liệu tốt cần xem xét cả hai.
Điện thoại root nhưng có mã hóa thì có an toàn không?
Không thể kết luận chỉ dựa vào mã hóa. Thiết bị root cần được đánh giá thêm về trạng thái hệ thống, ứng dụng, quyền truy cập, tài khoản và chính sách bảo mật.
Kết luận
Mã hóa dữ liệu điện thoại là một lớp quan trọng trong chiến lược bảo vệ thông tin trên thiết bị di động.
Nhưng mã hóa không hoạt động độc lập.
Một hệ thống bảo mật tốt cần kết hợp:
Khóa màn hình → Xác thực → Mã hóa → Quyền ứng dụng → Kiểm soát truy cập → Sao lưu → Xử lý sự cố
Đối với doanh nghiệp, vấn đề quan trọng hơn nữa là xác định:
Dữ liệu nào cần bảo vệ → thiết bị nào được phép truy cập → yêu cầu bảo mật nào phải đáp ứng → ai kiểm tra
Khi đó, mã hóa không còn là một thuật ngữ kỹ thuật đơn lẻ mà trở thành một phần của bảo mật thiết bị di động và bảo vệ dữ liệu doanh nghiệp.
Bài viết liên quan
- Theo dõi thiết bị trong thời gian thực
- Theo dõi vị trí GPS trực tiếp mà hóa dữ liệu Android
- Theo dõi Messenger thời gian thực
- Giám sát Zalo trực tuyến bảo vệ dữ liệu điện thoại
- Kiến Thức Sử Dụng Tracerspy 2026
- Công nghệ thám tử quản lý điện thoại
- Quản Lý Quyền Ứng Dụng Android: 9 Quyền Cần Kiểm Tra 2026
- Bảo Vệ Dữ Liệu Khi Mất Điện Thoại: 9 Việc Cần Làm Ngay 2026
- Bảo Mật Thiết Bị Di Động: 9 Nguyên Tắc Bảo Vệ Điện Thoại Và Dữ Liệu 2026
- Quản Lý Mật Khẩu: 9 Nguyên Tắc Bảo Vệ Tài Khoản Công Việc 2026
- Đăng Nhập Một Lần Là Gì? 9 Nguyên Tắc Quản Lý Tài Khoản Công Việc 2026
Video hướng dẫn
- Hướng dẫn cài đặt vào điện thoại Xiaomi
- Hướng dẫn cài đặt vào điện thoại Sam dung
- Hướng dẫn giám sát trong thời gian thực
- Hướng đặt cách cài đặt hai Zalo trên iPhone
- Hướng dẫn điều khiển điện thoại với điện thoại
TikTok liên quan
- Video điều khiển giám sát từ xa Nghi ngờ ngoại tình
- Video sử dụng tính năng giám sát tiện ích Tracerspy
- Cảnh báo các hoạt động giả dạng lừa đảo
Facebook & Livestream
Kiến thức pháp lý và sử dụng dịch vụ
- Chính sách pháp lý Tracerspy
- Chính sách bảo mật Tracerspy
- Điều khoản và điều kiện Tracerspy
- Tuyên bố từ chối dịch vụ
- Tuyển đối tác thương hiệu đại lý
- Đăng ký thương hiệu
- Kiến thức công nghệ
- Tổng hợp kiến thức sử dụng Tracerspy