
Quản lý thiết bị
Quản Lý Thiết Bị Android Doanh Nghiệp: 9 Bước Triển Khai An Toàn 2026
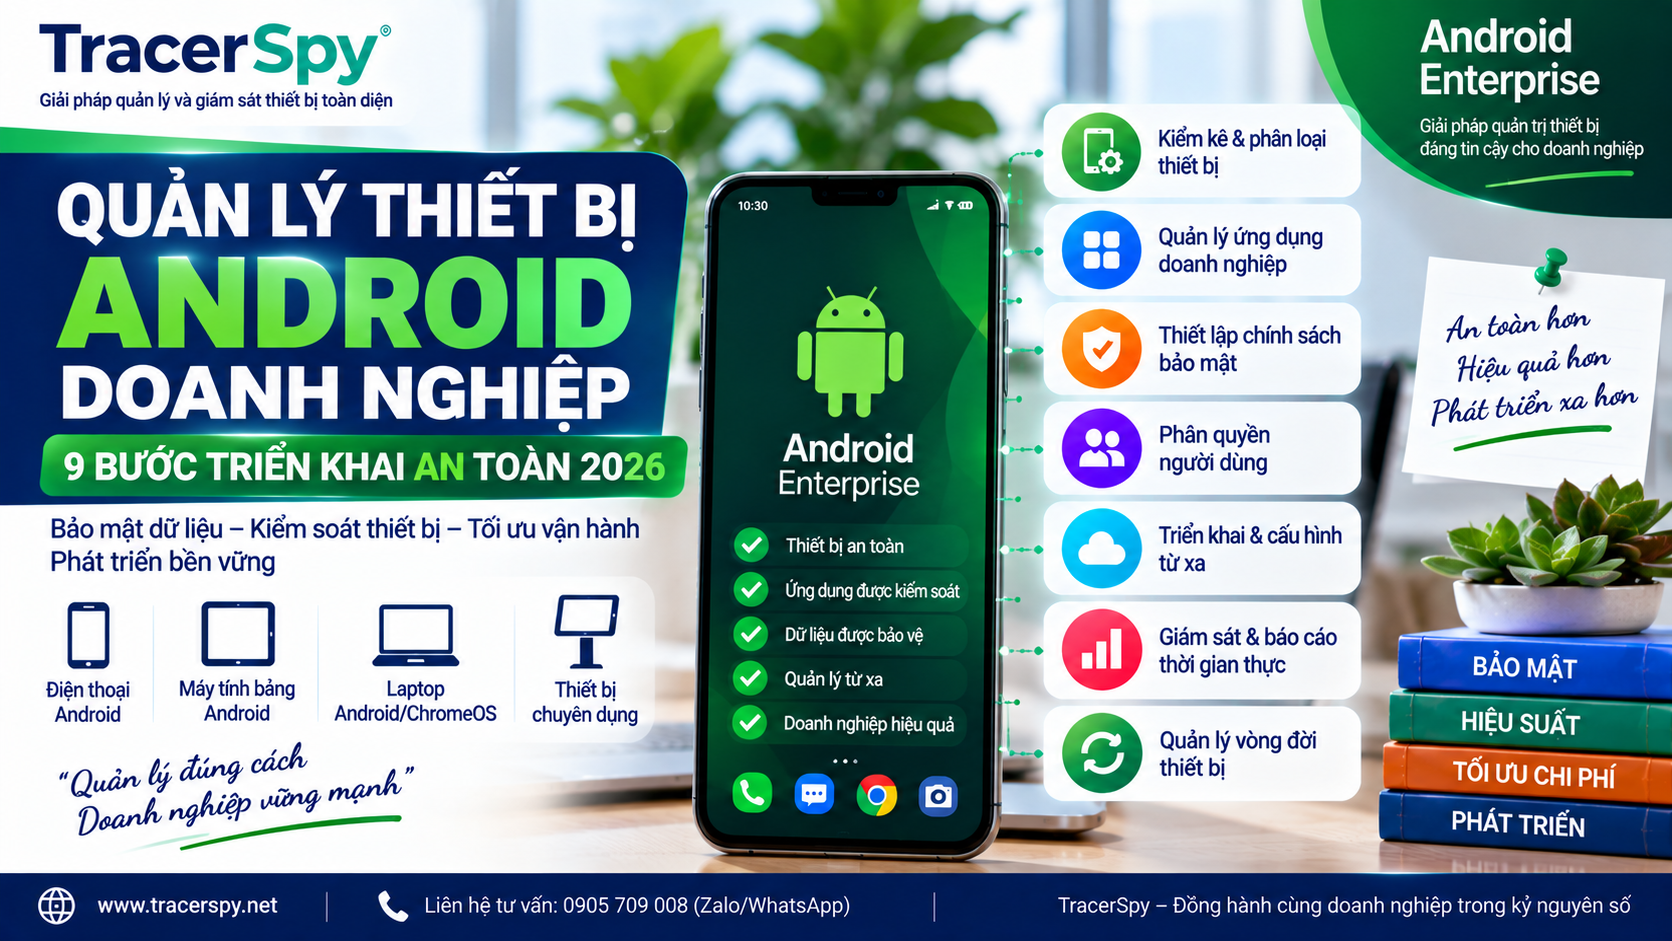
Quản lý thiết bị Android doanh nghiệp không chỉ là cài một phần mềm
Một doanh nghiệp bắt đầu với 8 nhân viên kinh doanh và 8 chiếc điện thoại Android.
Khi tuyển thêm người, con số tăng lên 20, rồi 50 thiết bị.
Một số điện thoại do công ty mua. Một số nhân viên sử dụng máy cá nhân. Nhân viên kho chỉ cần vài ứng dụng chuyên môn, trong khi đội kinh doanh phải truy cập email, CRM và dữ liệu khách hàng.
Rồi một ngày xảy ra ba việc cùng lúc:
Một nhân viên báo mất điện thoại.
Một người nghỉ việc nhưng điện thoại vẫn còn tài khoản công ty.
Một nhân viên mới cần được cấp thiết bị ngay để bắt đầu làm việc.
[Tình huống giả định]
Lúc này câu hỏi không còn là:
“Công ty đang có bao nhiêu điện thoại?”
Mà trở thành:
Ai đang sử dụng thiết bị nào, thiết bị có quyền truy cập gì, dữ liệu công việc nằm ở đâu và doanh nghiệp xử lý thế nào khi thiết bị thay đổi trạng thái?
Đó chính là bài toán quản lý thiết bị Android doanh nghiệp.
Android Enterprise hiện hỗ trợ nhiều mô hình quản lý khác nhau: thiết bị cá nhân sử dụng Work Profile, thiết bị công ty được quản lý toàn bộ, thiết bị công ty dùng kết hợp công việc/cá nhân và thiết bị chuyên dụng.
Bởi vậy, quản lý Android hiệu quả không nên bắt đầu bằng việc tìm cách “kiểm soát càng nhiều càng tốt”.
Nó nên bắt đầu bằng:
Thiết bị → quyền sở hữu → người sử dụng → ứng dụng → dữ liệu → chính sách → vòng đời.
1. Quản lý thiết bị Android doanh nghiệp là gì?
Có thể hiểu đơn giản đây là quá trình doanh nghiệp tổ chức và kiểm soát các thiết bị Android phục vụ công việc trong suốt vòng đời của chúng.
Quá trình đó có thể bắt đầu từ lúc doanh nghiệp mua hoặc tiếp nhận thiết bị, cấu hình máy, cấp cho nhân viên, phân phối ứng dụng, áp dụng chính sách bảo mật, xử lý sự cố và cuối cùng thu hồi hoặc loại bỏ thiết bị.
NIST cũng tiếp cận bảo mật thiết bị di động theo vòng đời, từ triển khai, sử dụng cho tới khi thiết bị ngừng được sử dụng; phạm vi hướng dẫn bao gồm cả thiết bị do tổ chức cung cấp và thiết bị thuộc sở hữu cá nhân.
Đây là điểm quan trọng.
Quản lý thiết bị Android không đồng nghĩa với theo dõi điện thoại.
Quản lý đúng nghĩa phải trả lời được:
Thiết bị có được phép truy cập hệ thống không?
Ứng dụng nào cần cho công việc?
Dữ liệu nào cần bảo vệ?
Ai có quyền quản trị?
Nếu mất máy thì làm gì?
Khi nhân viên nghỉ việc thì quyền truy cập được xử lý thế nào?
Đó mới là hệ thống quản trị.
2. Bước 1: Kiểm kê toàn bộ thiết bị Android
Sai lầm đầu tiên của nhiều tổ chức là triển khai công nghệ trước khi biết mình đang quản lý cái gì.
Hãy bắt đầu bằng một bảng kiểm kê.
Ví dụ:
| Thiết bị | Chủ sở hữu | Người dùng | Mục đích | Dữ liệu truy cập |
|---|---|---|---|---|
| Android A | Công ty | Kinh doanh | CRM | Khách hàng |
| Android B | Nhân viên | Kế toán | Công việc | |
| Tablet C | Công ty | Kho | Quản lý kho | Hàng hóa |
| Android D | Công ty | Giao hàng | Giao nhận | Đơn hàng |
Ngay lập tức doanh nghiệp sẽ thấy:
Bốn thiết bị Android nhưng có thể cần ba hoặc bốn chính sách khác nhau.
NIST lưu ý thiết bị di động đã trở thành thành phần thường trực trong doanh nghiệp và được dùng để truy cập hệ thống, mạng cũng như xử lý dữ liệu nhạy cảm. Vì vậy, quản lý tập trung thiết bị là một phần của bài toán bảo mật tổng thể chứ không chỉ là kiểm kê tài sản.
Bài học đầu tiên
Không thể quản lý tốt một thiết bị mà doanh nghiệp thậm chí không biết nó đang tồn tại hoặc đang truy cập dữ liệu gì.
3. Bước 2: Phân loại thiết bị theo quyền sở hữu
Sau khi kiểm kê, đừng vội áp cùng một chính sách cho tất cả điện thoại.
Hãy chia chúng ít nhất thành:
Thiết bị thuộc doanh nghiệp
và
Thiết bị thuộc nhân viên.
Đây là ranh giới rất quan trọng.
Android Enterprise phân biệt rõ các mô hình này. Với BYOD – thiết bị thuộc cá nhân nhưng được dùng cho công việc – Google khuyến nghị Work Profile để tách ứng dụng công việc khỏi ứng dụng cá nhân. Thiết bị thuộc công ty có thể được cấu hình theo mô hình quản lý toàn bộ hoặc mô hình kết hợp công việc/cá nhân tùy mục đích.
Hai chiếc điện thoại cùng model Samsung Galaxy không có nghĩa doanh nghiệp có quyền quản trị chúng giống nhau.
Một máy thuộc công ty.
Một máy thuộc nhân viên.
Quyền sở hữu khác → phạm vi quản lý phải khác.
4. Bước 3: Chọn mô hình Android Enterprise phù hợp
Đây là nơi Android Enterprise trở thành phần quan trọng của chiến lược quản lý Android.
Doanh nghiệp có thể gặp ba trường hợp chính.
Trường hợp A – điện thoại công ty chỉ dùng cho công việc
Ví dụ:
Công ty giao điện thoại cho nhân viên giao nhận.
Máy chỉ cần bản đồ, phần mềm giao hàng và ứng dụng liên lạc công việc.
Mô hình Fully Managed có thể phù hợp.
Google mô tả full device management là hình thức cung cấp khả năng quản lý toàn diện thiết bị và ứng dụng cho thiết bị thuộc doanh nghiệp, bao gồm kiểm soát ứng dụng và một số chính sách bảo mật ở cấp thiết bị.
Trường hợp B – điện thoại cá nhân dùng thêm cho công việc
Đây là môi trường BYOD.
Work Profile cho phép tách ứng dụng và dữ liệu công việc khỏi ứng dụng và dữ liệu cá nhân.
Google nêu rằng tổ chức quản lý ứng dụng và dữ liệu trong Work Profile, trong khi ứng dụng, dữ liệu và thông tin sử dụng thuộc profile cá nhân vẫn riêng tư đối với tổ chức theo mô hình này.
Trường hợp C – thiết bị chuyên dụng
Ví dụ:
máy quét kho,
tablet tại quầy,
thiết bị check-in,
điện thoại dành riêng cho giao nhận.
Android Enterprise gọi nhóm này là Dedicated Device – thiết bị thuộc doanh nghiệp được giới hạn cho một mục đích cụ thể, chẳng hạn kiosk.
Như vậy:
Đừng hỏi Android có quản lý được không. Hãy hỏi Android cần được quản lý theo mô hình nào.
5. Bước 4: Xây dựng chính sách trước khi cài đặt
[Tình huống tổng hợp]
Một công ty thông báo:
“Từ tuần sau tất cả điện thoại phải đưa vào hệ thống quản lý.”
Nhân viên lập tức hỏi:
“Công ty có xem được hình ảnh cá nhân không?”
“Có xem ứng dụng riêng của tôi không?”
“Có theo dõi vị trí ngoài giờ làm không?”
“Có đọc được dữ liệu cá nhân không?”
IT không giải thích rõ.
Kết quả là một dự án bảo mật lại biến thành vấn đề niềm tin.
Đây là lý do chính sách phải đi trước phần mềm.
Trước khi triển khai, doanh nghiệp nên xác định:
Mục đích quản lý là gì?
Thiết bị nào thuộc phạm vi quản lý?
Dữ liệu nào được xử lý?
Ai được quyền quản trị?
Nhân viên được thông báo điều gì?
Khi nào dữ liệu được xóa?
Khi nhân viên nghỉ việc thì sao?
Công nghệ chỉ nên thực thi chính sách đã được xác định.
Không nên để phần mềm quyết định chính sách thay con người.
6. Bước 5: Triển khai thiết bị theo quy mô
Nếu công ty chỉ có 5 điện thoại, việc cấu hình từng thiết bị có thể vẫn khả thi.
Nhưng hãy thử với:
50 thiết bị.
200 thiết bị.
1.000 thiết bị.
Nếu nhân viên IT phải mở từng hộp, đăng nhập từng máy và cài từng ứng dụng, chi phí vận hành sẽ tăng nhanh.
Android Enterprise cung cấp zero-touch enrollment cho các thiết bị và kênh cung ứng đủ điều kiện. Google mô tả zero-touch là phương thức giúp đơn giản hóa việc triển khai số lượng lớn thiết bị thuộc doanh nghiệp: thiết bị có thể được cấu hình trước trực tuyến để nhận chính sách quản lý khi thiết lập.
Đây là thay đổi lớn về tư duy.
Từ:
IT cấu hình từng điện thoại
chuyển thành:
IT xây chính sách → thiết bị nhận cấu hình.
Khi doanh nghiệp mở rộng, tự động hóa quan trọng hơn việc tăng số nhân viên kỹ thuật chỉ để lặp lại cùng một thao tác.
7. Bước 6: Quản lý ứng dụng Android theo công việc
Hãy lấy một doanh nghiệp có ba bộ phận.
Nhân viên kinh doanh cần:
CRM, email, ứng dụng báo giá.
Nhân viên kho cần:
phần mềm kho, quét mã, quản lý hàng hóa.
Nhân viên giao hàng cần:
bản đồ, giao nhận, liên lạc.
Sai lầm là cài cùng một bộ ứng dụng cho tất cả.
Quản lý thiết bị Android tốt phải đi từ:
Vai trò → nhu cầu → ứng dụng → quyền truy cập.
Google cũng cung cấp các cơ chế quản lý ứng dụng trong hệ sinh thái Android Enterprise; trên thiết bị fully managed, tổ chức có quyền kiểm soát rộng đối với các ứng dụng, bao gồm khả năng cài hoặc gỡ ứng dụng từ xa theo chính sách quản lý.
Điều này cho thấy:
Quản lý ứng dụng không phải để biết nhân viên thích dùng app nào. Mục đích là đưa đúng ứng dụng công việc đến đúng thiết bị.
8. Bước 7: Bảo vệ dữ liệu thay vì chỉ bảo vệ chiếc điện thoại
Một chiếc smartphone trị giá 8 triệu đồng bị mất có thể không phải thiệt hại lớn nhất.
Vấn đề thực sự có thể nằm trong máy:
danh sách khách hàng,
email,
tài liệu,
tài khoản,
ứng dụng nội bộ,
quyền truy cập hệ thống.
Vì vậy hãy đặt câu hỏi:
Nếu điện thoại biến mất ngay lúc này, dữ liệu nào vẫn có thể bị truy cập?
Đó là tư duy bảo mật đúng hơn.
[Tình huống giả định]
17 giờ 45 phút.
Nhân viên kinh doanh gọi IT:
“Em làm mất điện thoại công ty.”
Nếu doanh nghiệp đã có hệ thống quản trị phù hợp, IT không cần bắt đầu từ con số 0.
Họ cần biết:
Thiết bị nào?
Ai đang sử dụng?
Trạng thái quản lý?
Tài khoản nào đang đăng nhập?
Dữ liệu công việc nào liên quan?
Biện pháp ứng phó nào được phép thực hiện?
Android Enterprise hiện có Lost Mode cho các cấu hình đủ điều kiện trên thiết bị thuộc doanh nghiệp. Google cho biết chế độ này có thể khóa thiết bị và báo vị trí cho quản trị viên nhằm hỗ trợ bảo vệ dữ liệu tổ chức và thu hồi tài sản; tính khả dụng phụ thuộc phiên bản Android, mô hình quản lý và EMM sử dụng Android Management API.
Điều quan trọng không phải là đợi mất điện thoại rồi tìm công cụ.
Mà là:
Chuẩn bị quy trình trước khi sự cố xảy ra.
9. Bước 8: Phân quyền cho chính người quản trị
Đây là một lớp thường bị bỏ quên.
Doanh nghiệp dành nhiều thời gian kiểm soát quyền của nhân viên nhưng lại trao quá nhiều quyền cho quản trị viên.
Giả sử công ty có:
3 IT support,
1 IT manager,
1 quản lý bảo mật.
Có cần cả năm người đều có quyền cao nhất không?
Không nhất thiết.
Một mô hình hợp lý có thể là:
IT support → xử lý thiết bị thông thường.
IT manager → cấu hình chính sách.
Security → kiểm tra các vấn đề bảo mật.
Quyền nhạy cảm → giới hạn cho người được ủy quyền.
Nguyên tắc rất đơn giản:
Người quản lý thiết bị cũng phải được quản lý quyền.
Nếu một tài khoản quản trị có thể tác động đến hàng trăm điện thoại, tài khoản đó trở thành tài sản bảo mật quan trọng.
10. Bước 9: Xây dựng quy trình khi nhân viên nghỉ việc
Đây là phần rất quan trọng nhưng thường được xử lý quá đơn giản.
[Tình huống giả định]
Một nhân viên kinh doanh nghỉ việc.
Người này bàn giao điện thoại công ty.
Phòng hành chính đánh dấu:
“Đã trả thiết bị.”
Nhưng:
email vẫn đăng nhập,
CRM vẫn còn phiên hoạt động,
ứng dụng doanh nghiệp vẫn tồn tại,
quyền truy cập dữ liệu chưa được thu hồi.
Vậy doanh nghiệp đã thực sự thu hồi thiết bị chưa?
Chưa.
Thu hồi phần cứng chỉ là một phần của quá trình.
Một checklist offboarding nên xem xét:
Thiết bị → tài khoản → ứng dụng → dữ liệu → quyền truy cập → SIM/eSIM nếu liên quan → trạng thái quản lý → tái cấp phát hoặc loại bỏ.
NIST nhấn mạnh quản lý bảo mật thiết bị di động phải bao phủ cả quá trình triển khai, sử dụng và loại bỏ/ngừng sử dụng thiết bị.
Đây chính là tư duy vòng đời thiết bị.
11. Work Profile giúp cân bằng quản lý và quyền riêng tư thế nào?
Đây là một trong những lợi thế đáng chú ý nhất của Android Enterprise trong môi trường BYOD.
Work Profile tạo vùng riêng cho ứng dụng và dữ liệu công việc.
Google cho biết trên thiết bị cá nhân có Work Profile, tổ chức có thể quản lý dữ liệu và ứng dụng công việc; ứng dụng và dữ liệu trong profile cá nhân không hiển thị cho tổ chức. Tuy nhiên, một số thông tin cơ bản của thiết bị vẫn có thể được cung cấp cho tổ chức.
Điều này tạo ra ranh giới:
Công việc | Cá nhân
thay vì:
Công ty quản lý toàn bộ điện thoại cá nhân.
Người dùng còn có thể tạm dừng Work Profile trong các trường hợp được hỗ trợ; khi profile được tạm dừng, ứng dụng công việc ngừng chạy và ngừng tạo thông báo cho đến khi profile được bật lại. Với thiết bị thuộc công ty, quản trị viên có thể áp dụng một số giới hạn đối với thời gian tạm dừng.
Đây là ví dụ tốt cho một nguyên tắc lớn:
Bảo mật doanh nghiệp và quyền riêng tư không nhất thiết phải là hai mục tiêu đối nghịch.
Thiết kế hệ thống đúng có thể phục vụ cả hai.
12. Quản lý vị trí không có nghĩa là theo dõi nhân viên 24/24
Đây là phần đặc biệt quan trọng đối với định hướng nội dung của TracerSpy.
Khả năng kỹ thuật tồn tại không có nghĩa mọi cách sử dụng đều phù hợp.
Trong Android Enterprise, vị trí liên quan đến Work Profile và thiết bị thuộc doanh nghiệp có những quy tắc cụ thể. Google nêu rằng nếu ứng dụng công việc thu thập vị trí, quản trị viên có thể có khả năng thấy vị trí đó; trên thiết bị cá nhân, người dùng có thể kiểm soát dịch vụ vị trí cho Work Profile trong các trường hợp được hỗ trợ.
Vì vậy doanh nghiệp cần xác định:
Vì sao cần vị trí?
Trong trường hợp nào?
Thiết bị thuộc ai?
Ứng dụng nào sử dụng vị trí?
Người sử dụng được thông báo ra sao?
Đừng biến một nhu cầu hợp pháp như tìm lại tài sản công ty bị thất lạc thành lý do cho việc giám sát đời sống riêng của nhân viên.
Hai mục đích đó hoàn toàn khác nhau.
13. Quản lý Android không đồng nghĩa với giám sát bí mật
Một chiến lược SEO cũ có thể nghĩ:
“Người dùng tìm theo dõi điện thoại → hãy nhấn mạnh theo dõi càng nhiều càng tốt.”
Nhưng với cụm nội dung doanh nghiệp, cách đó không phù hợp.
Người quản lý IT cần:
khả năng kiểm kê, triển khai, cấu hình, bảo mật, quản lý ứng dụng, xử lý sự cố và vòng đời thiết bị.
Họ không cần một lời hứa:
“Theo dõi mọi thứ mà nhân viên không biết.”
Android Device Policy thậm chí được Google thiết kế không chỉ để thực thi chính sách mà còn giúp người dùng nhìn thấy các chính sách IT đang áp dụng và xử lý các yêu cầu cần tương tác, chẳng hạn cập nhật hệ điều hành hoặc thiết lập mật khẩu.
Điều đó phản ánh một triết lý quản trị đáng chú ý:
Quản trị không nhất thiết phải bí mật.
14. TracerSpy phù hợp ở đâu?
Đây là phần chúng ta tiếp tục giữ nguyên nguyên tắc từ Bài 1–4:
Không gọi TracerSpy là Android Enterprise hay một nền tảng MDM/EMM hoàn chỉnh nếu sản phẩm chưa đáp ứng đầy đủ những khả năng tương ứng.
Thay vào đó, TracerSpy nên được định vị theo chức năng thực tế.
Ví dụ:
TracerSpy có thể được xem xét như một giải pháp hỗ trợ quản lý và giám sát thiết bị trong những trường hợp cá nhân hoặc tổ chức có quyền quản lý hợp pháp đối với thiết bị, tùy các chức năng thực tế mà hệ thống cung cấp.
Doanh nghiệp trước tiên nên xác định:
thiết bị,
quyền sở hữu,
mục đích,
dữ liệu,
ứng dụng,
quyền quản trị,
chính sách,
rồi mới lựa chọn công nghệ.
Nếu nhu cầu đòi hỏi các chức năng Android Enterprise chuyên biệt mà TracerSpy không hỗ trợ thì nên sử dụng giải pháp phù hợp khác.
Sự minh bạch này quan trọng.
Uy tín lâu dài có giá trị hơn một lời quảng cáo quá khả năng sản phẩm.
15. Checklist quản lý thiết bị Android doanh nghiệp
Trước khi triển khai, doanh nghiệp có thể kiểm tra 12 câu hỏi sau:
- Chúng ta có bao nhiêu thiết bị Android?
- Những thiết bị đó thuộc ai?
- Ai đang sử dụng?
- Thiết bị truy cập dữ liệu gì?
- Ứng dụng công việc nào cần thiết?
- Thiết bị nào cần Fully Managed?
- Thiết bị nào nên sử dụng Work Profile?
- Ai có quyền quản trị?
- Nếu điện thoại bị mất thì quy trình là gì?
- Nếu nhân viên nghỉ việc thì xử lý thế nào?
- Người sử dụng đã hiểu phạm vi quản lý chưa?
- Chính sách có được rà soát định kỳ không?
Nếu doanh nghiệp chưa trả lời được những câu hỏi này, việc mua thêm phần mềm chưa chắc giải quyết được vấn đề.
16. 10 bài học quan trọng
1. Kiểm kê trước, quản lý sau. Không biết mình có thiết bị gì thì không thể xây chính sách phù hợp.
2. Quyền sở hữu quyết định phạm vi quản lý. Thiết bị công ty và thiết bị cá nhân không nên mặc nhiên áp cùng chính sách.
3. Chọn đúng mô hình Android Enterprise. Fully Managed, Work Profile và Dedicated Device phục vụ những bối cảnh khác nhau.
4. Chính sách phải đi trước công nghệ.
5. Quản lý ứng dụng theo vai trò công việc, không phải vì tò mò về hoạt động cá nhân.
6. Bảo vệ dữ liệu quan trọng hơn bảo vệ giá trị phần cứng.
7. Chuẩn bị quy trình mất thiết bị trước khi thiết bị thực sự bị mất.
8. Quản trị viên cũng phải được phân quyền.
9. Offboarding phải thu hồi cả thiết bị lẫn quyền truy cập.
10. Quản lý đúng phạm vi tốt hơn quản lý tối đa.
Câu hỏi thường gặp
Quản lý thiết bị Android doanh nghiệp là gì?
Đó là quá trình quản trị các thiết bị Android phục vụ tổ chức, bao gồm kiểm kê, đăng ký thiết bị, cấu hình, ứng dụng, chính sách bảo mật, quyền truy cập, xử lý sự cố và vòng đời thiết bị.
Android Enterprise là gì?
Android Enterprise là tập hợp API và công cụ do Google cung cấp để xây dựng các giải pháp quản lý thiết bị Android. Nó hỗ trợ các mô hình khác nhau cho BYOD, thiết bị thuộc doanh nghiệp và thiết bị chuyên dụng.
Work Profile có đọc được dữ liệu cá nhân không?
Theo Google, trên thiết bị cá nhân có Work Profile, tổ chức quản lý ứng dụng và dữ liệu công việc; ứng dụng, dữ liệu và thông tin sử dụng trong profile cá nhân không hiển thị hoặc truy cập được bởi tổ chức theo mô hình này.
Fully Managed Device phù hợp khi nào?
Mô hình này hướng tới thiết bị thuộc doanh nghiệp và cho phép khả năng quản lý thiết bị, ứng dụng và chính sách rộng hơn.
Android có triển khai hàng loạt được không?
Có. Với thiết bị và nhà cung cấp đủ điều kiện, Android Enterprise hỗ trợ zero-touch enrollment để đơn giản hóa triển khai thiết bị thuộc doanh nghiệp ở quy mô lớn.
Có nên theo dõi vị trí nhân viên liên tục không?
Không nên mặc định việc quản lý thiết bị đồng nghĩa với theo dõi vị trí liên tục. Doanh nghiệp cần xác định mục đích, quyền sở hữu thiết bị, phạm vi cần thiết, chính sách và yêu cầu pháp lý/quyền riêng tư phù hợp trước khi sử dụng dữ liệu vị trí.
Kết luận: quản lý Android là quản lý vòng đời, không phải chỉ quản lý chiếc máy
Một doanh nghiệp trưởng thành về quản trị thiết bị sẽ không chỉ hỏi:
“Điện thoại đang ở đâu?”
Họ sẽ hỏi:
Thiết bị thuộc ai?
Ai đang sử dụng?
Được phép truy cập gì?
Ứng dụng nào cần thiết?
Chính sách nào đang áp dụng?
Nếu mất thì xử lý thế nào?
Nếu đổi nhân viên thì sao?
Khi hết vòng đời thì dữ liệu được xử lý thế nào?
NIST cũng đặt quản lý thiết bị di động trong toàn bộ vòng đời từ triển khai, sử dụng đến ngừng sử dụng.
Đó là lý do quản lý thiết bị Android doanh nghiệp nên được nhìn dưới một chuỗi hoàn chỉnh:
Kiểm kê → Phân loại → Đăng ký → Cấu hình → Ứng dụng → Bảo mật → Giám sát trạng thái → Xử lý sự cố → Thu hồi → Tái sử dụng hoặc loại bỏ.
Công nghệ đứng giữa chuỗi đó.
Con người, chính sách và trách nhiệm mới quyết định công nghệ được sử dụng đúng hay sai.
 Bài viết liên quan
 Bài viết liên quan
- Kiến Thức Sử Dụng Tracerspy 2026 dquản lý điện thoại Android công ty
- Khoảng Cách Hôn Nhân Dấu hiệu MDM android
- Công nghệ thám tử Dấu hiệu ngoại tình
- Giám Sát Lịch Hẹn nghi ngờ ngoại tình
- Phần Mềm MDM Là Gì? 9 Tiêu Chí Chọn Giải Pháp Phù Hợp Cho Doanh Nghiệp 2026
- MDM Android Là Gì? 9 Điều Doanh Nghiệp Cần Biết Khi Quản Lý Thiết Bị Android
- MDM Là Gì? 9 Điều Doanh Nghiệp Cần Biết Trước Khi Quản Lý Thiết Bị
- Quản Lý Thiết Bị Di Động Cho Doanh Nghiệp: 9 Điều Cần Biết 2026
- Phần Mềm Theo Dõi Điện Thoại Hiệu Quả: 7 Nguyên Tắc Sử Dụng An Toàn
Video hướng dẫn
 Video hướng dẫn
- Hướng dẫn cài đặt vào điện thoại Xiaomi
- Hướng dẫn cài đặt vào điện thoại Sam dung
- Hướng dẫn giám sát trong thời gian thực
- Hướng đặt cách cài đặt hai Zalo trên iPhone
- Hướng dẫn điều khiển điện thoại với điện thoại
TikTok liên quan
 TikTok liên quan
- Video điều khiển giám sát từ xa Nghi ngờ ngoại tình
- Video sử dụng tính năng giám sát tiện ích Tracerspy
- Cảnh báo các hoạt động giả dạng lừa đảo
Facebook & Livestream
 Facebook & Livestream