
An toàn số
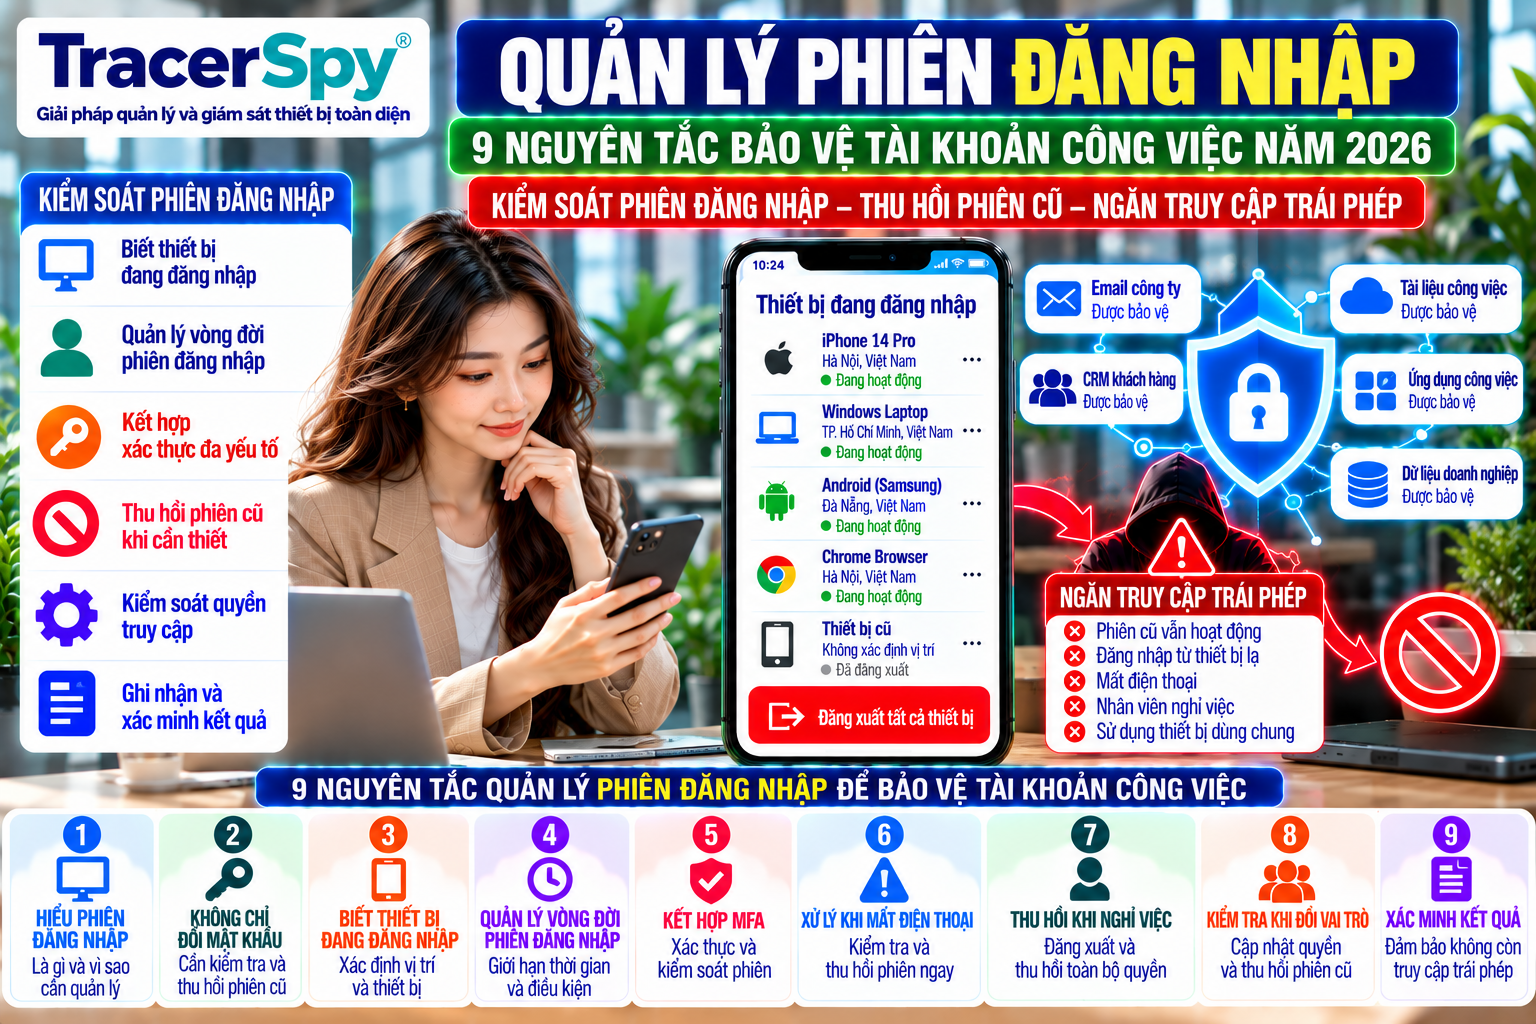
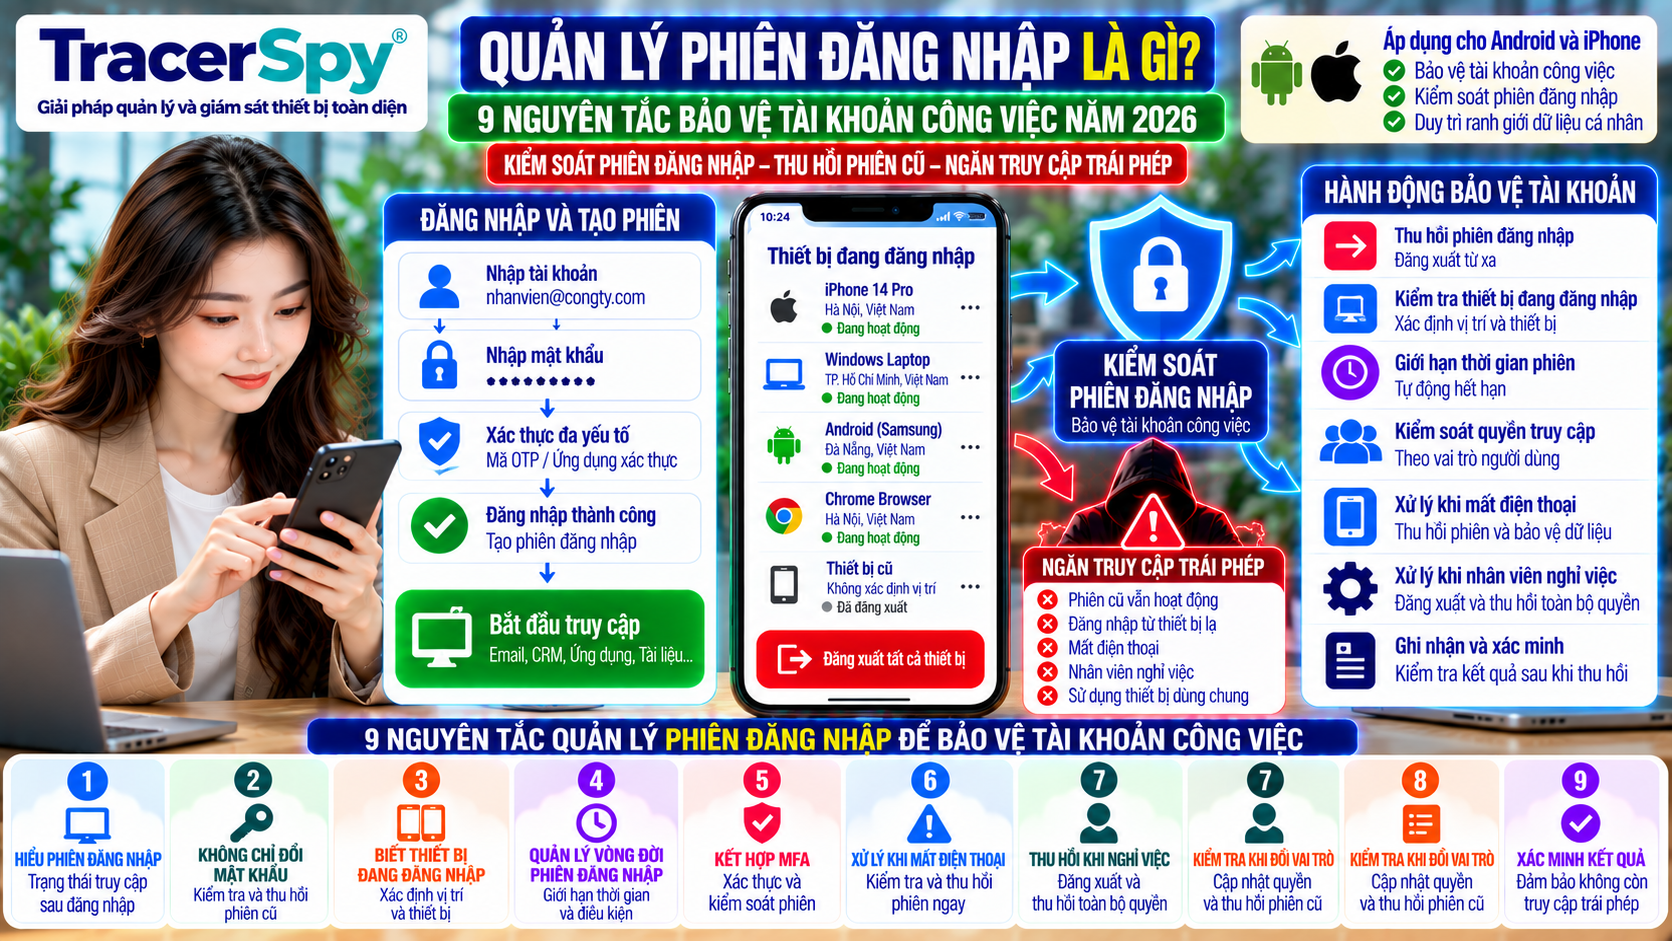
Quản Lý Phiên Đăng Nhập: 9 Nguyên Tắc Bảo Vệ Tài Khoản Công Việc 2026
Quản Lý Phiên Đăng Nhập: 9 Nguyên Tắc Bảo Vệ Tài Khoản Công Việc 2026
Nhân viên đã nhập đúng mật khẩu.
Đã hoàn thành xác thực đa yếu tố.
Sau đó hệ thống cho phép truy cập email, CRM hoặc ứng dụng công việc.
Nhưng câu chuyện bảo mật chưa kết thúc.
Sau khi đăng nhập thành công, hệ thống có thể duy trì một phiên đăng nhập để người dùng không phải nhập lại mật khẩu liên tục.
Vấn đề xuất hiện khi:
Điện thoại bị mất → nhân viên nghỉ việc → tài khoản đổi mật khẩu → nhưng phiên cũ vẫn còn khả năng truy cập
Đây là lý do doanh nghiệp cần quản lý phiên đăng nhập chứ không chỉ quản lý mật khẩu.
Quy trình cần nhìn toàn bộ:
Đăng nhập → Xác thực → Tạo phiên → Truy cập → Kiểm tra → Hết hạn/Thu hồi → Xác minh
1. Phiên đăng nhập là gì?
Có thể hiểu đơn giản, phiên đăng nhập là trạng thái cho phép hệ thống ghi nhận rằng người dùng đã đăng nhập và tiếp tục sử dụng dịch vụ trong một khoảng thời gian hoặc theo các điều kiện nhất định.
Ví dụ:
Nhân viên mở email công ty trên điện thoại.
Họ thực hiện:
Tài khoản → Mật khẩu → Xác thực → Đăng nhập thành công
Sau đó đóng ứng dụng.
Một giờ sau mở lại, ứng dụng có thể không yêu cầu nhập toàn bộ thông tin từ đầu.
Đó là một ví dụ giúp hình dung vai trò của phiên đăng nhập.
Vì vậy:
Đăng nhập thành công không phải một sự kiện tồn tại độc lập. Nó có thể tạo ra trạng thái truy cập tiếp tục tồn tại sau đó.
Đây chính là đối tượng mà quản lý phiên đăng nhập cần kiểm soát.
2. Đổi mật khẩu chưa chắc đã giải quyết toàn bộ phiên đang hoạt động
Đây là sai lầm doanh nghiệp cần tránh.
[Tình huống tổng hợp]
Nhân viên phát hiện tài khoản có dấu hiệu bất thường.
Việc đầu tiên được thực hiện:
Đổi mật khẩu
Đây là bước quan trọng.
Nhưng cần kiểm tra thêm:
Phiên nào đang hoạt động? → Thiết bị nào đang đăng nhập? → Quyền nào đang tồn tại?
Tùy hệ thống, việc thay đổi mật khẩu và cách xử lý các phiên hiện có có thể khác nhau.
Do đó không nên mặc định:
Đổi mật khẩu = mọi phiên cũ lập tức biến mất
Cách an toàn hơn là:
Đổi thông tin xác thực → Kiểm tra phiên → Thu hồi phiên cần thiết → Kiểm tra quyền → Xác minh
Đây là một trong những mục tiêu quan trọng của kiểm soát phiên đăng nhập.
3. Phải biết tài khoản đang đăng nhập trên thiết bị nào
Một nhân viên có thể sử dụng tài khoản công việc trên:
Điện thoại → Laptop → Tablet → Trình duyệt → Ứng dụng công việc
Nếu doanh nghiệp chỉ biết:
“Tài khoản này đang hoạt động”
thì chưa đủ.
Cần xác định trong phạm vi hệ thống hỗ trợ:
Người dùng → Thiết bị → Phiên → Ứng dụng → Quyền
Ví dụ:
| Thiết bị | Trạng thái cần kiểm tra |
|---|---|
| Điện thoại công ty | Phiên công việc |
| Điện thoại BYOD | Tài khoản và ứng dụng công việc |
| Laptop | Phiên trình duyệt/ứng dụng |
| Tablet dùng chung | Người dùng hiện tại |
| Thiết bị cũ | Phiên còn tồn tại hay không |
Đặc biệt với thiết bị dùng chung:
Nhân viên A đăng nhập → hết ca → không đăng xuất → nhân viên B nhận thiết bị
Rủi ro lúc này không chỉ nằm ở chiếc máy mà nằm ở phiên của người dùng A còn tồn tại.
Kho bài trước cũng đã xác định đây là một rủi ro riêng của điện thoại dùng chung.
4. Phiên đăng nhập cần có vòng đời
Không nên xem phiên đăng nhập là:
Tạo một lần → tồn tại mãi
Doanh nghiệp cần thiết kế vòng đời phù hợp.
Có thể hình dung:
Tạo phiên → Sử dụng → Kiểm tra → Gia hạn phù hợp → Hết hạn hoặc thu hồi
Các yếu tố cần xem xét có thể gồm:
Thời gian → mức độ nhạy cảm của dữ liệu → thiết bị → người dùng → thay đổi quyền → sự cố
Ví dụ, tài khoản chỉ xem thông tin công khai nội bộ có thể có yêu cầu khác tài khoản quản trị hệ thống.
Một phiên truy cập dữ liệu khách hàng cũng không nhất thiết phải được xử lý giống một ứng dụng ít nhạy cảm.
Nguyên tắc:
Mức độ truy cập càng quan trọng thì chính sách phiên càng cần được kiểm soát rõ.
5. Xác thực đa yếu tố và quản lý phiên đăng nhập phải đi cùng nhau
Bài 42 đã tập trung vào xác thực đa yếu tố.
Mục tiêu của xác thực là kiểm tra người dùng trước khi cho phép đăng nhập.
Nhưng sau khi xác thực thành công:
Người dùng → MFA → Đăng nhập → Phiên được tạo
thì doanh nghiệp bước sang một vấn đề khác:
Phiên đó được phép tồn tại bao lâu và khi nào phải thu hồi?
Do đó:
Xác thực đa yếu tố ≠ Quản lý phiên đăng nhập
Hai lớp bổ sung cho nhau:
Xác thực → Kiểm tra người dùng
Quản lý phiên → Kiểm soát trạng thái truy cập sau khi đăng nhập
Bài 42 đã xác định mật khẩu, OTP và MFA là các thành phần của quá trình xác minh người dùng. Bài 43 đi tiếp vào giai đoạn sau khi quá trình đó thành công.
6. Mất điện thoại phải ưu tiên kiểm tra và thu hồi phiên đăng nhập
[Tình huống tổng hợp]
Một nhân viên báo mất điện thoại cá nhân đang dùng cho công việc.
Trên máy có:
Email công ty → CRM → Cloud → Ứng dụng công việc
Phản ứng đầu tiên không nên chỉ là:
“Có định vị được điện thoại không?”
Cần xử lý cả tài khoản.
Quy trình có thể theo hướng:
Báo mất → Xác định tài khoản → Kiểm tra phiên → Hạn chế truy cập → Thu hồi phiên → Bảo vệ dữ liệu → Xử lý thiết bị → Xác minh
Điểm quan trọng là doanh nghiệp có thể bắt đầu bảo vệ tài khoản công việc mà không nhất thiết phải chờ tìm lại được điện thoại.
Bài 39 và Bài 41 trước đó cũng đã xác định mất thiết bị cần xử lý Identity, Active Session và quyền truy cập chứ không chỉ phần cứng.
7. Nhân viên nghỉ việc phải thu hồi phiên đăng nhập
Đây là một trong những tình huống quan trọng nhất của quản lý phiên đăng nhập.
[Tình huống tổng hợp]
Nhân viên đã bàn giao điện thoại công ty.
Nhưng trước đó họ từng đăng nhập:
Email → CRM → Cloud → Ứng dụng công việc
trên một thiết bị khác.
Nếu doanh nghiệp chỉ:
Thu điện thoại → hoàn thành bàn giao
thì có thể bỏ sót quyền truy cập số.
Quy trình offboarding nên kiểm tra:
Danh tính → Tài khoản → Phiên đăng nhập → Quyền → Thiết bị → Dữ liệu
Sau đó:
Vô hiệu hóa phù hợp → Thu hồi phiên → Thu hồi quyền → Xử lý dữ liệu công việc → Xác minh
Trong các bài trước, thu hồi session/token đã được xác định là một bước của offboarding. Bài 43 mở rộng riêng phần này.
8. Thay đổi chức vụ cũng phải kiểm tra phiên và quyền
Không phải chỉ khi nhân viên nghỉ việc mới cần kiểm tra.
Ví dụ:
Sales → Quản lý
hoặc:
IT Admin → Bộ phận khác
Tài khoản có thể vẫn tồn tại, nhưng quyền phải thay đổi.
Không nên để:
Vai trò mới + Quyền cũ + Phiên cũ
Cần:
Thay đổi vai trò → Kiểm tra quyền → Thu hồi quyền cũ → Cấp quyền mới → Kiểm tra phiên → Xác minh
Đây là nguyên tắc quan trọng:
Quyền truy cập phải đi theo nhiệm vụ hiện tại, không đi theo lịch sử của tài khoản.
Đối với tài khoản quản trị, yêu cầu này còn quan trọng hơn vì phiên có thể gắn với quyền đặc biệt.
9. Thu hồi phiên phải có bước xác minh
Nhấn nút:
Đăng xuất
hoặc:
Thu hồi phiên
chưa phải lúc nào cũng đồng nghĩa quy trình quản trị đã hoàn thành.
Doanh nghiệp cần kiểm tra kết quả.
Ví dụ:
Yêu cầu thu hồi → Hệ thống xử lý → Phiên không còn hợp lệ → Tài nguyên không còn truy cập → Ghi nhận kết quả
Công thức:
Action → Result → Verify
Đây cũng là nguyên tắc chúng ta đã sử dụng xuyên suốt cụm quản lý thiết bị.
Không nên:
Gửi lệnh = mặc định thành công
Mà phải:
Gửi lệnh → Kiểm tra trạng thái → Xác minh kết quả
Phiên đăng nhập và Token khác nhau thế nào?
Hai thuật ngữ có liên quan nhưng không nên đánh đồng hoàn toàn.
Có thể hiểu ở mức cơ bản:
| Thành phần | Vai trò |
|---|---|
| Tài khoản | Danh tính người dùng |
| Mật khẩu | Một thông tin dùng để xác thực |
| MFA | Bổ sung yếu tố xác minh |
| Phiên đăng nhập | Trạng thái truy cập sau đăng nhập |
| Token | Cơ chế kỹ thuật có thể được dùng để đại diện/cho phép truy cập trong hệ thống |
| Quyền truy cập | Người dùng được phép làm gì |
Không nên suy luận:
Có mật khẩu mới → Token/Session cũ chắc chắn đã hết hiệu lực
Việc xử lý cụ thể phụ thuộc hệ thống.
Đó là lý do doanh nghiệp cần cơ chế thu hồi phiên đăng nhập và quản trị quyền rõ ràng.
Đăng xuất tài khoản từ xa có tác dụng gì?
Trong bối cảnh quản trị doanh nghiệp, đăng xuất tài khoản từ xa có thể hữu ích khi hệ thống hỗ trợ khả năng kết thúc hoặc thu hồi phiên.
Các tình huống thường cần xem xét gồm:
Mất điện thoại → mất laptop → thiết bị cũ → đăng nhập nhầm máy → tài khoản nghi bị xâm nhập → nhân viên nghỉ việc
Nhưng cần phân biệt:
Đăng xuất tài khoản từ xa
với:
Xóa dữ liệu từ xa
và:
Khóa thiết bị từ xa
Đây là ba hành động khác nhau.
Ví dụ với BYOD, doanh nghiệp có thể cần:
Thu hồi quyền công việc
mà không cần:
Xóa toàn bộ điện thoại cá nhân
Điều này giúp duy trì ranh giới giữa bảo vệ dữ liệu doanh nghiệp và quyền riêng tư cá nhân.
Quản lý phiên đăng nhập trên BYOD cần chú ý gì?
Điện thoại BYOD thuộc sở hữu nhân viên.
Doanh nghiệp cần bảo vệ:
Tài khoản công việc → Ứng dụng công việc → Dữ liệu doanh nghiệp
nhưng không nên mặc định rằng điều đó cho phép quản lý toàn bộ đời sống số trên điện thoại.
Do đó kiểm soát phiên đăng nhập nên tập trung vào tài nguyên công việc.
Ví dụ:
Tài khoản công ty → Phiên công việc → Ứng dụng công việc → Dữ liệu công việc
thay vì:
Điện thoại cá nhân → mọi tài khoản → mọi ứng dụng → mọi dữ liệu
Nguyên tắc:
Quản lý phiên công việc ≠ theo dõi hoạt động cá nhân
TracerSpy tham gia ở đâu trong quản lý phiên đăng nhập?
Với TracerSpy, cần phân biệt rõ hai lớp:
Quản lý/giám sát trạng thái thiết bị
và:
Quản lý phiên đăng nhập của hệ thống tài khoản
Không nên mặc định TracerSpy có khả năng:
thu hồi Session → vô hiệu hóa Token → đăng xuất Cloud → quản lý MFA
nếu các khả năng đó chưa được xác minh thực tế.
Cách đánh giá phù hợp:
Tình huống → Thiết bị → Tài khoản → Yêu cầu bảo mật → Khả năng TracerSpy đã xác minh → Hệ thống cần kết hợp → Xác minh kết quả
Ví dụ:
| Nhu cầu | Cần xác minh |
|---|---|
| Nhận diện thiết bị | TracerSpy hỗ trợ đến đâu? |
| Trạng thái thiết bị | Có dữ liệu trạng thái nào? |
| Người dùng – thiết bị | Có liên kết quản lý không? |
| Phiên tài khoản | Có hỗ trợ trực tiếp không? |
| Thu hồi phiên | TracerSpy hay hệ thống tài khoản xử lý? |
| Mất thiết bị | Có hành động nào được hỗ trợ? |
| Kết quả | Có xác minh trạng thái không? |
Mục tiêu là không biến một công cụ quản lý thiết bị thành tuyên bố rằng nó có mọi chức năng quản trị danh tính.
Checklist 9 nguyên tắc quản lý phiên đăng nhập
| # | Nguyên tắc | Cần kiểm tra |
|---|---|---|
| 1 | Hiểu phiên đăng nhập | Phiên nào đang tồn tại? |
| 2 | Không chỉ đổi mật khẩu | Phiên cũ đã được xử lý chưa? |
| 3 | Nhận diện thiết bị | Tài khoản đang ở máy nào? |
| 4 | Quản lý vòng đời phiên | Khi nào hết hạn/thu hồi? |
| 5 | Kết hợp MFA | Xác thực và phiên có phối hợp? |
| 6 | Xử lý mất máy | Đã kiểm tra và thu hồi phiên? |
| 7 | Xử lý nghỉ việc | Phiên công việc đã kết thúc? |
| 8 | Xử lý đổi vai trò | Quyền và phiên cũ còn không? |
| 9 | Xác minh kết quả | Thu hồi thực sự thành công? |
Công thức dễ nhớ:
Đăng nhập → Xác thực → Phiên → Quyền → Sử dụng → Thu hồi → Xác minh
Câu hỏi thường gặp về quản lý phiên đăng nhập
Quản lý phiên đăng nhập là gì?
Quản lý phiên đăng nhập là quá trình kiểm soát trạng thái truy cập sau khi người dùng đăng nhập, bao gồm theo dõi, giới hạn, hết hạn hoặc thu hồi phiên khi cần.
Đổi mật khẩu có đăng xuất tất cả thiết bị không?
Không nên mặc định như vậy cho mọi hệ thống. Cách xử lý các phiên hiện có phụ thuộc dịch vụ và chính sách được triển khai. Sau sự cố nên kiểm tra trực tiếp các phiên đang hoạt động và khả năng thu hồi.
Thu hồi phiên đăng nhập là gì?
Thu hồi phiên đăng nhập là làm mất hiệu lực phiên truy cập phù hợp để tài khoản hoặc thiết bị không tiếp tục sử dụng phiên đó.
Mất điện thoại có cần thu hồi phiên không?
Nếu điện thoại đang chứa tài khoản hoặc phiên công việc, doanh nghiệp nên kiểm tra ngay các phiên liên quan, quyền truy cập và dữ liệu có nguy cơ bị ảnh hưởng.
Nhân viên nghỉ việc có cần đăng xuất tài khoản từ xa không?
Quy trình offboarding nên xử lý toàn bộ tài khoản, phiên, quyền và dữ liệu công việc liên quan. Nếu hệ thống hỗ trợ đăng xuất tài khoản từ xa hoặc thu hồi phiên, đây có thể là một bước phù hợp trong quy trình.
Quản lý phiên trên BYOD có cần xem dữ liệu cá nhân không?
Không nên mặc định. Mục tiêu nên tập trung vào tài khoản, ứng dụng, phiên và dữ liệu công việc thuộc phạm vi quản lý.
Kết luận
Quản lý phiên đăng nhập giải quyết một khoảng trống rất dễ bị bỏ quên trong bảo mật tài khoản.
Không nên chỉ nhìn:
Mật khẩu có an toàn không?
Mà cần nhìn toàn bộ:
Ai đăng nhập? → Đã xác thực chưa? → Phiên nào được tạo? → Đang ở thiết bị nào? → Có quyền gì? → Khi nào phải thu hồi?
Đặc biệt khi:
Mất điện thoại → đổi vai trò → nghi ngờ tài khoản → nhân viên nghỉ việc
doanh nghiệp cần có khả năng kiểm soát phiên đăng nhập, thu hồi quyền phù hợp và xác minh kết quả.
Chuỗi bảo mật từ Bài 39 đến Bài 43 lúc này khá rõ:
Danh tính → Xác thực → Thiết bị → Tuân thủ → Điều kiện truy cập → Phiên đăng nhập → Dữ liệu
Bài 43 tập trung riêng vào giai đoạn:
Đăng nhập thành công → Duy trì phiên → Kiểm soát → Thu hồi → Xác minh
Bài viết liên quan
- Theo dõi thiết bị trong thời gian thực
- Theo dõi vị trí GPS trực tiếp
- Theo dõi Messenger thời gian thực
- Giám sát Zalo trực tuyến
- Kiến Thức Sử Dụng Tracerspy 2026
- Công nghệ thám tử quản lý điện thoại
- Xác Thực Đa Yếu Tố Là Gì? 9 Nguyên Tắc Bảo Vệ Tài Khoản Công Việc 2026
- Giám Sát Nhân Viên Vì An Toàn Lao Động: 12 Cách Ứng Dụng Có Trách Nhiệm
- Cân Bằng Công Việc Và Cuộc Sống: 8 Chính Sách Công Nghệ Lành Mạnh
- Căng Thẳng Số Tại Nơi Làm Việc: 10 Dấu Hiệu Và Cách Giảm Tải
- Giám Sát Nhân Viên Và Sức Khỏe Tinh Thần: 9 Rủi Ro Cần Tránh
Video hướng dẫn
- Hướng dẫn cài đặt vào điện thoại Xiaomi
- Hướng dẫn cài đặt vào điện thoại Sam dung
- Hướng dẫn giám sát trong thời gian thực
- Hướng đặt cách cài đặt hai Zalo trên iPhone
- Hướng dẫn điều khiển điện thoại với điện thoại
TikTok liên quan
- Video điều khiển giám sát từ xa Nghi ngờ ngoại tình
- Video sử dụng tính năng giám sát tiện ích Tracerspy
- Cảnh báo các hoạt động giả dạng lừa đảo
Facebook & Livestream
Kiến thức pháp lý và sử dụng dịch vụ
- Chính sách pháp lý Tracerspy
- Chính sách bảo mật Tracerspy
- Điều khoản và điều kiện Tracerspy
- Tuyên bố từ chối dịch vụ
- Tuyển đối tác thương hiệu đại lý
- Đăng ký thương hiệu
- Kiến thức công nghệ
- Tổng hợp kiến thức sử dụng Tracerspy