
Quản lý thiết bị
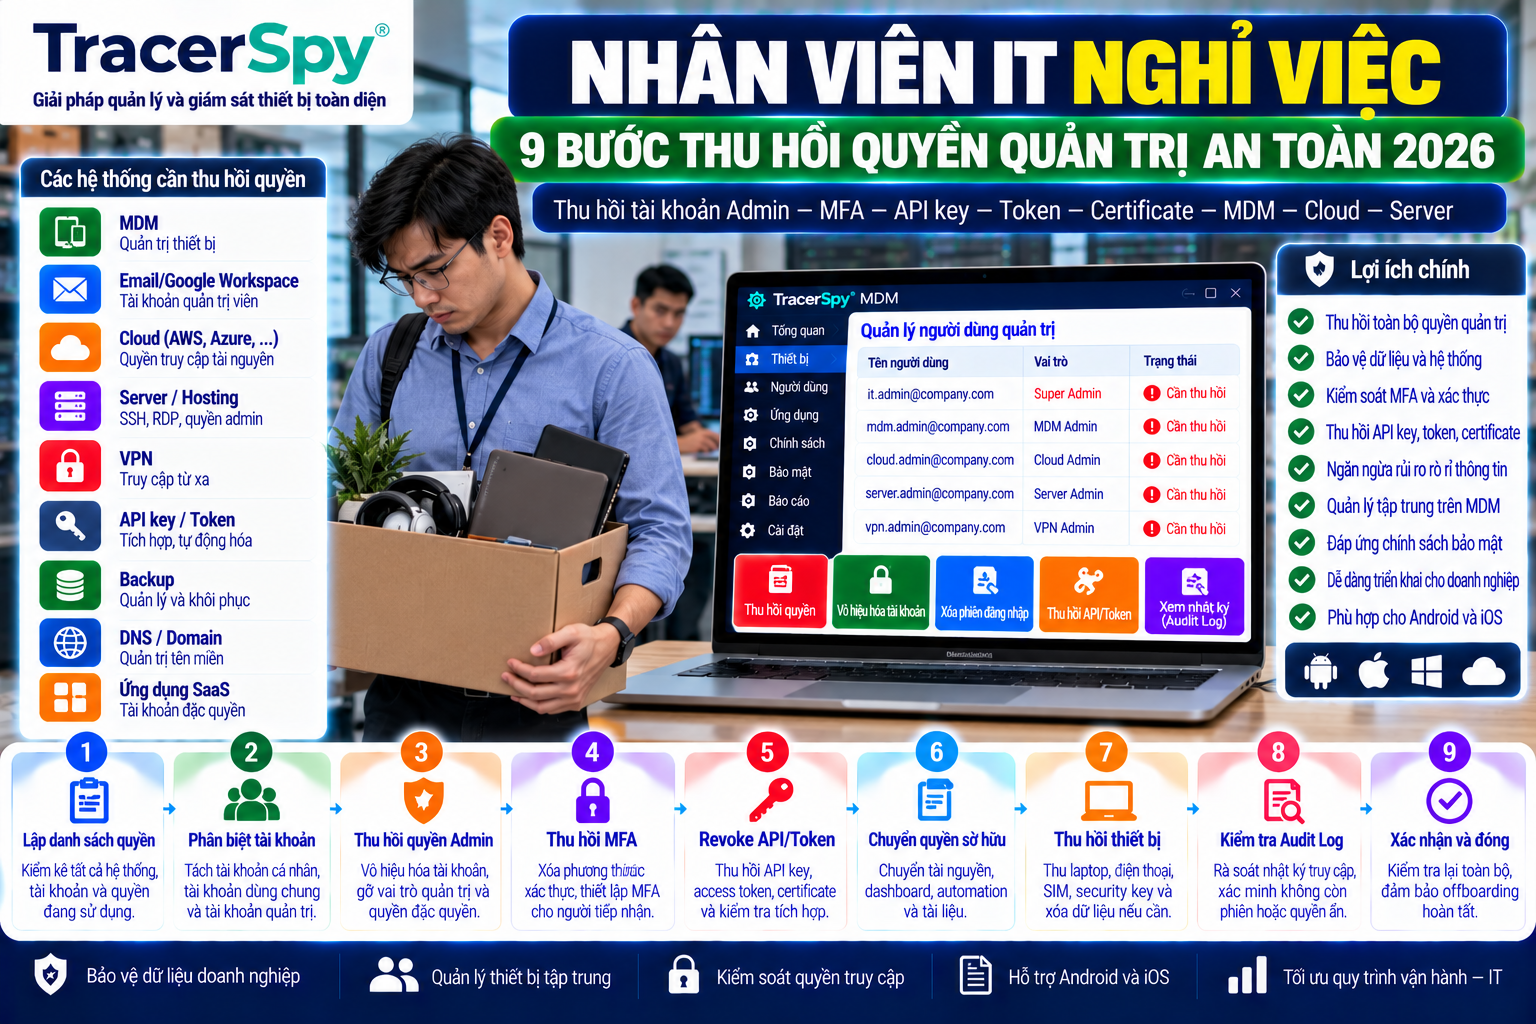
Nhân Viên IT Nghỉ Việc: 9 Bước Thu Hồi Quyền Quản Trị An Toàn 2026
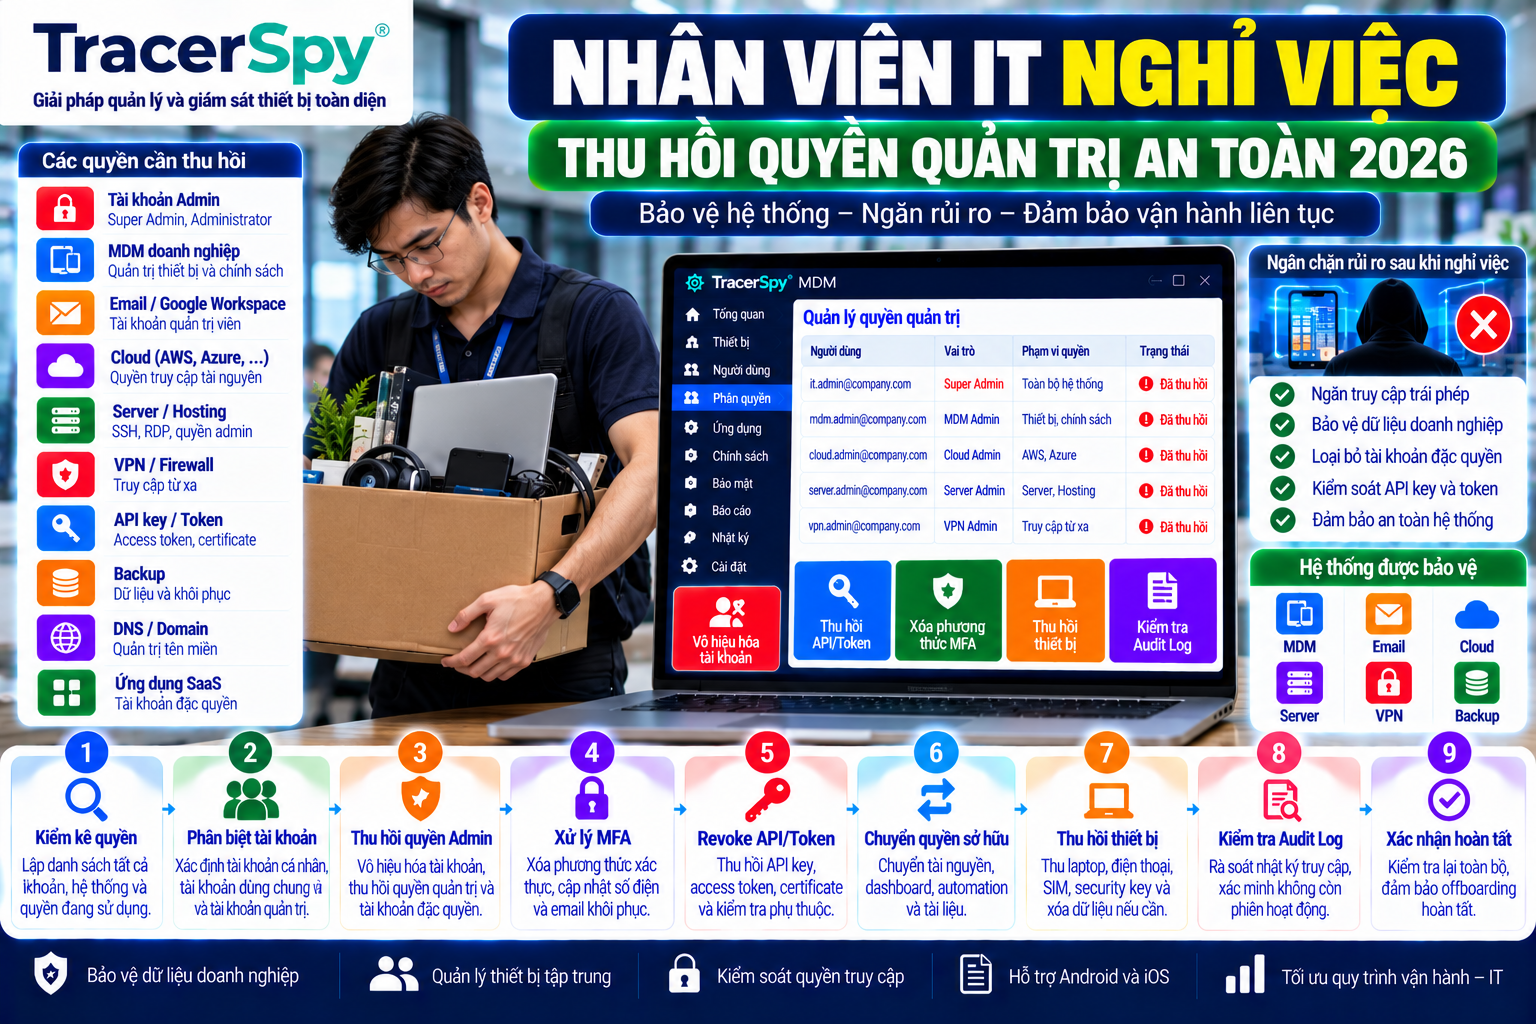
Nhân Viên IT Nghỉ Việc: 9 Bước Thu Hồi Quyền Quản Trị An Toàn 2026
Một nhân viên kinh doanh nghỉ việc có thể để lại quyền truy cập CRM.
Nhưng khi nhân viên IT nghỉ việc, phạm vi cần kiểm tra có thể rộng hơn nhiều: email quản trị, server, cloud, MDM, VPN, tài khoản Admin, API key, token, certificate và hệ thống backup.
Rủi ro lớn nhất không phải chiếc laptop hay điện thoại chưa được trả.
Đó là quyền quản trị hệ thống vẫn còn tồn tại sau khi quan hệ công việc đã kết thúc.
Quy trình nên đi theo:
Identity → Admin Role → MFA → Token/Key → Device → Ownership → Audit → Verify → Close
1. Lập danh sách toàn bộ quyền của nhân viên IT
Không nên đợi đến ngày nghỉ việc mới hỏi:
“Anh này đang quản lý những hệ thống nào?”
Doanh nghiệp cần có danh mục:
| Hệ thống | Cần kiểm tra |
|---|---|
| MDM | Admin/Super Admin |
| Admin Console | |
| Cloud | Role + resource |
| Server | SSH/RDP/Admin |
| VPN | Remote access |
| Backup | Console/credentials |
| DNS/Hosting | Account/API |
| Security | EDR/SIEM/Firewall |
| SaaS | Admin role |
| Source/Automation | Token/API key |
Đây là nền tảng của offboarding nhân viên IT.
Không biết quyền đang nằm ở đâu thì cũng không thể thu hồi quyền quản trị đầy đủ.
2. Phân biệt tài khoản cá nhân và tài khoản dùng chung
[Tình huống tổng hợp DN22]
Một doanh nghiệp có ba nhân viên IT.
Cả ba cùng biết mật khẩu:
admin@company…
Một người nghỉ việc.
Doanh nghiệp vô hiệu hóa email cá nhân của người đó nhưng tài khoản Admin dùng chung vẫn hoạt động với mật khẩu cũ.
Về mặt nhân sự, offboarding đã xong.
Về mặt bảo mật, chưa xong.
Mô hình nên ưu tiên:
Danh tính riêng → Role riêng → MFA riêng → Audit riêng
thay vì:
1 Admin Account → nhiều người cùng biết mật khẩu.
Nếu vẫn tồn tại tài khoản dùng chung vì yêu cầu kỹ thuật đặc biệt, cần có quy trình kiểm soát và thay đổi thông tin xác thực khi nhân sự liên quan thay đổi.
3. Thu hồi tài khoản Admin và quyền đặc quyền
Thu hồi tài khoản admin không chỉ là disable email.
Một quản trị viên có thể đồng thời giữ:
Global Admin → MDM Admin → Security Admin → Server Admin → Cloud Admin
Doanh nghiệp nên kiểm tra theo nguyên tắc:
User → Role → Scope → Resource
Ví dụ:
| Vai trò | Phạm vi |
|---|---|
| Helpdesk | Hỗ trợ người dùng |
| Device Admin | Thiết bị |
| App Admin | Ứng dụng |
| Security Admin | Chính sách bảo mật |
| Regional Admin | Chi nhánh/khu vực |
| Super Admin | Quyền đặc biệt |
Kho bài hiện tại cũng đã xác định không nên để toàn bộ nhân sự IT đều có Super Admin, mà cần áp dụng nguyên tắc đúng người → đúng quyền → đúng phạm vi → đúng thời điểm.
Khi nhân viên rời công ty, từng role phải được đóng hoặc chuyển giao rõ ràng.
4. Thu hồi MFA và phương thức khôi phục
Một tài khoản quản trị viên có thể đã bị vô hiệu hóa nhưng phương thức xác thực cũ vẫn cần được rà soát.
Kiểm tra:
Authenticator → Security Key → SMS → Recovery Phone → Recovery Email → Backup Code
Đặc biệt cần xác định MFA có gắn với:
điện thoại cá nhân của nhân viên IT
hay không.
Quy trình:
Account → MFA → Recovery → Device
Nếu người mới tiếp quản hệ thống, không nên chuyển giao bằng cách đưa luôn phương thức MFA cá nhân của người cũ.
Hãy đăng ký lại theo danh tính người tiếp nhận.
5. Thu hồi API key, access token và certificate
Đây là phần dễ bị bỏ quên nhất khi nhân viên IT nghỉ việc.
Mật khẩu đã đổi nhưng:
API Key → Personal Access Token → SSH Key → Certificate → App Password → Service Credential
có thể vẫn tồn tại.
Một số credential còn được sử dụng trong:
Script → Automation → CI/CD → Backup → Monitoring → Integration
Vì vậy không nên xóa hàng loạt mà không biết hệ thống nào đang phụ thuộc vào chúng.
Quy trình an toàn hơn:
Inventory → Dependency → Rotate/Revoke → Test → Verify
Mục tiêu là vừa thu hồi quyền truy cập khi nghỉ việc, vừa tránh làm gián đoạn hệ thống sản xuất.
6. Chuyển quyền sở hữu trước khi xóa tài khoản
[Tình huống tổng hợp]
Một IT Administrator là người duy nhất quản lý một số tài nguyên cloud và quy trình backup.
Ngày cuối làm việc, HR yêu cầu xóa tài khoản ngay.
Sau đó doanh nghiệp phát hiện một số tài nguyên, cảnh báo và automation vẫn gắn với danh tính cũ.
Vấn đề không nằm ở việc thu hồi quyền quá nhanh.
Vấn đề nằm ở việc không chuyển ownership trước.
Trước khi đóng tài khoản:
Dashboard → Automation → Backup → Documentation → Alert → Resource Ownership
phải có người hoặc tài khoản dịch vụ phù hợp tiếp nhận.
Nguyên tắc:
Transfer Ownership → Revoke Privilege → Disable Account
7. Thu hồi thiết bị nhưng không dừng ở thiết bị
Laptop, điện thoại, security key và các thiết bị khác vẫn phải được thu hồi.
Nhưng:
Thu laptop ≠ thu hồi quyền quản trị.
Bài 16 trước đó cũng đã xác định nhân viên có thể trả điện thoại nhưng email, cloud, VPN hoặc tài khoản quản trị vẫn hoạt động trên thiết bị khác.
Checklist tài sản:
Laptop → Điện thoại → SIM/eSIM → Security Key → Token phần cứng → Thẻ truy cập
Song song:
Identity → Session → Role → Credential → Admin Access
Hai quy trình phải chạy cùng nhau.
8. Kiểm tra Audit Log sau khi thu hồi quyền
Audit log giúp doanh nghiệp trả lời:
Ai đăng nhập? → lúc nào? → thay đổi gì? → từ đâu? → hành động nào đã được thực hiện?
Sau khi thu hồi quyền quản trị, nên kiểm tra các sự kiện liên quan theo chính sách của tổ chức.
Không phải để mặc định nghi ngờ nhân viên cũ.
Mục tiêu là xác minh:
Offboarding đã hoàn tất hay chưa.
Một mô hình tốt:
Revoke → Log Review → Verify → Document
Bài 21 cũng đã đặt nguyên tắc quản trị:
Role → Permission → Action → Log → Review.
9. Kiểm tra lại sau offboarding
Đừng kết thúc quy trình ngay khi HR đánh dấu:
“Đã nghỉ việc.”
IT nên có bước xác minh cuối:
| Kiểm tra | Trạng thái |
|---|---|
| User account | Disabled/removed theo policy |
| Admin roles | Đã thu hồi |
| MFA | Đã xử lý |
| Active sessions | Đã rà soát |
| API/token/key | Đã revoke/rotate |
| Certificate | Đã kiểm tra |
| Devices | Đã thu hồi |
| Ownership | Đã chuyển |
| Audit | Đã xác minh |
Công thức:
Offboard → Verify → Close
Chỉ khi checklist hoàn tất, offboarding nhân viên IT mới thực sự đóng vòng đời truy cập.
Vì sao nhân viên IT cần quy trình offboarding riêng?
Nhân viên thông thường có thể truy cập một số ứng dụng phục vụ công việc.
Nhân viên IT có thể quản trị chính những hệ thống tạo và thu hồi quyền của người khác.
Vì vậy:
Standard User → Business Access
trong khi:
Privileged IT User → Administrative Access
Điều này không có nghĩa mọi nhân viên IT đều có rủi ro cao như nhau.
Phải đánh giá theo quyền thực tế, không theo chức danh.
Có nên xóa tài khoản Admin ngay khi nhân viên nghỉ việc?
Mục tiêu là chấm dứt quyền không còn hợp lệ kịp thời, nhưng xóa tài khoản và thu hồi quyền không hoàn toàn giống nhau.
Trong một số hệ thống, trước khi xóa cần chuyển:
Ownership → dữ liệu → automation → tài nguyên → lịch sử/audit cần lưu
Vì vậy trình tự thường cần được thiết kế:
Transfer → Revoke → Disable → Retain/Delete theo policy
thay vì xóa tài khoản trước rồi mới tìm tài nguyên.
Nếu nhân viên IT là người duy nhất có Super Admin?
Đây là dấu hiệu của single point of failure trong quản trị.
Doanh nghiệp không nên chờ đến lúc người đó nghỉ mới xử lý.
Cần chuẩn bị:
Backup Admin → Emergency Access → Documentation → Role Separation → Recovery Procedure
Đồng thời, tài khoản khẩn cấp cũng phải được bảo vệ chặt chẽ, không biến thành một Super Admin dùng chung hàng ngày.
MDM cần xử lý thế nào khi quản trị viên nghỉ việc?
Đây là phần trực tiếp liên quan TracerSpy và hệ thống quản lý thiết bị.
Cần kiểm tra:
Admin Account → Role → Device Group → Policy → Remote Action → Audit
Ví dụ người cũ từng được phép:
xem thiết bị → thay policy → quản lý app → khóa máy → xóa dữ liệu
thì các quyền này phải được rà soát và thu hồi theo đúng phạm vi.
Đặc biệt với hành động nhạy cảm như remote wipe, kho bài hiện tại đã xác định cần làm rõ khi nào được xóa, xóa phần nào, ai phê duyệt và thiết bị thuộc công ty hay cá nhân.
TracerSpy nên áp dụng nguyên tắc nào?
Trong môi trường TracerSpy, doanh nghiệp nên đánh giá hệ thống theo mô hình:
Administrator → Role → Scope → Action → Approval → Audit
Không nên:
IT Department → Full Admin
nếu công việc thực tế không cần mức quyền đó.
Các capability về phân quyền, nhật ký, phê duyệt hoặc thu hồi administrator chỉ nên đưa vào quy trình khi đã xác minh chúng thực tế được TracerSpy hỗ trợ trên phiên bản triển khai.
Mục tiêu là:
Quản lý người quản trị trước khi quản lý hàng trăm thiết bị.
Checklist 9 bước khi nhân viên IT nghỉ việc
| # | Việc cần làm | Mục tiêu |
|---|---|---|
| 1 | Kiểm kê quyền | Không bỏ sót hệ thống |
| 2 | Kiểm tra account dùng chung | Đóng đường truy cập cũ |
| 3 | Thu hồi Admin Role | Loại bỏ quyền đặc quyền |
| 4 | Xử lý MFA | Thu hồi xác thực |
| 5 | Revoke/rotate key-token | Đóng credential kỹ thuật |
| 6 | Chuyển ownership | Không mất tài nguyên |
| 7 | Thu hồi thiết bị | Thu tài sản vật lý |
| 8 | Kiểm tra audit | Xác minh thay đổi |
| 9 | Verify & Close | Hoàn tất offboarding |
Công thức nhớ nhanh:
Identity → Privilege → MFA → Key → Ownership → Device → Audit → Verify
9 sai lầm cần tránh
1. Chỉ khóa email. 2. Quên tài khoản Admin dùng chung. 3. Không thu hồi Super Admin. 4. Để MFA trên điện thoại cá nhân người cũ. 5. Quên API key và token.
6. Xóa account trước khi chuyển ownership. 7. Chỉ thu laptop mà quên quyền số. 8. Không kiểm tra audit log. 9. Không có người quản trị dự phòng.
Câu hỏi thường gặp
Nhân viên IT nghỉ việc cần thu hồi những quyền gì?
Cần kiểm kê theo quyền thực tế, bao gồm tài khoản Admin, MDM, cloud, server, VPN, MFA, API key, token, certificate, tài khoản đặc quyền và các thiết bị xác thực liên quan.
Thu hồi quyền quản trị có phải xóa tài khoản ngay không?
Không nhất thiết là cùng một hành động. Trước khi xóa tài khoản có thể cần chuyển ownership, dữ liệu, automation và tài nguyên; quyền không còn hợp lệ vẫn cần được thu hồi theo quy trình offboarding.
Có cần đổi toàn bộ mật khẩu khi nhân viên IT nghỉ việc?
Không nên xử lý máy móc. Cần xác định credential nào cá nhân, credential nào dùng chung và hệ thống nào phụ thuộc vào chúng. Tài khoản dùng chung hoặc credential đã được người nghỉ việc biết cần được đánh giá để rotate theo chính sách.
API key và token có cần thu hồi không?
Có nếu chúng thuộc hoặc đã được cấp cho danh tính không còn được phép truy cập. Trước khi revoke cần xác định dependency để tránh vô tình làm gián đoạn automation hoặc dịch vụ.
Kết luận
Khi nhân viên IT nghỉ việc, doanh nghiệp không nên chỉ hỏi:
“Đã trả laptop chưa?”
Câu hỏi quan trọng hơn là:
Quyền quản trị nào vẫn còn tồn tại?
Một quy trình tốt phải bao phủ:
Tài khoản quản trị viên → quyền quản trị hệ thống → MFA → API key/token → thiết bị → ownership → audit.
Kết hợp thu hồi quyền quản trị, thu hồi tài khoản admin và xác minh sau offboarding giúp doanh nghiệp đóng vòng đời truy cập rõ ràng hơn, đồng thời giảm phụ thuộc vào một cá nhân duy nhất.
Bài viết liên quan
- Theo dõi thiết bị trong thời gian thực
- Theo dõi vị trí GPS trực tiếp
- Theo dõi Messenger thời gian thực
- Giám sát zalo trực tuyến thu hồi quyền quản trị
- Kiến Thức Sử Dụng Tracerspy 2026
- Công nghệ thám tử quản lý điện thoại
- Quản Lý SIM Công Ty: 9 Nguyên Tắc Bảo Vệ Số Điện Thoại, OTP Và MFA 2026
- Điện Thoại Công Ty Bị Hỏng: 9 Bước Bảo Vệ Dữ Liệu Trước Khi Sửa 2026
- Quản Lý Điện Thoại Dùng Chung Trong Doanh Nghiệp: 9 Nguyên Tắc 2026
- Bảo Vệ Dữ Liệu Khách Hàng Trên Điện Thoại Nhân Viên: 9 Nguyên Tắc 2026
- Thu Hồi Điện Thoại Công Ty Khi Nhân Viên Nghỉ Việc: 9 Bước An Toàn 2026
Video hướng dẫn
- Hướng dẫn cài đặt vào điện thoại Xiaomi
- Hướng dẫn cài đặt vào điện thoại Sam dung
- Hướng dẫn giám sát trong thời gian thực
- Hướng đặt cách cài đặt hai Zalo trên iPhone
- Hướng dẫn điều khiển điện thoại với điện thoại
TikTok liên quan
- Video điều khiển giám sát từ xa Nghi ngờ ngoại tình
- Video sử dụng tính năng giám sát tiện ích Tracerspy
- Cảnh báo các hoạt động giả dạng lừa đảo
Facebook & Livestream
Kiến thức pháp lý và sử dụng dịch vụ
- Chính sách pháp lý Tracerspy
- Chính sách bảo mật Tracerspy
- Điều khoản và điều kiện Tracerspy
- Tuyên bố từ chối dịch vụ
- Tuyển đối tác thương hiệu đại lý
- Đăng ký thương hiệu
- Kiến thức công nghệ
- Tổng hợp kiến thức sử dụng Tracerspy