
Quản lý thiết bị
MDM Trên Điện Thoại Cá Nhân Quản Lý Được Gì? 9 Điều Cần Biết 2026
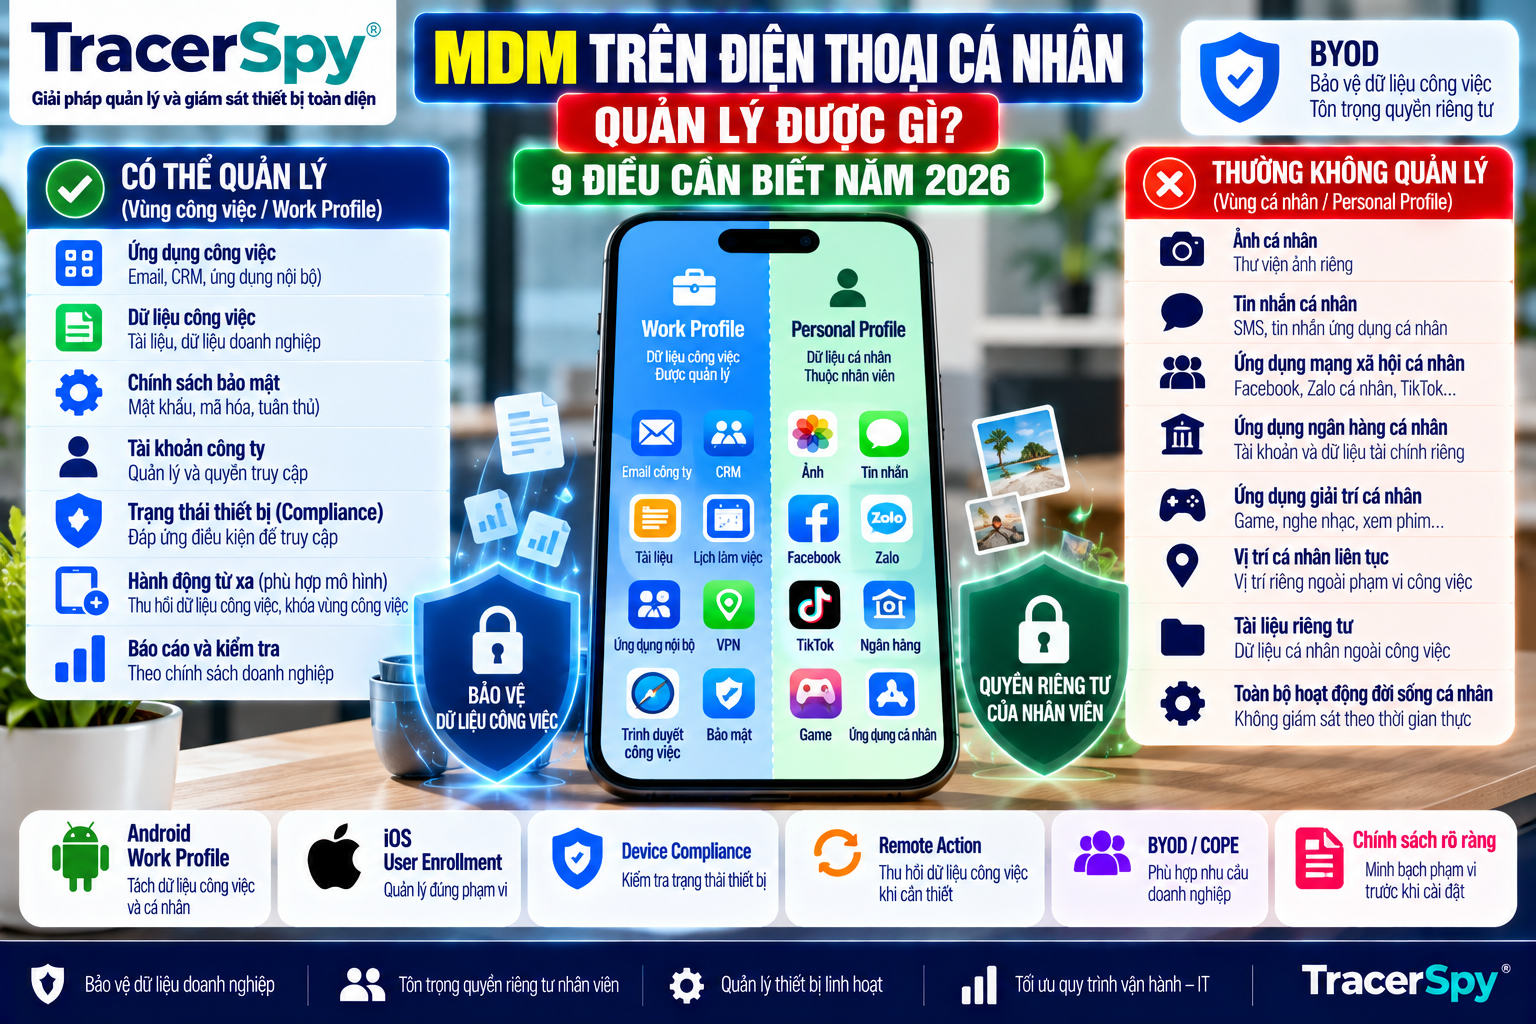
MDM trên điện thoại cá nhân quản lý được gì?
Khi doanh nghiệp triển khai BYOD, một trong những câu hỏi phổ biến nhất là:
Cài MDM trên điện thoại cá nhân thì công ty quản lý được những gì?
Không có một câu trả lời chung cho mọi điện thoại.
Phạm vi quản lý điện thoại cá nhân bằng MDM phụ thuộc vào nhiều yếu tố:
Hệ điều hành → Ownership → Enrollment → MDM Platform → Policy
Một chiếc điện thoại cá nhân sử dụng Work Profile không nên được hiểu giống một điện thoại thuộc doanh nghiệp ở chế độ quản lý toàn bộ.
Đây chính là ranh giới quan trọng:
Work Data → Company Management
Personal Data → Privacy Boundary
Kho nội dung BYOD hiện tại của chúng ta cũng đã xác định doanh nghiệp nên bắt đầu từ tài sản và dữ liệu cần bảo vệ, thay vì bắt đầu bằng câu hỏi có thể “theo dõi được gì”.
Bài 34 sẽ tập trung riêng vào khả năng và phạm vi kỹ thuật của MDM trên thiết bị cá nhân, không viết lại chính sách BYOD của Bài 32 hay tình huống nhân viên phản đối MDM của Bài 33.
1. MDM trên điện thoại cá nhân không giống MDM trên điện thoại công ty
Trước tiên phải xác định:
Điện thoại thuộc ai?
Đây không phải câu hỏi thủ tục. Nó ảnh hưởng trực tiếp đến cách thiết kế quản lý thiết bị.
Có thể chia đơn giản:
| Mô hình | Chủ sở hữu | Hướng quản lý |
|---|---|---|
| BYOD | Nhân viên | Tập trung phần công việc |
| COPE | Doanh nghiệp | Quản lý rộng hơn, có vùng cá nhân |
| Fully Managed | Doanh nghiệp | Quản lý toàn thiết bị cho công việc |
| Dedicated Device | Doanh nghiệp | Thiết bị chuyên dụng |
Trong kho nội dung trước, chúng ta đã phân biệt Work Profile với Fully Managed: Work Profile có vai trò quan trọng khi cần tách công việc và cá nhân, trong khi Fully Managed phù hợp hơn với thiết bị thuộc doanh nghiệp cần quản trị toàn thiết bị.
Vì vậy:
Cùng là MDM nhưng ownership khác nhau có thể dẫn đến phạm vi quản lý khác nhau.
2. MDM có thể quản lý ứng dụng công việc
Một trong những mục tiêu quan trọng của MDM trên điện thoại cá nhân là quản lý môi trường ứng dụng phục vụ công việc trong những cấu hình được hỗ trợ.
Ví dụ:
Email công ty → CRM → ứng dụng nội bộ → lịch làm việc → tài liệu
Thay vì để dữ liệu doanh nghiệp di chuyển tự do:
CRM → Download → App cá nhân → Cloud cá nhân
doanh nghiệp có thể thiết kế:
Work App → Work Data → Approved Access
Mục tiêu không phải biết nhân viên cài bao nhiêu ứng dụng giải trí.
Mục tiêu là kiểm soát ứng dụng nào đang xử lý dữ liệu doanh nghiệp.
Đây là khác biệt giữa:
Application Management
và:
theo dõi đời sống ứng dụng cá nhân của nhân viên.
3. MDM có thể áp dụng chính sách bảo mật cho vùng công việc
Doanh nghiệp triển khai MDM cho BYOD thường có nhu cầu bảo vệ tài khoản và dữ liệu công việc.
Ví dụ, tổ chức có thể đặt các yêu cầu phù hợp với nền tảng như:
Security Requirement → Compliance → Work Access
Thiết bị hoặc vùng công việc đáp ứng yêu cầu thì được truy cập tài nguyên tương ứng.
Nếu không đáp ứng:
Non-compliant → Remediation/Restricted Access
Điểm quan trọng là không nên biến mọi yêu cầu bảo mật thành quyền giám sát.
Security Policy ≠ Employee Surveillance
Doanh nghiệp cần kiểm tra điều kiện cần thiết để bảo vệ hệ thống, không mặc định thu thập mọi thông tin mà thiết bị có thể tạo ra.
4. Work Profile giúp tách dữ liệu công việc và dữ liệu cá nhân
Đây là khái niệm đặc biệt quan trọng khi nói về MDM trên điện thoại cá nhân.
Có thể hình dung một điện thoại Android BYOD:
PERSONAL | WORK PROFILE
Phần Personal có thể chứa:
Ảnh → tin nhắn → mạng xã hội → ngân hàng → tài khoản riêng
Phần Work có thể chứa:
Email công ty → CRM → tài liệu → Managed Apps → tài khoản công việc
Kho bài MDM/BYOD hiện tại của chúng ta đã xác định Work Profile là một cơ chế quan trọng để tách ứng dụng và dữ liệu công việc khỏi phần cá nhân trong mô hình phù hợp.
Nguyên tắc dễ nhớ:
Personal Profile → Personal Control
Work Profile → Organization Management
Tuy nhiên, phạm vi cụ thể vẫn phải được xác minh theo nền tảng và cấu hình triển khai thực tế.
5. Công ty có xem được dữ liệu cá nhân khi cài MDM không?
[Tình huống tổng hợp]
Một nhân viên được yêu cầu sử dụng MDM trên điện thoại cá nhân để truy cập CRM.
Nhân viên hỏi IT:
“Sau khi cài, công ty có đọc được ảnh, tin nhắn và ứng dụng ngân hàng của tôi không?”
Đây là câu hỏi hợp lý.
Không nên trả lời đơn giản:
“MDM xem được.”
hoặc:
“MDM không xem được gì.”
Câu trả lời đúng phải dựa trên:
OS → Enrollment Model → Ownership → MDM Product → Configuration
Ví dụ, một mô hình BYOD có vùng công việc tách biệt được thiết kế khác với quản lý toàn bộ thiết bị thuộc doanh nghiệp.
Kho nội dung BYOD của chúng ta cũng đã xác định rằng không thể suy luận khả năng quản trị chỉ từ chữ “MDM”; doanh nghiệp phải nói cụ thể công ty quản lý gì, không quản lý gì và dữ liệu cá nhân nào nằm ngoài phạm vi.
Do đó, trước enrollment nên có bảng:
| Doanh nghiệp cần quản lý | Phạm vi cá nhân cần làm rõ |
|---|---|
| Work account | Tài khoản cá nhân |
| Work apps | Ứng dụng cá nhân |
| Work data | Ảnh/tài liệu cá nhân |
| Compliance công việc | Hoạt động đời sống riêng |
| Quyền truy cập doanh nghiệp | Tài nguyên cá nhân |
6. MDM có thể kiểm tra trạng thái compliance
Một chức năng quan trọng của quản lý BYOD là xác định thiết bị hoặc môi trường công việc có đáp ứng điều kiện bảo mật hay không.
Ví dụ:
User → Device → Compliance → Access
Thay vì:
Có mật khẩu → được truy cập
doanh nghiệp có thể thiết kế:
Đúng người + đúng thiết bị + đáp ứng Policy → cho phép tài nguyên phù hợp
Điều này đặc biệt quan trọng với:
Email → CRM → tài liệu → dữ liệu khách hàng
Nhưng cần hiểu đúng:
Compliance không đồng nghĩa với giám sát toàn bộ hành vi người sử dụng.
Doanh nghiệp có thể cần biết môi trường công việc có đạt yêu cầu bảo mật hay không mà không cần biến BYOD thành công cụ theo dõi mọi hoạt động cá nhân.
7. MDM có thể thực hiện hành động từ xa đến đâu?
Đây là phần rất dễ bị quảng cáo quá mức.
Nhiều người nghe đến MDM sẽ nghĩ:
Remote Lock → Remote Wipe → Factory Reset → xem vị trí → kiểm soát toàn bộ máy
Nhưng không nên suy luận như vậy.
Khả năng remote action phụ thuộc:
Ownership → Enrollment → OS → MDM Platform → Policy
Với điện thoại cá nhân, điều quan trọng là phân biệt:
Selective Action
và:
Whole Device Action
Ví dụ khi nhân viên nghỉ việc, mục tiêu có thể là:
Revoke Account → Remove Work Access → Remove Managed Work Data → Verify
thay vì mặc định:
Factory Reset Entire Personal Phone
Kho BYOD hiện tại cũng đã xác định khả năng xóa hoặc hành động từ xa phải dựa trên hệ điều hành, enrollment, ownership và nền tảng; không thể chỉ thấy chữ MDM rồi kết luận có thể xóa toàn bộ máy.
8. MDM không thay thế quản lý danh tính và quyền truy cập
Một sai lầm khác là cho rằng cài MDM trên điện thoại cá nhân thì mọi vấn đề bảo mật đã được giải quyết.
Không đúng.
Hãy xét:
[Tình huống giả định]
Điện thoại BYOD vẫn đang được quản lý bình thường.
Nhưng tài khoản CRM của nhân viên đã bị lộ mật khẩu.
Khi đó, MDM không phải lớp bảo vệ duy nhất.
Doanh nghiệp còn cần:
Identity → Authentication → MFA → Authorization → Session → Data
Do đó, một kiến trúc BYOD tốt nên kết hợp:
Device Management + Identity + Application + Data + Access
Không nên:
MDM = toàn bộ hệ thống bảo mật
Đây cũng là lý do doanh nghiệp phải xác định dữ liệu và tài sản cần bảo vệ trước khi chọn công nghệ.
9. Khi nhân viên nghỉ việc, MDM nên xử lý phần công việc
Offboarding là lúc ranh giới giữa dữ liệu công việc và dữ liệu cá nhân được kiểm chứng rõ nhất.
[Tình huống tổng hợp]
Một nhân viên sales nghỉ việc.
Điện thoại là tài sản cá nhân nhưng vẫn còn:
Email công ty → CRM → tài liệu → Work Apps → Access Token
Mục tiêu không phải thu hồi điện thoại vì doanh nghiệp không sở hữu nó.
Mục tiêu là:
Identity → Revoke Access → Work Apps → Work Data → Remove Management → Verify
Đây là lý do doanh nghiệp cần biết chính xác MDM trên điện thoại cá nhân quản lý được gì ngay từ ngày enrollment.
Nếu đến ngày nghỉ việc mới hỏi:
“Bây giờ chúng ta xóa được những gì?”
thì quản trị BYOD đã đi sau vòng đời thiết bị.
MDM trên điện thoại cá nhân không nên quản lý gì?
Đây là phần quan trọng đối với giáo dục cộng đồng.
Không nên bắt đầu dự án BYOD bằng mục tiêu:
“Thu thập được càng nhiều dữ liệu càng tốt.”
Cách tiếp cận tốt hơn:
Business Need → Work Data → Risk → Necessary Control → Technology
Kho nội dung trước cũng đã xác định rõ quy trình này và cảnh báo cách làm ngược lại: chọn công nghệ, thu thập mọi thứ rồi mới tìm mục đích.
Doanh nghiệp cần tự hỏi:
Thông tin này có cần cho công việc không?
Có cần để bảo vệ dữ liệu không?
Có phương án ít xâm lấn hơn không?
Nhân viên đã được thông báo chưa?
Ai có quyền truy cập dữ liệu quản trị?
Đây là nguyên tắc rất quan trọng khi quản lý điện thoại cá nhân nhân viên.
Giáo dục cộng đồng: MDM không đồng nghĩa phần mềm theo dõi
Hai khái niệm cần được tách rõ:
Device Management
và:
Covert Surveillance
MDM trong môi trường doanh nghiệp nên phục vụ những mục tiêu như:
Policy → Work Apps → Work Data → Security → Compliance → Access
Không nên mặc định biến thành:
Tin nhắn riêng → ảnh cá nhân → đời sống cá nhân → giám sát bí mật
Một hệ thống có khả năng kỹ thuật nào đó cũng không có nghĩa mọi khả năng đều cần hoặc phù hợp để sử dụng.
Nguyên tắc:
Khả năng kỹ thuật ≠ nhu cầu quản trị ≠ quyền sử dụng trong mọi hoàn cảnh.
Điều này đặc biệt quan trọng với BYOD vì thiết bị thuộc nhân viên.
MDM trên điện thoại cá nhân và TracerSpy
Nếu TracerSpy được xem xét cho môi trường BYOD, không nên bắt đầu bằng câu hỏi:
TracerSpy theo dõi điện thoại nhân viên được những gì?
Nên bắt đầu bằng:
Doanh nghiệp cần bảo vệ tài nguyên nào?
Sau đó:
Business Need → Ownership → Policy → Required Capability → TracerSpy Capability → Verification
Ví dụ:
| Nhu cầu | Cần xác minh trên TracerSpy |
|---|---|
| Quản lý trạng thái thiết bị | Có hỗ trợ thực tế không? |
| Quản lý ứng dụng | Phạm vi nào? |
| Work Data | Có cơ chế phù hợp không? |
| Compliance | Có kiểm tra được gì? |
| Remote Action | Hỗ trợ hành động nào? |
| Privacy | Dữ liệu nào nằm ngoài phạm vi? |
| Offboarding | Có cơ chế thu hồi phù hợp không? |
Chỉ nên quảng bá những chức năng TracerSpy thực tế đã hỗ trợ và đã được xác minh.
Không nên lấy khả năng của Android Enterprise, Apple hoặc một nền tảng MDM khác rồi mặc định TracerSpy cũng có.
Cách định vị phù hợp hơn:
Tình huống → Yêu cầu → Khả năng đã xác minh → Giới hạn → Giải pháp
Checklist trước khi cài MDM trên điện thoại cá nhân
| Kiểm tra | Câu hỏi |
|---|---|
| Ownership | Thiết bị thuộc nhân viên? |
| Purpose | Tại sao cần MDM? |
| Work Data | Dữ liệu nào cần bảo vệ? |
| Enrollment | Sử dụng mô hình nào? |
| Apps | Ứng dụng công việc nào được quản lý? |
| Compliance | Điều kiện bảo mật nào cần kiểm tra? |
| Remote Action | Có thể thực hiện hành động nào? |
| Privacy | Dữ liệu nào ngoài phạm vi? |
| Offboarding | Nghỉ việc xử lý Work Data thế nào? |
Công thức nhớ nhanh:
Ownership → Enrollment → Work Apps → Work Data → Compliance → Remote Action → Privacy → Offboarding
FAQ về MDM trên điện thoại cá nhân
MDM trên điện thoại cá nhân là gì?
Đó là việc áp dụng giải pháp quản lý thiết bị hoặc môi trường công việc trên thiết bị thuộc sở hữu cá nhân được sử dụng cho công việc. Phạm vi quản lý phụ thuộc nền tảng và mô hình enrollment.
MDM trên điện thoại cá nhân có xem được ảnh không?
Không thể kết luận chỉ từ chữ MDM. Khả năng truy cập hoặc quản lý phụ thuộc hệ điều hành, ownership, enrollment, sản phẩm MDM và cấu hình thực tế. Với BYOD, doanh nghiệp cần công khai phạm vi trước khi enrollment.
MDM có đọc được tin nhắn cá nhân không?
Không nên mặc định MDM đồng nghĩa với khả năng đọc tin nhắn cá nhân. Cần kiểm tra chính xác nền tảng, loại enrollment và chức năng thực tế của giải pháp đang sử dụng.
Work Profile là gì?
Work Profile là mô hình giúp tách ứng dụng và dữ liệu công việc khỏi phần cá nhân trên Android trong các trường hợp phù hợp. Chúng ta sẽ dành một bài riêng cho Work Profile là gì để tránh làm Bài 34 quá rộng.
MDM có xóa toàn bộ điện thoại cá nhân không?
Không thể kết luận chung. Remote action phụ thuộc ownership, hệ điều hành, enrollment và nền tảng. Với BYOD, cần đặc biệt phân biệt xử lý dữ liệu công việc với xóa toàn bộ thiết bị.
Nhân viên nghỉ việc thì sao?
Doanh nghiệp nên tập trung thu hồi tài khoản, quyền truy cập và Work Data thuộc phạm vi quản lý, sau đó xác minh việc kết thúc quản lý phù hợp.
Kết luận
Câu hỏi MDM trên điện thoại cá nhân quản lý được gì không nên được trả lời bằng một danh sách tính năng chung cho mọi thiết bị.
Phạm vi thực tế phải được xác định theo:
Ownership → OS → Enrollment → MDM Platform → Policy → Configuration
Trong BYOD, mục tiêu hợp lý là:
Bảo vệ Work Apps + Work Data + Access
đồng thời xác định rõ:
Personal Data → Privacy Boundary
Doanh nghiệp càng minh bạch về phạm vi quản lý điện thoại cá nhân bằng MDM, nhân viên càng dễ hiểu công nghệ đang bảo vệ điều gì và giới hạn của quản lý nằm ở đâu.
Bài viết liên quan
- Theo dõi thiết bị trong thời gian thực quyền riêng tư khi cài MDM
- Theo dõi vị trí GPS trực tiếp
- Theo dõi Messenger thời gian thực
- Giám sát Zalo trực tuyến MDM quản lý được gì
- Kiến Thức Sử Dụng Tracerspy 2026
- Công nghệ thám tử quản lý điện thoại
- Nhân Viên Không Muốn Cài MDM Trên Điện Thoại Cá Nhân: 9 Cách Xử Lý 2026
- Chính Sách BYOD: 9 Nội Dung Doanh Nghiệp Cần Có Năm 2026
- BYOD Là Gì? 9 Điều Doanh Nghiệp Cần Biết Năm 2026
- Điện Thoại Cá Nhân Dùng Cho Công Việc: 9 Nguyên Tắc BYOD 2026
- Backup Dữ Liệu Điện Thoại Công Ty: 9 Bước Trước Khi Xóa 2026
Video hướng dẫn
- Hướng dẫn cài đặt vào điện thoại Xiaomi
- Hướng dẫn cài đặt vào điện thoại Sam dung
- Hướng dẫn giám sát trong thời gian thực
- Hướng đặt cách cài đặt hai Zalo trên iPhone
- Hướng dẫn điều khiển điện thoại với điện thoại
TikTok liên quan
- Video điều khiển giám sát từ xa Nghi ngờ ngoại tình
- Video sử dụng tính năng giám sát tiện ích Tracerspy
- Cảnh báo các hoạt động giả dạng lừa đảo
Facebook & Livestream
Kiến thức pháp lý và sử dụng dịch vụ
- Chính sách pháp lý Tracerspy
- Chính sách bảo mật Tracerspy
- Điều khoản và điều kiện Tracerspy
- Tuyên bố từ chối dịch vụ
- Tuyển đối tác thương hiệu đại lý
- Đăng ký thương hiệu
- Kiến thức công nghệ
- Tổng hợp kiến thức sử dụng Tracerspy