
Quản lý thiết bị
Điện Thoại Công Ty Bị Mất: 9 Việc Doanh Nghiệp Cần Làm Ngay 2026
Điện Thoại Công Ty Bị Mất: 9 Việc Doanh Nghiệp Cần Làm Ngay 2026
Một nhân viên báo với IT: “Tôi bị mất điện thoại công ty.”
Chiếc máy có thể chỉ đáng giá vài triệu đồng, nhưng bên trong lại chứa email, CRM, danh bạ khách hàng, tài liệu, ứng dụng công việc, VPN, cloud và phương thức xác thực.
Vì vậy, khi điện thoại công ty bị mất, câu hỏi quan trọng không chỉ là “Tìm máy ở đâu?” mà còn là “Ai còn có thể truy cập dữ liệu trong máy?”
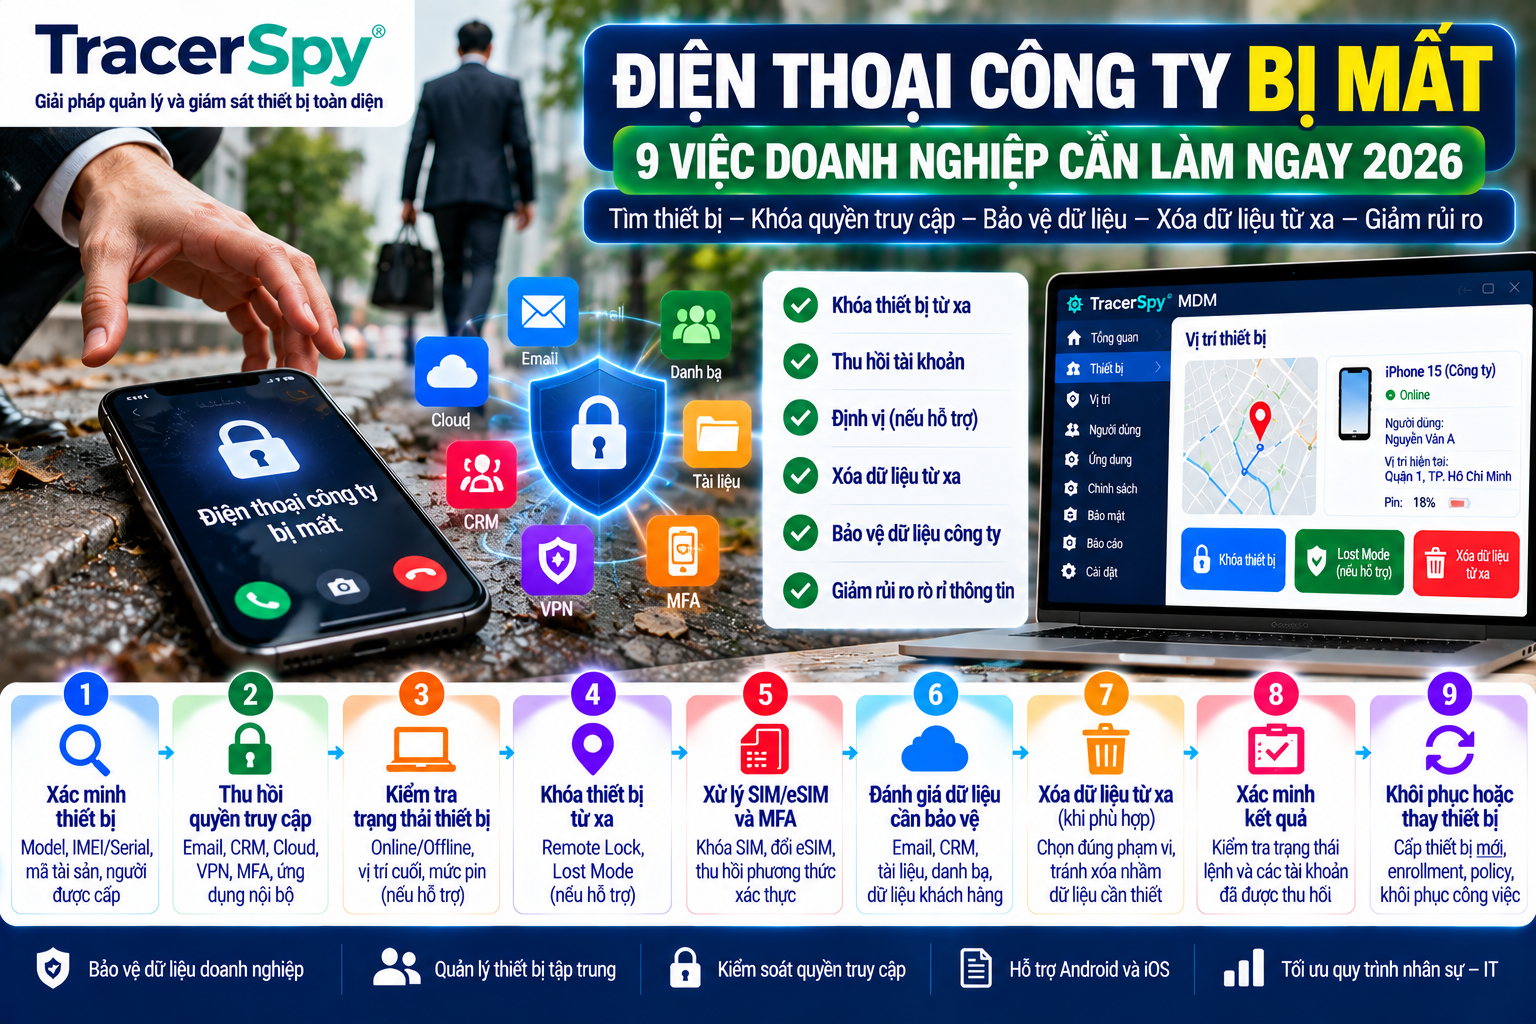
Quy trình xử lý nên chạy theo thứ tự:
Xác minh thiết bị → Bảo vệ tài khoản → Kiểm tra trạng thái → Khóa máy → Xử lý SIM/MFA → Đánh giá dữ liệu → Remote action → Xác minh → Khôi phục công việc
NIST khuyến nghị doanh nghiệp quản lý rủi ro thiết bị di động xuyên suốt vòng đời và xem xét các khả năng quản lý tập trung, kiểm soát truy cập cũng như xóa dữ liệu từ xa khi phù hợp.
1. Xác minh chính xác điện thoại công ty bị mất
Đừng gửi lệnh khóa hoặc xóa chỉ dựa trên câu nói “em mất điện thoại rồi”. IT cần xác định chính xác thiết bị.
Kiểm tra:
Người được cấp → Model → IMEI/Serial → mã tài sản → SIM/eSIM → hệ điều hành → trạng thái MDM → thời điểm kết nối cuối
Với doanh nghiệp quản lý hàng chục hoặc hàng trăm máy, bước này đặc biệt quan trọng. Chọn nhầm thiết bị có thể khiến IT khóa hoặc xóa dữ liệu trên điện thoại của người khác.
Do đó, hệ thống quản lý điện thoại công ty nên gắn rõ:
Nhân viên ↔ Thiết bị ↔ Mã tài sản ↔ Policy ↔ Trạng thái
2. Khóa quyền truy cập quan trọng
[Tình huống tổng hợp DN13]
Một nhân viên kinh doanh để quên điện thoại trên taxi. Máy đang khóa màn hình nhưng bên trong có email, CRM, cloud và ứng dụng xác thực.
Trong trường hợp này, doanh nghiệp không nên chỉ chờ tìm lại điện thoại.
IT cần đánh giá ngay những quyền có nguy cơ:
| Hệ thống | Việc cần kiểm tra |
|---|---|
| Session/tài khoản | |
| CRM | Quyền truy cập khách hàng |
| Cloud | File và tài liệu |
| VPN | Truy cập mạng doanh nghiệp |
| MFA | Phương thức xác thực |
| App nội bộ | Token/session |
| SIM/eSIM | OTP và số công ty |
Nguyên tắc là:
Bảo vệ Identity trước → xử lý Device song song.
Điều này giúp bảo vệ dữ liệu doanh nghiệp ngay cả khi chiếc điện thoại chưa được tìm thấy.
3. Kiểm tra điện thoại đang online hay offline
Sau khi xác định đúng máy, hãy kiểm tra trạng thái quản lý.
Doanh nghiệp cần biết: máy còn online không, lần cuối check-in khi nào, còn enrollment không, mức pin ra sao nếu hệ thống hỗ trợ, và remote action nào đang khả dụng.
Hai trường hợp cần phân biệt:
Online → thiết bị có cơ hội nhận command sớm hơn.
Offline → không được mặc định lệnh gửi đi đã thực thi.
Đây là lý do một hệ thống MDM hoặc giải pháp quản lý thiết bị tập trung hữu ích hơn việc chỉ lưu danh sách máy bằng bảng tính.
4. Khóa điện thoại công ty từ xa khi phù hợp
Nếu nền tảng và cấu hình thiết bị hỗ trợ, khóa điện thoại công ty từ xa có thể là một trong những hành động đầu tiên để hạn chế người khác sử dụng thiết bị.
Tùy hệ sinh thái, chức năng có thể được gọi là Remote Lock, Lost Mode hoặc tên tương tự.
Với Android Enterprise, Google cung cấp Lost Mode cho một số thiết bị company-owned được quản lý phù hợp. Lost Mode có thể khóa thiết bị và hỗ trợ các chức năng phục vụ tìm lại máy theo điều kiện của nền tảng.
Tuy nhiên:
Khóa thiết bị không đồng nghĩa đã thu hồi tất cả quyền truy cập.
Email, cloud, VPN hoặc token có thể cần được xử lý riêng.
Vì vậy:
Lock Device + Revoke Access
nên được xem là hai lớp bảo vệ khác nhau.
5. Xử lý SIM, eSIM và MFA
Một chiếc điện thoại bị mất không chỉ làm mất phần cứng.
Nếu SIM công ty nằm trong máy, kẻ có thiết bị có thể tìm cách lợi dụng số điện thoại trong những quy trình xác thực yếu.
Doanh nghiệp nên kiểm tra:
SIM/eSIM → OTP → MFA → Authenticator → Recovery method
Nếu cần, phối hợp với nhà mạng để khóa hoặc cấp lại SIM theo quy trình phù hợp, đồng thời rà soát phương thức MFA gắn với thiết bị.
Điều này đặc biệt quan trọng khi nhân viên sử dụng điện thoại cho:
Email + VPN + CRM + ngân hàng doanh nghiệp + hệ thống nội bộ.
6. Xác định dữ liệu nào đang có nguy cơ
Không phải mọi mất điện thoại công ty đều có mức rủi ro giống nhau.
Một điện thoại chỉ dùng gọi nội bộ khác hoàn toàn chiếc máy của giám đốc kinh doanh chứa dữ liệu khách hàng.
Có thể phân loại:
| Dữ liệu | Mức cần ưu tiên |
|---|---|
| Email công việc | Cao |
| CRM/khách hàng | Cao |
| Tài liệu mật | Cao |
| VPN/certificate | Cao |
| MFA | Cao |
| Danh bạ | Trung bình–cao |
| Ứng dụng phổ thông | Tùy trường hợp |
Sau khi đánh giá, doanh nghiệp mới quyết định có cần xóa dữ liệu điện thoại từ xa hay chỉ khóa thiết bị và thu hồi quyền.
NIST lưu ý remote/secure wipe là một khả năng quản lý thiết bị có thể được sử dụng để xử lý dữ liệu và ứng dụng doanh nghiệp trong những trường hợp phù hợp.
7. Có nên xóa dữ liệu điện thoại từ xa ngay?
Không phải lúc nào mất máy cũng đồng nghĩa:
Mất → Factory Wipe ngay.
Hãy xem hai tình huống.
Tình huống A: Có khả năng tìm lại
Điện thoại bị bỏ quên tại phòng họp hoặc taxi, màn hình đã khóa và hệ thống vẫn quản lý được thiết bị.
Doanh nghiệp có thể ưu tiên:
Lock → bảo vệ tài khoản → tìm/thu hồi thiết bị → đánh giá tiếp
Tình huống B: Nguy cơ mất hẳn hoặc dữ liệu nhạy cảm cao
Thiết bị bị đánh cắp, không có khả năng thu hồi nhanh và chứa dữ liệu doanh nghiệp quan trọng.
Khi đó xóa dữ liệu điện thoại từ xa có thể được xem xét nếu nền tảng, enrollment, policy và thẩm quyền nội bộ cho phép.
Điểm quan trọng:
Remote Lock ≠ Selective Wipe ≠ Factory Wipe
Mỗi hành động có hậu quả khác nhau.
8. Máy offline: đừng ngồi chờ remote wipe
[Tình huống tổng hợp DN15]
IT gửi lệnh xử lý nhưng điện thoại công ty bị mất đang offline.
Đây là tình huống dễ tạo cảm giác an toàn giả.
Command Sent ≠ Command Executed.
Nếu thiết bị cần kết nối trở lại hệ thống để nhận command, doanh nghiệp phải tiếp tục bảo vệ các lớp khác trong thời gian chờ:
Identity → Email → CRM → Cloud → VPN → MFA → SIM/eSIM
Không nên xây toàn bộ chiến lược bảo vệ dữ liệu doanh nghiệp dựa vào một chiếc điện thoại có quay lại Internet hay không.
Đây cũng là nguyên tắc quan trọng khi lựa chọn MDM: dashboard cần cho quản trị viên biết trạng thái hành động thay vì chỉ có nút “Send”.
9. Xác minh kết quả và khôi phục công việc
Sau khi xử lý sự cố, IT cần kiểm tra lại:
Thiết bị đã khóa chưa? → quyền truy cập đã thu hồi chưa? → SIM/MFA đã xử lý chưa? → remote command đã thực thi chưa? → dữ liệu nào cần khôi phục?
Nếu không tìm lại được máy, doanh nghiệp có thể cấp thiết bị thay thế theo quy trình:
Thiết bị mới → Enrollment → Policy → Apps → Account → Data Restore → Kiểm tra → Bàn giao
Nếu tìm lại được máy, cũng không nên lập tức đưa trở lại sử dụng.
Cần kiểm tra trạng thái, cấu hình và dấu hiệu bất thường trước khi khôi phục quyền truy cập.
Tìm được điện thoại rồi có nên dùng ngay?
Không nhất thiết.
[Tình huống tổng hợp]
Điện thoại mất hai ngày rồi được trả lại. Nhìn bên ngoài máy vẫn bình thường.
Nhưng IT không biết trong khoảng thời gian đó:
Ai đã cầm máy? → Có thử mở khóa không? → SIM có bị tháo không? → cấu hình có thay đổi không?
Với thiết bị chứa dữ liệu quan trọng, doanh nghiệp nên kiểm tra trước khi đưa trở lại môi trường làm việc.
Quy trình có thể là:
Thu hồi → Kiểm tra → Đánh giá rủi ro → Reset/Re-enroll nếu cần → Policy → Apps → Cấp lại
Nếu mất điện thoại cá nhân dùng cho công việc thì sao?
Đây là trường hợp BYOD.
Doanh nghiệp cần tập trung vào dữ liệu và quyền truy cập công việc, không mặc định được quyền xử lý toàn bộ dữ liệu cá nhân trên máy.
Nếu giải pháp đang sử dụng hỗ trợ phân tách dữ liệu công việc, selective wipe hoặc Work Profile, doanh nghiệp có thể có phương án xử lý vùng công việc mà không nhất thiết xóa toàn bộ dữ liệu cá nhân.
Google Android Enterprise, chẳng hạn, sử dụng Work Profile để tách ứng dụng và dữ liệu công việc khỏi vùng cá nhân trên những cấu hình BYOD phù hợp.
Nguyên tắc vẫn là:
Company Data → bảo vệ | Personal Data → tôn trọng phạm vi
TracerSpy có thể tham gia quy trình mất thiết bị ở đâu?
Khi đánh giá TracerSpy hoặc một giải pháp quản lý điện thoại công ty, doanh nghiệp không nên chỉ hỏi:
“Có định vị được điện thoại không?”
Cần kiểm tra cả chuỗi capability:
Nhận diện thiết bị → trạng thái online/offline → quản lý ứng dụng → quyền administrator → remote action → trạng thái command → dữ liệu công việc → Android/iOS
Với TracerSpy, chỉ nên đưa một chức năng vào quy trình khi chức năng đó đã được xác minh trên đúng phiên bản, hệ điều hành và mô hình thiết bị đang triển khai.
Không nên mặc định một tính năng tồn tại giống nhau trên Android và iOS.
Mục tiêu là:
Tìm thiết bị khi phù hợp + bảo vệ tài khoản + bảo vệ dữ liệu + khôi phục hoạt động
chứ không phải sử dụng sự cố mất máy làm lý do để thu thập dữ liệu cá nhân ngoài phạm vi cần thiết.
Checklist 9 việc khi điện thoại công ty bị mất
| Bước | Hành động | Mục tiêu |
|---|---|---|
| 1 | Xác minh thiết bị | Không xử lý nhầm máy |
| 2 | Thu hồi quyền truy cập | Bảo vệ identity |
| 3 | Kiểm tra online/offline | Biết khả năng nhận command |
| 4 | Remote Lock/Lost Mode | Hạn chế sử dụng thiết bị |
| 5 | Xử lý SIM/eSIM & MFA | Bảo vệ xác thực |
| 6 | Đánh giá dữ liệu | Xác định mức rủi ro |
| 7 | Wipe khi phù hợp | Giảm nguy cơ lộ dữ liệu |
| 8 | Xác minh trạng thái | Kiểm tra command đã hoàn tất |
| 9 | Khôi phục/thay máy | Duy trì công việc |
Công thức ngắn:
Device → Identity → Lock → SIM/MFA → Data → Wipe → Verify → Recover
9 sai lầm cần tránh khi mất điện thoại công ty
1. Chỉ lo tìm máy mà quên khóa tài khoản. 2. Không biết chính xác IMEI/serial của máy bị mất. 3. Quên SIM và MFA. 4. Nghĩ khóa màn hình là đủ. 5. Factory wipe ngay mà chưa đánh giá dữ liệu.
6. Nhầm “đã gửi lệnh” với “đã thực thi”. 7. Chỉ dựa vào định vị. 8. Không phân biệt điện thoại công ty và BYOD. 9. Không điều tra nguyên nhân sau sự cố.
Câu hỏi thường gặp
Điện thoại công ty bị mất phải làm gì đầu tiên?
Xác minh đúng thiết bị và nhanh chóng bảo vệ các tài khoản, quyền truy cập có nguy cơ. Sau đó kiểm tra trạng thái máy và thực hiện remote action phù hợp.
Có nên khóa điện thoại công ty từ xa?
Có thể cân nhắc nếu thiết bị, nền tảng quản lý và chính sách hỗ trợ. Nhưng khóa thiết bị không thay thế việc thu hồi email, VPN, CRM, MFA và các quyền truy cập khác.
Có nên xóa dữ liệu điện thoại từ xa ngay?
Không phải mọi trường hợp. Cần đánh giá khả năng thu hồi máy, độ nhạy cảm của dữ liệu, ownership, enrollment và hậu quả của hành động trước khi wipe.
Điện thoại offline có xóa từ xa được ngay không?
Không nên mặc định như vậy. Khả năng thực thi phụ thuộc nền tảng và trạng thái kết nối. Vì thế phải theo dõi trạng thái command và đồng thời bảo vệ tài khoản, SIM, MFA và dữ liệu cloud.
Có nên định vị điện thoại nhân viên bị mất?
Chỉ nên sử dụng khả năng vị trí trong phạm vi được hệ thống, chính sách và pháp luật cho phép, với mục đích bảo vệ hoặc thu hồi thiết bị phù hợp. Không nên biến chức năng tìm thiết bị thành giám sát vị trí cá nhân thường xuyên.
Kết luận
Khi điện thoại công ty bị mất, giá trị của chiếc máy chỉ là một phần của sự cố. Rủi ro lớn hơn có thể nằm ở email, CRM, dữ liệu khách hàng, VPN, MFA, cloud và các phiên đăng nhập còn hiệu lực.
Doanh nghiệp nên xử lý theo nhiều lớp:
Xác minh → Khóa quyền → Kiểm tra thiết bị → Remote Lock → SIM/MFA → Dữ liệu → Wipe khi cần → Xác minh → Khôi phục.
Quản lý tốt từ trước giúp một sự cố mất điện thoại công ty không trở thành sự cố mất kiểm soát dữ liệu.
Bài viết liên quan
- Kiến Thức Sử Dụng Tracerspy 2026 khóa điện thoại công ty từ xa
- Khoảng Cách Hôn Nhân Mất điện thoại công ty
- Công nghệ thám tử quản lý xóa dữ liệu điện thoại từ xa bảo vệ dữ liệu doanh nghiệp
- Nhân Viên Không Trả Điện Thoại Công Ty: 9 Việc Doanh Nghiệp Nên Làm 2026
- Nhân Viên Nghỉ Việc: 9 Bước Xử Lý Điện Thoại Công Ty Và Dữ Liệu An Toàn 2026
- MDM Android Và iOS Khác Nhau Thế Nào? 9 Điểm Doanh Nghiệp Cần Biết 2026
- Chính Sách Quản Lý Thiết Bị Di Động Doanh Nghiệp: 9 Nội Dung Cần Có 2026
- Giải Pháp Quản Lý Thiết Bị Đầu Cuối: 9 Tiêu Chí Doanh Nghiệp Cần Đánh Giá 2026
Video hướng dẫn
- Hướng dẫn cài đặt vào điện thoại Xiaomi
- Hướng dẫn cài đặt vào điện thoại Sam dung
- Hướng dẫn giám sát trong thời gian thực
- Hướng đặt cách cài đặt hai Zalo trên iPhone
- Hướng dẫn điều khiển điện thoại với điện thoại
TikTok liên quan
- Video điều khiển giám sát từ xa Nghi ngờ ngoại tình
- Video sử dụng tính năng giám sát tiện ích Tracerspy
- Cảnh báo các hoạt động giả dạng lừa đảo
Facebook & Livestream