
Quản lý thiết bị
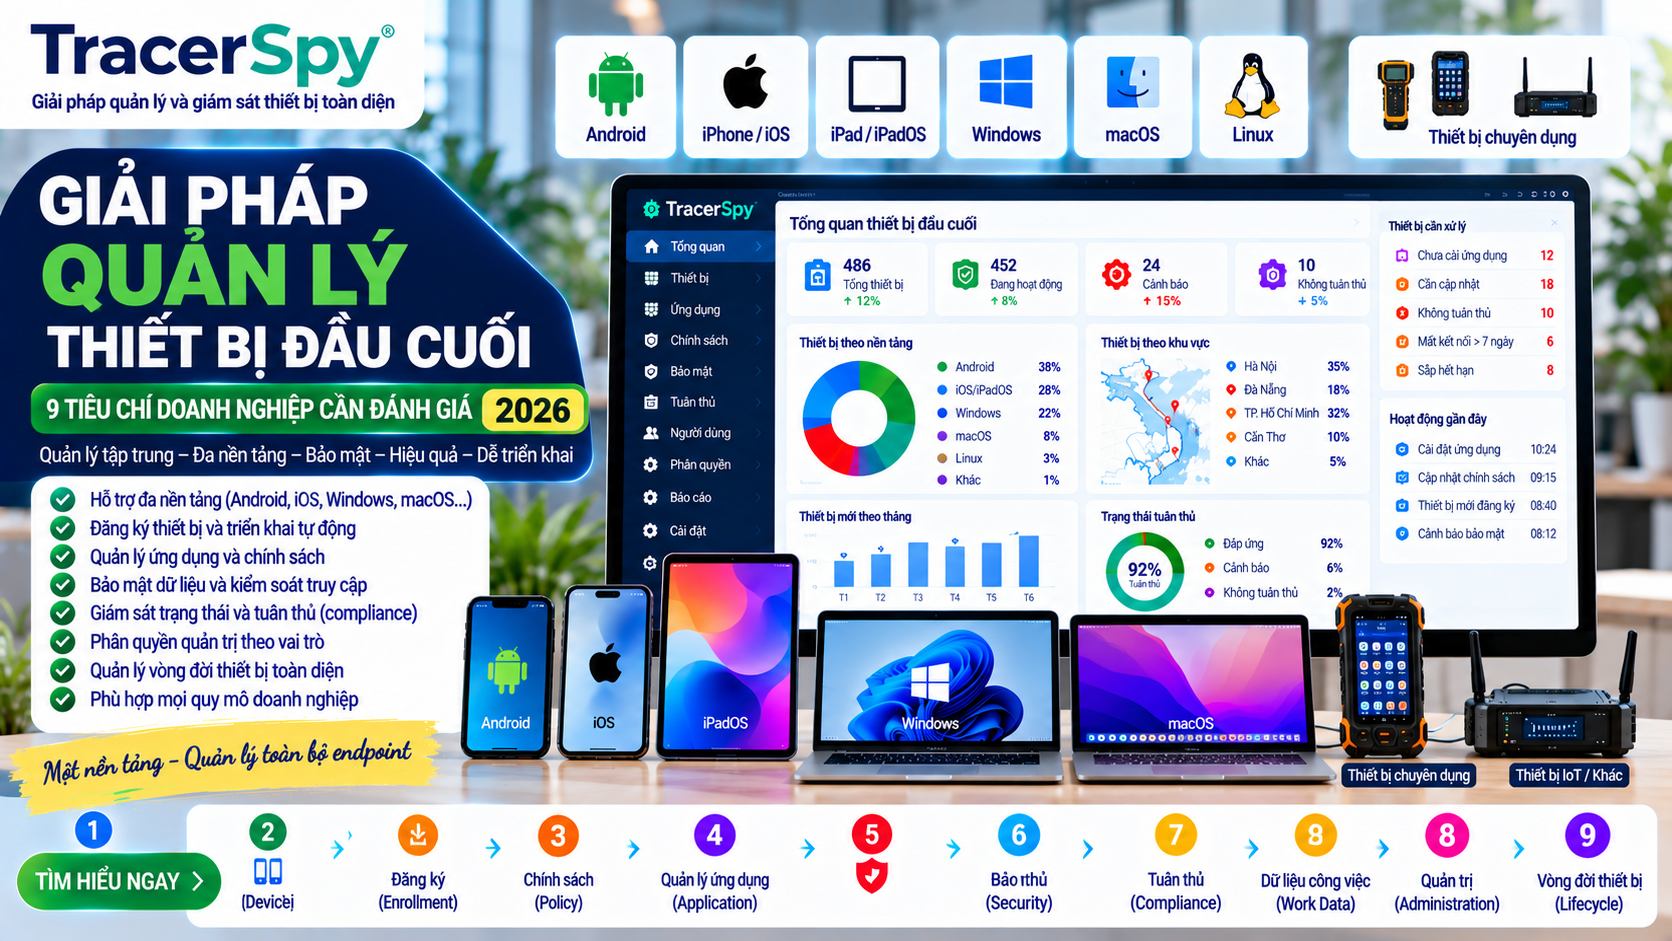
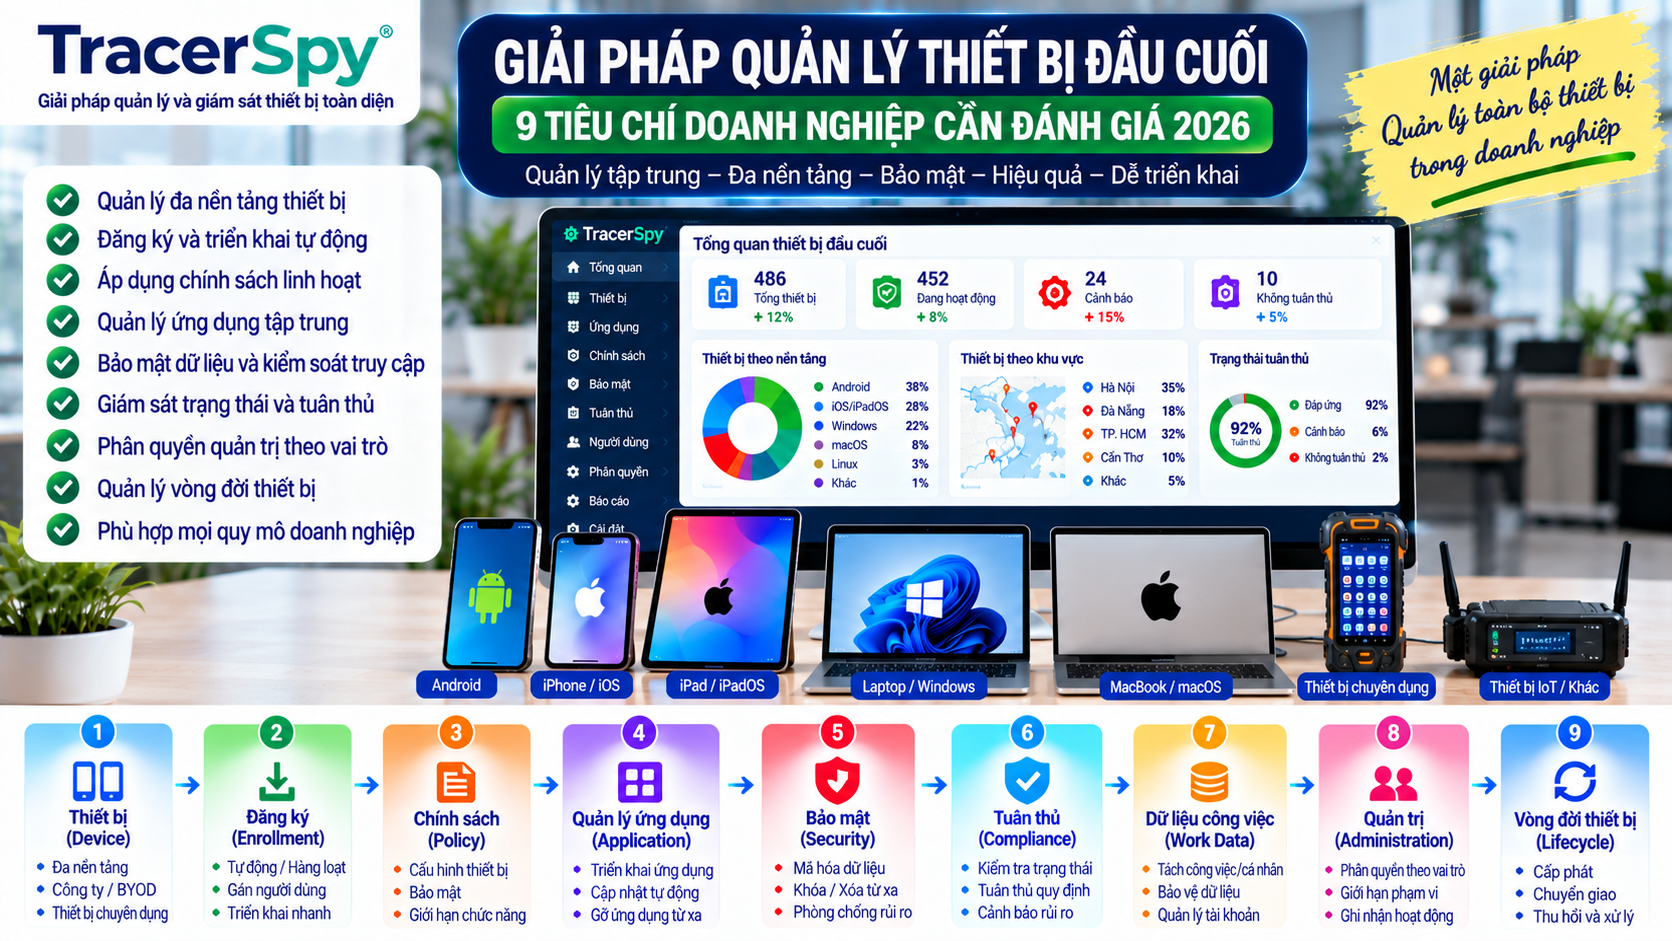
Giải Pháp Quản Lý Thiết Bị Đầu Cuối: 9 Tiêu Chí Doanh Nghiệp Cần Đánh Giá 2026
Đừng bắt đầu bằng câu hỏi: “Phần mềm nào tốt nhất?”
Một doanh nghiệp có:
80 laptop Windows,
45 điện thoại Android,
20 iPhone,
15 iPad,
10 MacBook,
và một số thiết bị chuyên dụng.
Ban lãnh đạo yêu cầu phòng IT:
“Tìm một phần mềm để quản lý tất cả.”
Nghe có vẻ đơn giản.
Nhưng IT bắt đầu tìm kiếm và gặp hàng loạt thuật ngữ:
MDM
MAM
EMM
Endpoint Management
UEM
Endpoint Security
Zero Trust
Mỗi nhà cung cấp lại có danh sách chức năng khác nhau.
Nếu doanh nghiệp chỉ hỏi:
“Phần mềm nào nhiều tính năng nhất?”
thì rất dễ chọn sai.
Câu hỏi đúng hơn phải là:
“Doanh nghiệp đang có những endpoint nào, cần quản lý chúng đến mức nào và giải pháp nào đáp ứng đúng phạm vi đó?”
Microsoft hiện mô tả Unified Endpoint Management (UEM) là cách quản lý và bảo vệ tập trung các endpoint như desktop, laptop, điện thoại và tablet bằng một nền tảng với chính sách nhất quán.
Đây chính là nền tảng để đánh giá một giải pháp quản lý thiết bị đầu cuối.
1. Giải pháp quản lý thiết bị đầu cuối là gì?
Hiểu theo cách thực tế:
Giải pháp quản lý thiết bị đầu cuối là hệ thống giúp doanh nghiệp kiểm kê, cấu hình, quản lý, bảo vệ và kiểm soát vòng đời các endpoint được sử dụng để truy cập tài nguyên tổ chức.
Endpoint có thể bao gồm:
- smartphone;
- tablet;
- laptop;
- desktop;
- thiết bị dùng chung;
- kiosk;
- thiết bị chuyên dụng;
- và những loại endpoint khác tùy môi trường.
NIST mô tả UEM/MDM là nhóm công nghệ dùng để bảo mật và quản lý nhiều loại thiết bị nhân viên và hệ điều hành từ một console, bao gồm cả endpoint di động và không di động.
Vì vậy, một giải pháp endpoint không nên chỉ trả lời:
“Có nhìn thấy thiết bị không?”
Mà phải trả lời được cả chuỗi:
Thiết bị nào?
↓
Thuộc ai?
↓
Đăng ký thế nào?
↓
Cấu hình gì?
↓
Ứng dụng nào?
↓
Có đạt policy không?
↓
Ai được quản trị?
↓
Khi xảy ra sự cố làm gì?
↓
Khi hết vòng đời xử lý ra sao?
2. Vì sao doanh nghiệp cần một giải pháp thay vì nhiều công cụ rời rạc?
[Tình huống giả định]
Một công ty đang dùng:
Công cụ A → quản lý Android.
Công cụ B → quản lý iPhone.
Công cụ C → Windows.
File Excel → kiểm kê thiết bị.
Email → yêu cầu cấp quyền.
Chat nội bộ → báo mất máy.
Một tài khoản Admin chung → xử lý sự cố.
Mỗi công cụ riêng lẻ có thể hoạt động.
Nhưng vấn đề xuất hiện ở giữa chúng:
Dữ liệu không thống nhất.
Policy khác nhau.
Administrator phải chuyển nhiều console.
Khó xác định endpoint nào chưa được quản lý.
Quy trình offboarding dễ bỏ sót.
IBM mô tả UEM là sự phát triển từ MDM/MAM và các công cụ quản lý PC truyền thống nhằm quản lý nhiều loại endpoint theo cách nhất quán bằng một công cụ; một mục tiêu quan trọng là giảm sự phân mảnh trong quản trị và bảo mật endpoint.
Do đó giá trị lớn của endpoint management không nằm ở:
“Thêm một dashboard.”
Mà ở:
“Giảm số khoảng trống giữa các dashboard.”
3. Tiêu chí 1: Giải pháp phải phù hợp với hệ thiết bị thực tế
Đây là tiêu chí đầu tiên.
Không phải:
giá bao nhiêu?
Không phải:
dashboard đẹp không?
Mà là:
Nó có quản lý được những endpoint doanh nghiệp đang sử dụng không?
Hãy lập bảng trước:
| Nền tảng | Số lượng | Quyền sở hữu | Nhu cầu |
|---|---|---|---|
| Android | 120 | Công ty/BYOD | Cao |
| iPhone | 50 | Hỗn hợp | Cao |
| iPad | 20 | Công ty | Trung bình |
| Windows | 180 | Công ty | Cao |
| macOS | 25 | Công ty | Cao |
| Linux | 10 | Công ty | Tùy nhu cầu |
Sau đó mới đối chiếu giải pháp.
Microsoft hiện cho biết Intune hỗ trợ quản lý endpoint trên nhiều nền tảng và định vị sản phẩm như một giải pháp UEM dựa trên cloud.
Điểm cần nhớ:
Đừng mua giải pháp “đa nền tảng” trước khi xác định doanh nghiệp thực sự có những nền tảng nào.
4. Tiêu chí 2: Enrollment và triển khai có phù hợp quy mô không?
Hãy tưởng tượng doanh nghiệp mua:
500 thiết bị mới.
Nếu mỗi thiết bị cần 20 phút thao tác thủ công:
500 × 20 phút = 10.000 phút.
Tương đương hơn:
166 giờ thao tác.
Chưa tính lỗi cấu hình.
Vì vậy cần đánh giá:
Thiết bị được enrollment thế nào?
Có triển khai hàng loạt không?
Có tự động gán policy không?
Có phân nhóm thiết bị không?
Có hỗ trợ thiết bị mới ngay từ onboarding không?
Microsoft hướng dẫn rằng một kế hoạch triển khai Intune nên bắt đầu từ mục tiêu, kiểm kê thiết bị, chi phí/licensing, đánh giá policy/hạ tầng hiện tại rồi mới xây dựng rollout plan.
Điều này cho thấy:
Endpoint management tốt không bắt đầu từ lúc thiết bị gặp lỗi. Nó bắt đầu từ lúc thiết bị bước vào tổ chức.
5. Tiêu chí 3: Có quản lý được ứng dụng hay chỉ quản lý thiết bị?
Một endpoint không có ứng dụng công việc thì gần như chưa tạo ra giá trị kinh doanh.
Doanh nghiệp cần hỏi:
Có triển khai ứng dụng từ xa không?
Có phân ứng dụng theo phòng ban không?
Có cập nhật ứng dụng không?
Có cấu hình ứng dụng không?
Có bảo vệ dữ liệu trong ứng dụng không?
Có thu hồi app khi nhân viên nghỉ việc không?
Microsoft Intune chẳng hạn kết hợp device management với application management và app protection. Microsoft cũng phân biệt MDM enrollment với MAM/app protection cho những trường hợp cần tập trung vào dữ liệu ứng dụng.
Đây chính là lý do Bài số 9 – quản lý ứng dụng trên điện thoại công ty phải được internal link mạnh từ Bài 13.
6. Tiêu chí 4: Policy có áp dụng nhất quán được không?
Một doanh nghiệp có thể có:
200 laptop,
100 smartphone,
30 tablet.
Nếu mỗi loại thiết bị được quản trị hoàn toàn riêng biệt thì chính sách dễ trở nên phân mảnh.
Ví dụ:
Android yêu cầu A.
Windows yêu cầu B.
iPhone yêu cầu C.
Mac không rõ ai chịu trách nhiệm.
Mục tiêu của UEM không nhất thiết là:
“Mọi thiết bị phải có chính sách giống hệt nhau.”
Mà là:
“Chính sách phải nhất quán về mục tiêu nhưng phù hợp từng nền tảng.”
NIST mô tả UEM/MDM là công nghệ có thể quản lý thiết bị từ một console và provision phần mềm theo các chính sách an ninh của doanh nghiệp.
Ví dụ mục tiêu chung:
Thiết bị phải được bảo vệ.
Nhưng cách thực hiện trên:
Android,
iOS,
Windows,
macOS
có thể khác nhau.
7. Tiêu chí 5: Có đánh giá Compliance hay chỉ báo Online/Offline?
Đây là một trong những tiêu chí quan trọng nhất.
Dashboard có thể báo:
🟢 Online
nhưng endpoint vẫn có thể:
không đạt policy,
thiếu cập nhật,
cấu hình không phù hợp,
hoặc tồn tại vấn đề bảo mật.
NIST mô tả endpoint compliance là việc xác định endpoint có phần cứng, firmware, phần mềm và cấu hình đáp ứng yêu cầu chính sách doanh nghiệp, đồng thời không chứa những thành phần trái với policy.
Do đó dashboard endpoint không nên chỉ trả lời:
“Máy đang kết nối không?”
Mà phải giúp doanh nghiệp trả lời:
“Máy có đang ở trạng thái đủ tin cậy để sử dụng tài nguyên doanh nghiệp không?”
Đây là bước chuyển:
Device Visibility
→
Device Compliance
→
Access Decision
8. Tiêu chí 6: Endpoint Management phải gắn với Security
Endpoint Management và Endpoint Security không phải một khái niệm.
Nhưng chúng không nên sống tách biệt.
Một bên biết:
thiết bị nào đang tồn tại.
Một bên biết:
thiết bị đang gặp rủi ro gì.
Nếu hai lớp không trao đổi với nhau, doanh nghiệp có thể biết:
“Laptop A có trong inventory.”
nhưng không biết:
“Laptop A đang có vấn đề bảo mật cần xử lý.”
NIST đặt UEM/MDM cùng với các thành phần Endpoint Security như EDR/EPP trong kiến trúc Zero Trust, trong đó endpoint management đảm nhiệm quản trị/compliance còn endpoint security tập trung phát hiện và giảm thiểu các mối đe dọa.
Microsoft cũng tích hợp endpoint management với các khả năng security/compliance trong hệ sinh thái Intune.
Vì vậy khi đánh giá giải pháp, hãy hỏi:
Endpoint Management sẽ kết nối với chiến lược bảo mật hiện tại thế nào?
9. Tiêu chí 7: Phân quyền administrator có đủ chi tiết không?
Giả sử doanh nghiệp có:
2.000 endpoint,
12 administrator,
5 chi nhánh.
Có nên cho 12 người:
Full Admin?
Không nhất thiết.
Một kiến trúc phù hợp hơn:
Helpdesk
→ hỗ trợ người dùng.
App Manager
→ quản lý ứng dụng.
Device Manager
→ quản lý thiết bị.
Security Admin
→ policy và security.
Regional Admin
→ khu vực.
Super Admin
→ quyền đặc biệt.
Đây là nội dung chúng ta đã phân tích riêng trong Bài số 10 – phân quyền quản trị thiết bị di động.
Một giải pháp endpoint đáng đánh giá phải giúp doanh nghiệp trả lời:
Ai được xem?
Ai được sửa?
Ai được xóa?
Ai được quản lý nhóm nào?
Ai được thực hiện hành động nhạy cảm?
Có ghi nhận hoạt động quản trị không?
Trong kiến trúc Zero Trust, NIST cũng nhấn mạnh identity governance, role management, segregation of duties, logging, access review, auditing và reporting như những thành phần quản trị quan trọng.
Nguyên tắc:
Quản lý endpoint phải đi cùng quản lý người có quyền quản lý endpoint.
10. Tiêu chí 8: Có quản lý được toàn bộ vòng đời thiết bị không?
Đừng chỉ kiểm tra:
“Có enrollment không?”
Hãy kiểm tra cả:
“Có offboarding không?”
Vòng đời endpoint:
Mua
↓
Provision
↓
Enroll
↓
Configure
↓
Deploy
↓
Use
↓
Update
↓
Repair
↓
Transfer
↓
Retire
↓
Wipe/Remove
↓
Reuse/Dispose
Microsoft đưa device lifecycle và app lifecycle vào nội dung nền tảng của endpoint management, từ provisioning/enrollment tới quản lý và bảo vệ endpoint.
[Tình huống giả định]
Nhân viên A nghỉ việc.
Laptop được thu hồi.
Điện thoại được thu hồi.
Nhưng:
tài khoản vẫn tồn tại,
ứng dụng vẫn đăng nhập,
quyền truy cập vẫn còn,
thiết bị vẫn gắn với user cũ.
Như vậy:
Tài sản vật lý đã thu hồi nhưng vòng đời số chưa kết thúc.
Đây là khoảng trống endpoint management cần xử lý.
11. Tiêu chí 9: Báo cáo phải dẫn đến hành động
Một dashboard có:
30 biểu đồ,
50 widget,
10 màu sắc
chưa chắc hữu ích.
Câu hỏi quan trọng là:
“Nhìn dashboard xong thì administrator biết phải làm gì tiếp theo không?”
Ví dụ:
10 endpoint không compliant
→ cần xử lý.
15 thiết bị chưa cập nhật
→ cần cập nhật.
3 thiết bị không liên lạc lâu ngày
→ cần xác minh.
5 administrator có quyền cao
→ cần review.
12 thiết bị của nhân viên đã nghỉ
→ cần offboarding.
Microsoft đưa reporting, troubleshooting, service health và endpoint analytics vào các thành phần quản trị endpoint của Intune.
Vì vậy:
Reporting tốt không phải báo cáo nhiều. Reporting tốt là biến dữ liệu thành danh sách ưu tiên hành động.
12. Đừng nhầm Asset Management với Endpoint Management
Hai lĩnh vực có liên quan nhưng khác nhau.
Asset Management
Tập trung vào:
Tài sản gì?
Mua khi nào?
Giá trị bao nhiêu?
Ai đang giữ?
Bảo hành thế nào?
Endpoint Management
Tập trung vào:
Thiết bị được cấu hình thế nào?
Ứng dụng gì?
Policy gì?
Có compliant không?
Ai được truy cập?
Quản lý vòng đời số thế nào?
CISA mô tả asset management là tập hợp quy trình theo dõi, kiểm soát và duy trì tài sản CNTT; trong khi UEM bao gồm các chức năng như cập nhật bảo mật, patch management, inventory phần cứng/phần mềm, logging, MDM và triển khai phần mềm/hệ điều hành.
Do đó:
Biết công ty sở hữu laptop nào chưa đồng nghĩa laptop đó đang được quản trị đúng.
13. Đừng nhầm Endpoint Management với Endpoint Security
Tương tự:
Endpoint Management
Quản trị:
thiết bị,
cấu hình,
app,
policy,
compliance,
lifecycle.
Endpoint Security
Bảo vệ trước:
malware,
ransomware,
intrusion,
vulnerability,
các hành vi đáng ngờ.
NIST mô tả EDR/EPP là các công nghệ và cơ chế quản trị nhằm bảo vệ endpoint và dữ liệu khỏi các mối đe dọa, trong khi UEM/MDM đảm nhiệm lớp quản trị rộng hơn.
Một chiến lược tốt thường cần:
Management + Security
chứ không phải:
Management hoặc Security.
14. MDM và UEM khác nhau ở đâu?
Đây là câu hỏi rất phù hợp với Bài 13.
MDM
Khởi nguồn tập trung mạnh vào:
mobile devices.
UEM
Mở rộng thành:
Unified Endpoint Management.
Tức quản lý nhiều loại endpoint bằng một kiến trúc thống nhất.
Microsoft hiện định nghĩa UEM là cách quản lý và bảo vệ tập trung desktop, laptop, điện thoại và tablet bằng một nền tảng với policy nhất quán.
IBM mô tả UEM là sự phát triển từ MDM, MAM, EMM và các công cụ quản lý máy tính truyền thống nhằm đưa nhiều loại endpoint vào một hệ thống quản trị thống nhất.
Có thể hình dung quá trình phát triển:
MDM
↓
MAM
↓
EMM
↓
UEM
Nhưng trong thực tế sản phẩm hiện đại, các thuật ngữ có thể chồng lấn.
Vì vậy:
Đừng mua acronym. Hãy kiểm tra capability.
15. Cloud hay On-Premises?
Đây cũng là tiêu chí lựa chọn quan trọng.
Cloud-based
Ưu điểm có thể gồm:
triển khai nhanh,
quản trị từ nhiều địa điểm,
ít hạ tầng tại chỗ hơn,
phù hợp lực lượng lao động phân tán.
Microsoft Intune hiện là nền tảng UEM dựa trên cloud.
On-premises
Có thể phù hợp với một số tổ chức có:
hạ tầng đặc thù,
yêu cầu tích hợp legacy,
quy định nội bộ riêng,
hoặc kiến trúc cần kiểm soát tại chỗ.
Hybrid / Co-management
Một số tổ chức không thể chuyển ngay toàn bộ sang cloud.
Microsoft vẫn hỗ trợ các kịch bản co-management giữa Intune và Configuration Manager cho môi trường chuyển đổi.
Vì vậy không nên hỏi:
“Cloud hay on-prem cái nào tốt hơn?”
Mà phải hỏi:
“Kiến trúc nào phù hợp với hạ tầng, rủi ro và năng lực vận hành của doanh nghiệp?”
16. Doanh nghiệp nhỏ có cần UEM không?
Không phải lúc nào cũng cần một nền tảng UEM phức tạp.
Ví dụ doanh nghiệp có:
15 nhân viên,
15 laptop,
10 smartphone.
Nếu nhu cầu chỉ là:
inventory,
quản lý app cơ bản,
bảo vệ dữ liệu,
xử lý thiết bị mất,
thì giải pháp đơn giản có thể đã đủ.
Ngược lại, một doanh nghiệp 30 người nhưng mỗi người dùng:
laptop,
smartphone,
tablet,
BYOD
có thể đã có hơn:
80 endpoint.
Vì vậy:
Độ phức tạp của endpoint quan trọng hơn số nhân viên.
17. TracerSpy phù hợp ở đâu trong bài toán Endpoint Management?
Phần này cần định vị chính xác để tránh biến nội dung SEO thành tuyên bố kỹ thuật quá mức.
Không nên viết:
“TracerSpy là nền tảng UEM hoàn chỉnh.”
nếu sản phẩm chưa được xác minh có đầy đủ:
Windows management,
macOS management,
Linux management,
patch management,
compliance engine,
RBAC nâng cao,
automated enrollment,
conditional access,
EDR integration
và các khả năng khác của một UEM doanh nghiệp.
Cách phù hợp hơn là:
TracerSpy có thể được đánh giá cho những nhu cầu quản lý và giám sát thiết bị nằm trong phạm vi chức năng thực tế của dịch vụ và trên các thiết bị mà tổ chức có quyền quản lý phù hợp.
Sau đó doanh nghiệp sử dụng chính 9 tiêu chí của bài:
1. Platform
2. Enrollment
3. Application
4. Policy
5. Compliance
6. Security
7. Administration
8. Lifecycle
9. Reporting
và đánh dấu:
🟢 Đáp ứng
🟡 Đáp ứng một phần
🔴 Không thuộc phạm vi
⚙️ Cần tích hợp giải pháp khác
Đây là cách định vị TracerSpy đáng tin cậy hơn so với việc gọi sản phẩm là:
“UEM toàn diện”
mà không chứng minh capability.
18. Quản lý endpoint không có nghĩa giám sát mọi hoạt động của nhân viên
Một giải pháp endpoint có thể biết:
thiết bị nào,
hệ điều hành nào,
app nào được quản lý,
policy nào áp dụng,
compliance ra sao,
ai được cấp thiết bị.
Điều đó không đồng nghĩa doanh nghiệp cần:
đọc mọi tin nhắn cá nhân,
xem mọi hình ảnh,
ghi âm bí mật,
theo dõi người lao động 24/24.
Mục tiêu của endpoint management phải là:
quản trị endpoint phục vụ công việc và bảo vệ tài nguyên doanh nghiệp.
Không phải:
biến quyền quản trị thiết bị thành quyền quan sát không giới hạn đối với con người.
Đặc biệt với BYOD, ranh giới:
work data
và:
personal data
phải được xem xét ngay từ lúc thiết kế giải pháp.
19. Bảng chấm 9 tiêu chí trước khi chọn giải pháp
Doanh nghiệp có thể dùng bảng sau:
| Tiêu chí | Trọng số gợi ý | Điểm |
|---|---|---|
| Hỗ trợ nền tảng | 15 | /15 |
| Enrollment | 10 | /10 |
| Quản lý ứng dụng | 10 | /10 |
| Policy | 10 | /10 |
| Compliance | 15 | /15 |
| Security/Integration | 15 | /15 |
| RBAC/Admin | 10 | /10 |
| Lifecycle | 10 | /10 |
| Reporting | 5 | /5 |
| Tổng | 100 | /100 |
Nhưng không nên chỉ nhìn tổng điểm.
Ví dụ:
Một sản phẩm đạt:
85/100
nhưng không hỗ trợ nền tảng doanh nghiệp đang dùng nhiều nhất.
Thì 85 điểm đó không còn nhiều ý nghĩa.
Do đó phải có thêm:
Tiêu chí bắt buộc – Must Have
Nếu không đạt:
loại.
Tiêu chí nên có – Should Have
Dùng để so sánh.
Tiêu chí bổ sung – Nice to Have
Dùng để tối ưu lựa chọn.
20. 12 câu hỏi cần hỏi nhà cung cấp trước khi mua
1. Hỗ trợ những hệ điều hành nào?
2. Có giới hạn phiên bản OS không?
3. Company-owned và BYOD được quản lý khác nhau thế nào?
4. Enrollment diễn ra thế nào?
5. Có triển khai ứng dụng tập trung không?
6. Có quản lý cập nhật và policy không?
7. Compliance được xác định thế nào?
8. Có tích hợp endpoint security không?
9. Administrator được phân quyền thế nào?
10. Khi mất thiết bị có những hành động gì?
11. Khi nhân viên nghỉ việc xử lý dữ liệu và quyền truy cập ra sao?
12. Chi phí được tính theo user, device hay gói chức năng?
Câu số 12 đặc biệt quan trọng.
Ví dụ Microsoft hiện chia khả năng Intune thành nhiều plan và một số chức năng nâng cao yêu cầu plan/add-on khác.
Do đó:
Đừng so sánh giá trước khi so sánh phạm vi license.
21. Quy trình 9 bước lựa chọn giải pháp Endpoint Management
Một quy trình thực tế có thể là:
Bước 1 – Inventory
Liệt kê endpoint.
↓
Bước 2 – Ownership
Phân loại:
Company-owned / BYOD / Shared / Dedicated.
↓
Bước 3 – Platform
Android / iOS / Windows / macOS / Linux…
↓
Bước 4 – Use Case
Xác định nhu cầu.
↓
Bước 5 – Security Requirement
Xác định mức bảo vệ.
↓
Bước 6 – Must Have
Chọn chức năng bắt buộc.
↓
Bước 7 – Shortlist
Lọc giải pháp.
↓
Bước 8 – Pilot
Thử trên nhóm nhỏ.
↓
Bước 9 – Rollout
Triển khai theo giai đoạn.
Microsoft cũng khuyến nghị triển khai endpoint management bằng một kế hoạch gồm xác định mục tiêu, inventory, chi phí/licensing, rà soát policy/hạ tầng, rollout plan, truyền thông thay đổi và chuẩn bị hỗ trợ người dùng.
Điểm quan trọng:
Đừng triển khai 1.000 thiết bị để kiểm tra một giả định có thể kiểm tra trên 20 thiết bị.
22. Pilot nên kiểm tra những gì?
Một pilot tốt không chỉ kiểm tra:
“App có cài được không?”
Nên kiểm tra:
Enrollment
→ dễ không?
Policy
→ áp đúng không?
Application
→ triển khai được không?
Compliance
→ phát hiện sai lệch không?
RBAC
→ administrator có đúng quyền không?
Remote Action
→ hoạt động trong điều kiện nào?
Reporting
→ có đủ thông tin không?
User Experience
→ người dùng bị ảnh hưởng thế nào?
Offboarding
→ gỡ quản lý có sạch không?
Một pilot chỉ kiểm tra onboarding nhưng không kiểm tra offboarding là:
pilot mới kiểm tra nửa vòng đời thiết bị.
23. Một dashboard hay một chiến lược?
Đây là câu hỏi cuối cùng trước khi mua.
Một giải pháp có dashboard rất đẹp.
Nhưng nếu doanh nghiệp chưa có:
inventory,
ownership model,
BYOD policy,
application policy,
RBAC,
offboarding,
incident response,
thì công nghệ không tự giải quyết được những khoảng trống đó.
Công thức nên là:
Governance
Process
People
Technology
=
Endpoint Management
Chứ không phải:
Mua phần mềm
=
Endpoint đã được quản lý.
24. 10 bài học rút ra
1. Đừng bắt đầu bằng câu hỏi “phần mềm nào tốt nhất?”.
2. Hãy bắt đầu bằng inventory endpoint.
3. Một giải pháp tốt phải phù hợp hệ điều hành thực tế.
4. Enrollment quyết định khả năng mở rộng.
5. Device Management phải đi cùng Application Management.
6. Online không đồng nghĩa compliant.
7. Endpoint Management và Endpoint Security cần phối hợp.
8. Administrator cũng phải được phân quyền.
9. Quản trị phải bao phủ cả onboarding và offboarding.
10. Dashboard chỉ có giá trị khi dữ liệu dẫn tới hành động.
Câu hỏi thường gặp
Giải pháp quản lý thiết bị đầu cuối là gì?
Đó là hệ thống giúp doanh nghiệp quản lý tập trung endpoint như điện thoại, tablet, laptop và desktop, tùy phạm vi nền tảng. UEM mở rộng cách quản trị này bằng cách đưa nhiều loại endpoint vào một nền tảng thống nhất.
UEM là gì?
UEM là Unified Endpoint Management. Microsoft mô tả UEM là cách quản lý và bảo vệ tập trung desktop, laptop, điện thoại và tablet từ một nền tảng với policy nhất quán.
UEM có phải MDM không?
Không hoàn toàn. MDM là một phần quan trọng trong lịch sử và kiến trúc quản lý thiết bị; UEM mở rộng phạm vi sang nhiều endpoint hơn. IBM mô tả UEM là sự phát triển từ MDM, MAM, EMM và công cụ quản lý PC.
Endpoint Management có thay thế Endpoint Security không?
Không. Endpoint Management tập trung vào quản trị thiết bị, cấu hình, app, policy và lifecycle; Endpoint Security tập trung sâu hơn vào việc bảo vệ endpoint trước các mối đe dọa.
Có nên dùng một nền tảng cho tất cả endpoint?
Không phải lúc nào cũng cần. Điều này phụ thuộc nền tảng, hệ thống legacy, yêu cầu bảo mật và khả năng tích hợp. Mục tiêu nên là giảm phân mảnh mà không ép mọi workload vào một công cụ không phù hợp.
Doanh nghiệp nên thử nghiệm trước khi triển khai không?
Có. Một pilot giới hạn giúp kiểm tra enrollment, policy, application, compliance, RBAC, reporting, trải nghiệm người dùng và offboarding trước khi rollout quy mô lớn.
Kết luận: Đừng chọn giải pháp trước khi biết mình cần quản lý điều gì
Khi tìm giải pháp quản lý thiết bị đầu cuối, doanh nghiệp rất dễ bị cuốn vào:
số lượng tính năng,
dashboard,
AI,
automation,
quảng cáo,
giá.
Nhưng trình tự tốt hơn là:
Endpoint nào?
↓
Thuộc ai?
↓
Hệ điều hành gì?
↓
Ứng dụng gì?
↓
Policy gì?
↓
Rủi ro gì?
↓
Ai quản trị?
↓
Vòng đời thế nào?
↓
Sau đó mới chọn giải pháp.
Một nền tảng có 500 chức năng nhưng doanh nghiệp chỉ cần 30 chưa chắc tốt hơn một giải pháp thực hiện đúng 30 chức năng quan trọng.
Vì vậy tiêu chí cuối cùng không phải:
“Giải pháp nào mạnh nhất?”
Mà là:
“Giải pháp nào phù hợp nhất với hệ endpoint, rủi ro, quy trình và năng lực quản trị thực tế của doanh nghiệp?”
Đó mới là nền tảng để xây dựng một hệ thống quản lý thiết bị đầu cuối có thể vận hành lâu dài và mở rộng theo doanh nghiệp.
Bài viết liên quan
- Kiến Thức Sử Dụng Tracerspy 2026 phần mềm quản lý endpoint
- Khoảng Cách Hôn Nhân quản lý endpoint doanh nghiệp, Unified Endpoint Management
- Công nghệ thám tử quản lý điện thoại công ty,Giải pháp endpoint management
- Mobile Device Management Là Gì? 9 Thành Phần Doanh Nghiệp Cần Hiểu Năm 2026
- Endpoint Management Là Gì? 9 Điều Doanh Nghiệp Cần Biết Khi Quản Lý Thiết Bị Đầu Cuối 2026
- Phân Quyền Quản Trị Thiết Bị Di Động: 9 Nguyên Tắc Doanh Nghiệp Cần Biết 2026
- Quản Lý Ứng Dụng Trên Điện Thoại Công Ty: 9 Nguyên Tắc Doanh Nghiệp Cần Biết 2026
- Quản Lý Điện Thoại Công Ty Từ Xa: 9 Bước An Toàn Và Hiệu Quả 2026
Video hướng dẫn
- Hướng dẫn cài đặt vào điện thoại Xiaomi
- Hướng dẫn cài đặt vào điện thoại Sam dung
- Hướng dẫn giám sát trong thời gian thực
- Hướng đặt cách cài đặt hai Zalo trên iPhone
- Hướng dẫn điều khiển điện thoại với điện thoại
TikTok liên quan
- Video điều khiển giám sát từ xa Nghi ngờ ngoại tình
- Video sử dụng tính năng giám sát tiện ích Tracerspy
- Cảnh báo các hoạt động giả dạng lừa đảo
Facebook & Livestream